
7.3 Firewall und DMZ
Firewalls kontrollieren Datenflüsse zwischen Systemen oder Sicherheitszonen anhand einer festgelegten Richtlinie. Sie sind kein automatisch wirksames Allzweckmittel, sondern ein technisch durchgesetzter Teil eines Sicherheitskonzepts. Eine DMZ nimmt bewusst erreichbare Dienste in einer getrennten Zone auf, damit eine Kompromittierung nicht unmittelbar den Zugang zum internen Netz eröffnet.
Aufgabe einer Firewall
Eine Firewall erlaubt, verwirft oder weist Netzwerkverkehr nach definierten Regeln zurück. Sie kann an einer Netzgrenze, zwischen internen Segmenten, auf einem einzelnen Endsystem oder innerhalb einer Cloud- und Virtualisierungsplattform arbeiten. Grundlage ist immer die Einteilung in unterschiedlich vertrauenswürdige Zonen und die Beschreibung der tatsächlich benötigten Kommunikationsbeziehungen.
Eine Firewall verhindert nicht pauschal Viren, Angriffe oder Überlastung. Verkehr über erlaubte Verbindungen, kompromittierte Endgeräte, gestohlene Zugangsdaten und Schwachstellen in freigegebenen Diensten bleiben mögliche Angriffswege. Updates, Härtung, Segmentierung, Identitätsmanagement, Schutz vor Schadsoftware, Backups und Monitoring bleiben erforderlich.
| Firewall kann | Firewall kann nicht allein |
|---|---|
| unerwünschte Verbindungen an einer kontrollierten Grenze blockieren | Schwachstellen in erlaubten Diensten beseitigen |
| Datenflüsse nach Adresse, Dienst, Zustand oder Anwendung begrenzen | berechtigte Benutzer automatisch von missbräuchlichem Verhalten abhalten |
| Entscheidungen und Sitzungsdaten protokollieren | jede verschlüsselte Nutzlast ohne zusätzliche Maßnahmen bewerten |
| Zonen und interne Segmente voneinander abschotten | ein bereits kompromittiertes System automatisch bereinigen |
| bestimmte Angriffe erkennen oder begrenzen | großvolumige DDoS-Angriffe ohne vorgelagerte Providermaßnahmen abfangen |
Firewallrichtlinie: Default Deny statt Reaktion auf Bekanntes
Bei einer Allowlist- beziehungsweise Default-Deny-Strategie ist nur ausdrücklich benötigter Verkehr erlaubt. Alles andere trifft am Ende auf eine implizite oder explizite Sperrregel. Dieses Prinzip reduziert die Angriffsfläche, verlangt aber eine saubere Erhebung der Kommunikationsanforderungen.
Eine reine Denylist erlaubt zunächst alles und versucht nur bekannte unerwünschte Fälle zu blockieren. Neue Protokolle, unbekannte Ziele oder abweichende Ports können dadurch unkontrolliert passieren. Für Sicherheitszonengrenzen ist sie deshalb keine geeignete Grundstrategie. Ausnahmen müssen fachlich begründet, befristet und überprüfbar sein.
| Strategie | Grundregel | Einordnung |
|---|---|---|
| Default Deny / Allowlist | Alles sperren, nur benötigte Kommunikation freigeben. | empfohlene Basis für Zonengrenzen |
| Default Allow / Denylist | Alles freigeben, nur bekannte unerwünschte Fälle sperren. | bequem, aber lückenhaft und schwer beherrschbar |
| Defense in Depth | Mehrere unabhängige Kontrollen ergänzen sich. | Firewall, Endgeräteschutz, Identität, Segmentierung, Monitoring und Backups kombinieren |
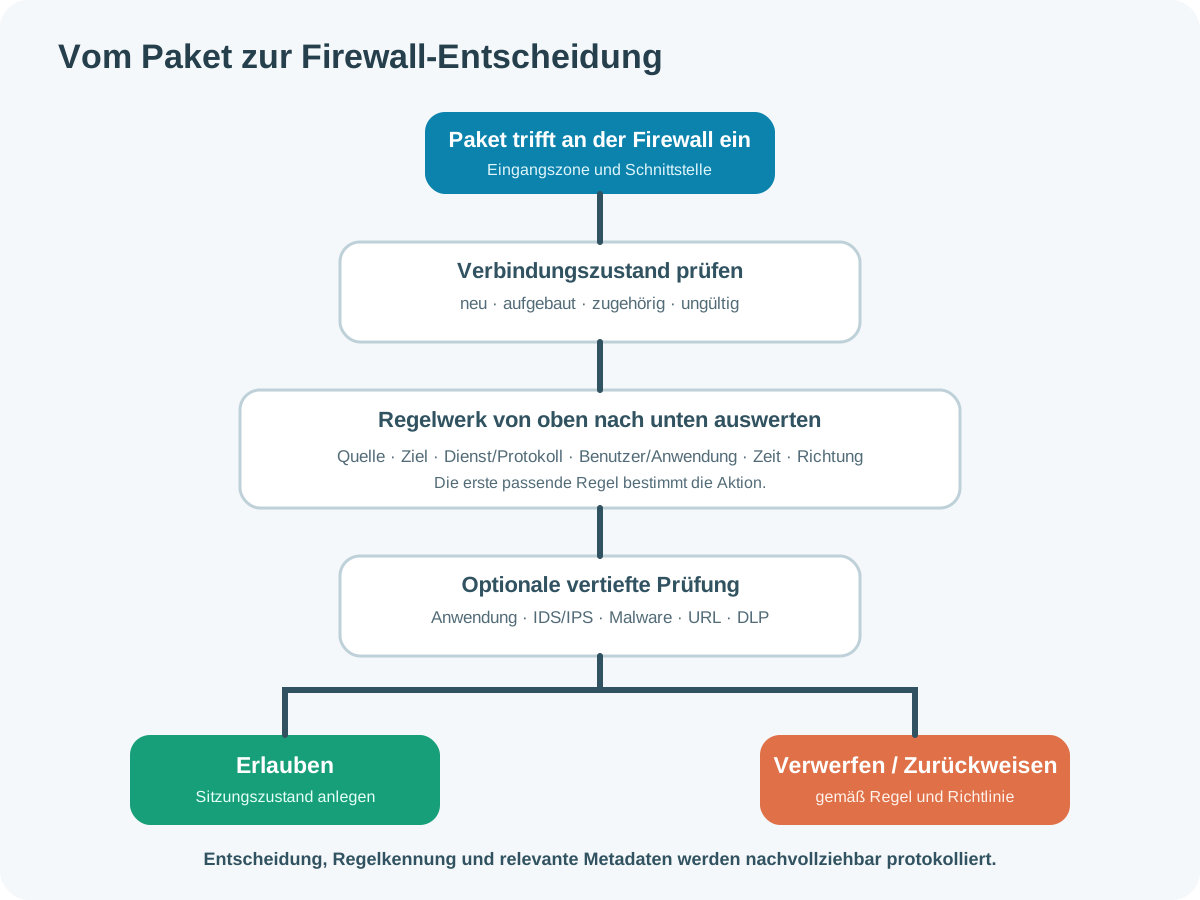
Wie eine zustandsbehaftete Firewall entscheidet
Eine zustandsbehaftete Firewall führt eine Zustandstabelle. Sie kann Rückverkehr einer zuvor erlaubten Verbindung zuordnen, ohne dafür eine gleich breite Gegenregel zu benötigen. Bei TCP berücksichtigt sie unter anderem Verbindungsphasen und Flags; bei UDP und ICMP arbeitet sie mit zeitlich begrenzten Zuordnungen und protokollspezifischen Merkmalen.
„Stateful“ bedeutet nicht, dass jede DoS-Attacke automatisch erkannt oder abgewehrt wird. Zustandstabellen können selbst erschöpft werden. Schutz benötigt passende Grenzwerte, SYN-Schutz, Ressourcenplanung und bei großen volumetrischen Angriffen Unterstützung durch Provider oder vorgelagerte DDoS-Dienste.
Technologien und Prüftiefe
| Technik | Prüfung | Grenze |
|---|---|---|
| zustandsloser Paketfilter | Headerfelder einzelner Pakete wie Adresse, Protokoll und Port | kennt den Zusammenhang einer Sitzung nicht |
| Stateful Packet Inspection | Header plus Zustand einer Verbindung | kennt nicht automatisch Bedeutung und Berechtigung der Anwendung |
| Proxy / Application Gateway | beendet eine Verbindung und erzeugt eine neue zur Gegenstelle | protokoll- und leistungsabhängig |
| Contentfilter | bewertet übertragene Inhalte, Dateitypen, URLs oder Kategorien | verschlüsselte oder unbekannte Formate begrenzen die Sicht |
| Deep Packet Inspection | analysiert protokollspezifische Inhalte und Abweichungen | Ressourcenbedarf, Datenschutz, Verschlüsselung und Evasion |
| IDS / IPS | erkennt beziehungsweise blockiert verdächtige Muster und Verhalten | Signaturen und Heuristiken erzeugen Fehlalarme oder übersehen Neues |
| Web Application Firewall | prüft HTTP-Anfragen vor Webanwendungen | ersetzt keine sichere Anwendung und keine allgemeine Netzwerk-Firewall |
TLS-Inspektion bewusst einsetzen
Für die Inhaltsprüfung verschlüsselter Verbindungen kann eine Organisation TLS am Sicherheitsproxy terminieren und zum Ziel neu aufbauen. Der Client muss dafür einer organisationsinternen Zertifizierungsstelle vertrauen. Technisch wird die Ende-zu-Ende-TLS-Verbindung in zwei Verbindungen geteilt; die Prüfinstanz kann den Klartext sehen.
Das Verfahren ist kein unsichtbares Zusatzmerkmal. Es benötigt Rechts- und Datenschutzprüfung, Schutz der CA-Schlüssel, sichere Zertifikatsvalidierung, dokumentierte Ausnahmen und ausreichende Leistung. Certificate Pinning, gegenseitige TLS-Authentisierung, QUIC oder nicht unterstützte Anwendungen können die Inspektion verhindern oder erfordern angepasste Richtlinien. Besonders sensible Kategorien werden häufig von der Entschlüsselung ausgenommen.
Firewallarten nach Einsatzort
| Art | Position | Typische Stärke |
|---|---|---|
| Host-Firewall / Personal Firewall | direkt auf Client oder Server | kann lokale Prozesse, Benutzerprofile und einzelne Schnittstellen berücksichtigen |
| Netzwerk-Firewall | zwischen Netzen oder Sicherheitszonen | kontrolliert viele Systeme unabhängig von deren Betriebssystem |
| virtuelle Firewall | als virtuelle Appliance oder Funktion im Hypervisor | segmentiert virtuelle Netze und Workloads |
| Cloud Firewall / Security Group | providerseitig an VPC, Subnetz oder Instanz | automatisierbare Regeln nahe an Cloud-Ressourcen |
| Next Generation Firewall | Netzgrenze oder interne Segmentierung | kombiniert Stateful Inspection mit Anwendungsidentifikation und optional IDS/IPS |
| Web Application Firewall | vor HTTP-/Webanwendungen | anwendungsspezifische Filterung von Webanfragen |
Host- und Netzwerk-Firewall ergänzen sich
Eine Host-Firewall bleibt wirksam, wenn sich ein Notebook außerhalb des Unternehmensnetzes befindet oder Verkehr innerhalb desselben VLANs nicht über die zentrale Firewall läuft. Eine Netzwerk-Firewall setzt dagegen gemeinsame Zonengrenzen durch und lässt sich zentral überwachen. Beide Kontrollen ersetzen einander nicht.
Der Begriff „Hardware-Firewall“ ist unscharf. Auch ein dediziertes Gerät besteht aus Software auf einer Hardwareplattform. Entscheidend sind Funktionsumfang, sichere Implementierung, Durchsatz unter aktivierten Prüfungen, Wartung, Support und die Einbindung in die Architektur - nicht allein die Gehäuseform.
Aufbau einer Firewallregel
Eine Regel beschreibt nicht einfach nur einen Port. Sie verbindet Quelle und Ziel mit Zonen, Protokoll beziehungsweise Anwendung, Richtung, Zustand und Aktion. Kommentare, Verantwortliche und ein fachlicher Zweck machen das Regelwerk langfristig wartbar.
| Feld | Beispiel | Frage |
|---|---|---|
| Quellzone und Quelle | Intern / 10.20.30.0/24 | Wer beginnt die Kommunikation? |
| Zielzone und Ziel | DMZ / 192.0.2.20 | Welches konkrete System soll erreicht werden? |
| Dienst / Anwendung | TCP 443 / HTTPS | Welches Protokoll ist wirklich nötig? |
| Zustand | neue sowie aufgebaute Verbindung | Darf eine Sitzung aufgebaut werden oder nur Rückverkehr passieren? |
| Aktion | Allow, Drop oder Reject | Wie wird mit einem Treffer verfahren? |
| Protokollierung | Verbindungsbeginn und Regel-ID | Welche Daten werden für Betrieb und Erkennung benötigt? |
| Gültigkeit | bis Projektende | Ist die Ausnahme dauerhaft erforderlich? |
| Begründung / Owner | Webfrontend zu API, Team X | Wer verantwortet und überprüft die Freigabe? |
Drop und Reject unterscheiden
Drop verwirft ein Paket ohne Antwort. Reject weist die Verbindung aktiv zurück, beispielsweise mit TCP RST oder einer passenden ICMP-Fehlermeldung. Reject kann die Fehlersuche und das schnelle Scheitern legitimer Clients verbessern; Drop gibt weniger direkte Rückmeldung. Die Wahl hängt von Zone, Protokoll und Richtlinie ab.
ICMP pauschal zu blockieren ist keine gute Standardlösung. IPv4 und besonders IPv6 benötigen bestimmte ICMP-Nachrichten unter anderem für Fehlerbehandlung, Path MTU Discovery und Neighbor Discovery. Erlaubt werden notwendige Typen und Richtungen statt „alles“ oder „nichts“.
Regelreihenfolge und implizite Sperre
Viele Firewalls werten Regeln von oben nach unten aus und verwenden die erste passende Regel. Objektsammlungen, verschachtelte Policies oder Plattformlogik können davon abweichen; das konkrete Produktverhalten muss bekannt sein. Eine breite Freigabe vor einer engen Regel macht die engere Regel wirkungslos.
| Reihenfolge | Quelle | Ziel | Dienst | Aktion |
|---|---|---|---|---|
| 1 | Internet | DMZ-Webproxy | TCP 443 | Allow + Log |
| 2 | DMZ-Webproxy | interne Web-API | TCP 8443 | Allow + Log |
| 3 | Adminnetz | DMZ-Systeme | SSH/HTTPS-Management | Allow + Log |
| 4 | DMZ | Intern | beliebig | Drop + Log |
| 5 | beliebig | beliebig | beliebig | Default Deny |
DMZ: öffentlich erreichbar, aber nicht intern
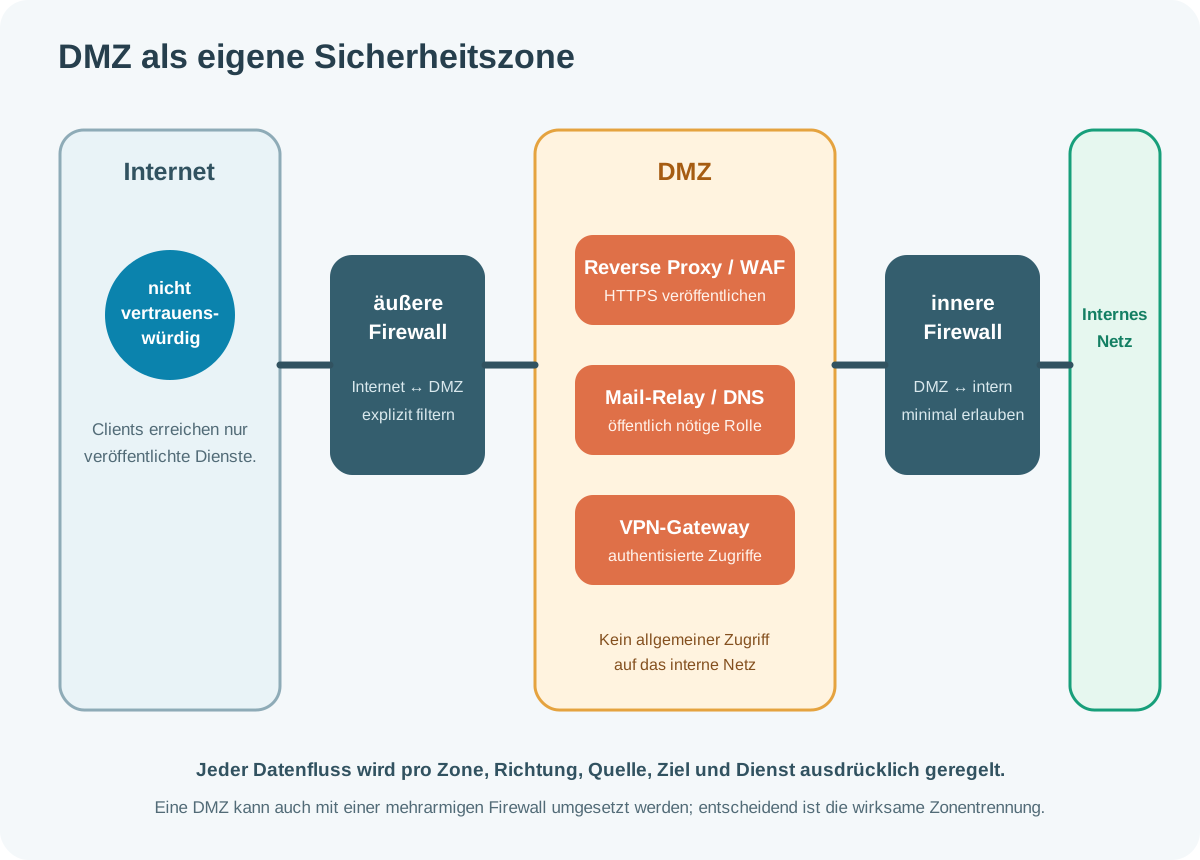
Eine Demilitarized Zone ist ein eigenes physisches oder logisches Netzsegment für Systeme, die aus einem nicht vertrauenswürdigen Netz erreichbar sein müssen. Sie liegt zwischen Internet und internem Netz oder bildet an einer mehrarmigen Firewall eine eigene Zone. Entscheidend ist nicht die Zahl der Geräte, sondern die wirksame Trennung und ein restriktives Regelwerk in jede Richtung.
Typische DMZ-Systeme sind Reverse Proxies, öffentliche DNS-Dienste, Mail-Relays und VPN-Gateways. Datenbanken, Verzeichnisdienste und Administrationssysteme gehören gewöhnlich nicht direkt in die öffentlich erreichbare Zone. Benötigt ein Frontend Zugriff auf eine interne API, wird nur genau diese Verbindung erlaubt.
DMZ-Architekturvarianten
| Variante | Aufbau | Einordnung |
|---|---|---|
| mehrarmige Firewall | eine Firewall besitzt getrennte Interfaces/Zonen für Internet, DMZ und intern | verbreitet und wirtschaftlich; Firewall bleibt zentrale Vertrauensinstanz |
| Screened Subnet mit zwei Firewalls | äußere und innere Firewall begrenzen die DMZ | zusätzliche Trennung; höherer Betriebs- und Konfigurationsaufwand |
| Cloud-DMZ | separate Subnetze, Routingtabellen, Security Groups, Cloud-Firewall und Load Balancer/WAF | logische Kontrollen müssen wie klassische Zonen dokumentiert und getestet werden |
| Microsegmentation | Regeln nahe an einzelnen Workloads oder Identitäten | ergänzt Makrosegmente; ersetzt keine verständliche Gesamtarchitektur |
Heimrouter-„DMZ“ ist meist keine echte DMZ
Viele Heimrouter nennen eine Funktion „DMZ Host“ oder „Exposed Host“. Dabei wird eingehender Verkehr, für den keine andere Zuordnung besteht, an ein einzelnes internes Gerät weitergeleitet. Dieses Gerät befindet sich häufig weiterhin im normalen LAN und ist besonders stark exponiert.
Eine echte DMZ besitzt dagegen ein getrenntes Netzsegment und eigene Regeln zwischen Internet, DMZ und internem Netz. Ein Exposed Host ist deshalb kein Ersatz für eine DMZ-Architektur und sollte nicht leichtfertig aktiviert werden.
Regeln für eine DMZ ableiten
| Verbindung | Grundsatz |
|---|---|
| Internet → DMZ | nur veröffentlichte Dienste an konkrete Systeme erlauben |
| Internet → intern | grundsätzlich sperren; sichere Remote-Zugänge über vorgesehene Gateways führen |
| DMZ → intern | nur zwingend benötigte Backendverbindungen zu konkreten Zielen erlauben |
| Intern → DMZ | Administration nur aus kontrolliertem Managementnetz; Nutzung nach Bedarf |
| DMZ → Internet | Updates, DNS, Zeit oder externe APIs zielgerichtet begrenzen |
| DMZ → DMZ | laterale Kommunikation zwischen Diensten ebenfalls minimieren |
| Management → Firewall | nur dedizierte Adminsysteme und sichere Protokolle; niemals frei aus dem Internet |
Betrieb, Pflege und Kontrolle
- Regelwerk versionieren, Änderungen freigeben, testen und mit Rückfallplan umsetzen.
- Temporäre Freigaben mit Ablaufdatum versehen und regelmäßig rezertifizieren.
- Ungenutzte, verschattete und zu breite Regeln entfernen.
- Firewallsoftware, Signaturen und Betriebssystem zeitnah aktualisieren.
- Konfiguration verschlüsselt sichern und eine Wiederherstellung praktisch testen.
- Administration über ein separates Managementnetz und mit MFA absichern.
- Erlaubte und abgelehnte Ereignisse risikoorientiert protokollieren; Logfluten vermeiden.
- Kapazität, Zustandstabellen, CPU, Speicher, Schnittstellen und Hochverfügbarkeit überwachen.
- IPv4- und IPv6-Regeln gleichwertig pflegen; IPv6 darf keine unbeachtete Nebenroute bilden.
Fehlersuche an der Firewall
| Symptom | Prüfung |
|---|---|
| Regel sieht korrekt aus, trifft aber nicht | Zonen, Richtung, NAT-Reihenfolge, Regelpriorität und tatsächliche Adressen prüfen |
| Verbindungsaufbau geht hinaus, Antwort fehlt | Rückroute, Zustandstabelle, asymmetrisches Routing und Upstream-Filter prüfen |
| nur große Pakete scheitern | Path MTU, ICMP-Regeln, Fragmentierung und Tunnel-Overhead untersuchen |
| Anwendung nutzt anderen Port | Protokollanalyse und dynamische Nebenverbindungen statt bloßer Portannahme prüfen |
| IPv4 funktioniert, IPv6 nicht | separates IPv6-Regelwerk, Neighbor Discovery, Routing und DNS kontrollieren |
| TLS-Fehler nach Inspektion | Clientvertrauen, Zertifikatsvalidierung, Pinning, mTLS, QUIC und Ausnahme prüfen |
| Firewall wird langsam | aktive Sitzungen, DPI/IPS, Logging, CPU, Speicher und Durchsatzlizenz messen |
| DMZ-Server erreicht zu viel | ausgehende DMZ-Regeln, interne Ziele und laterale Verbindungen minimieren |
Quellen zur fachlichen Prüfung
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.