
7.2 VPN
Ein Virtual Private Network bildet über eine gemeinsam genutzte oder nicht vollständig vertrauenswürdige Infrastruktur eine logisch private Verbindung. In der betrieblichen Praxis schützt das VPN ausgewählte Datenströme kryptografisch und verbindet Endgeräte, Standorte oder einzelne Systeme. Der Tunnel allein legt jedoch weder Berechtigungen fest noch macht er einen Nutzer automatisch anonym.
VPN richtig einordnen
Ein VPN kapselt Verkehr so, dass er durch ein anderes Netz transportiert werden kann. Häufig ist dieses Transportnetz das Internet. Die äußeren Paketheader müssen für Router weiterhin sichtbar bleiben; geschützt wird der innere Verkehr zwischen den festgelegten VPN-Endpunkten.
Nicht jedes Tunnelprotokoll bietet automatisch Vertraulichkeit. GRE oder einfache Layer-2-Tunnel können Daten kapseln, ohne sie zu verschlüsseln. Ein betriebliches Sicherheits-VPN kombiniert Kapselung daher mit kryptografischem Schutz, gegenseitiger oder serverseitiger Authentisierung und einer kontrollierten Verkehrsauswahl.
| Begriff | Bedeutung |
|---|---|
| Transportnetz | Netz, über das der Tunnel geführt wird, beispielsweise das Internet |
| VPN-Endpunkt | Client, Router, Firewall oder Server, der den Tunnel aufbaut und verarbeitet |
| inneres Paket | ursprünglicher Verkehr, der durch den Tunnel transportiert wird |
| äußeres Paket | Paket, das zwischen den VPN-Endpunkten im Transportnetz geroutet wird |
| VPN-Gateway | Endpunkt, der ein ganzes Netz oder mehrere Nutzer anbindet |
| Security Association | vereinbarter Satz aus Schlüsseln, Algorithmen, Lebensdauer und weiteren Parametern für eine Verkehrsrichtung |
Sicherheitsziele und ihre Grenzen
Ein sicher konfiguriertes VPN soll Vertraulichkeit, Integrität und Authentizität für den geschützten Kommunikationsweg erreichen. Replay-Schutz kann wiederholt eingespielte Pakete erkennen. Die Verfügbarkeit bleibt dagegen von Internetzugang, Gateway, Software und Gegenstelle abhängig.
| Ziel | Umsetzung | Nicht automatisch gelöst |
|---|---|---|
| Vertraulichkeit | Verschlüsselung der geschützten Daten | Schadsoftware oder berechtigte Nutzer können Daten an den Endpunkten lesen |
| Integrität | authentisierte Verschlüsselung oder MAC erkennt Veränderungen | fehlerhafte oder bösartige Anwendungseingaben |
| Authentizität | Zertifikat, Schlüssel, Benutzeranmeldung oder EAP bestätigt Identität | pauschale Berechtigung auf alle internen Ressourcen |
| Replay-Schutz | Sequenznummern und Empfangsfenster erkennen Wiederholungen | Denial-of-Service gegen Leitung oder Gateway |
| Verfügbarkeit | Redundanz, Monitoring und Kapazitätsplanung | ein VPN garantiert keine störungsfreie Verbindung |
Verbindungsarten
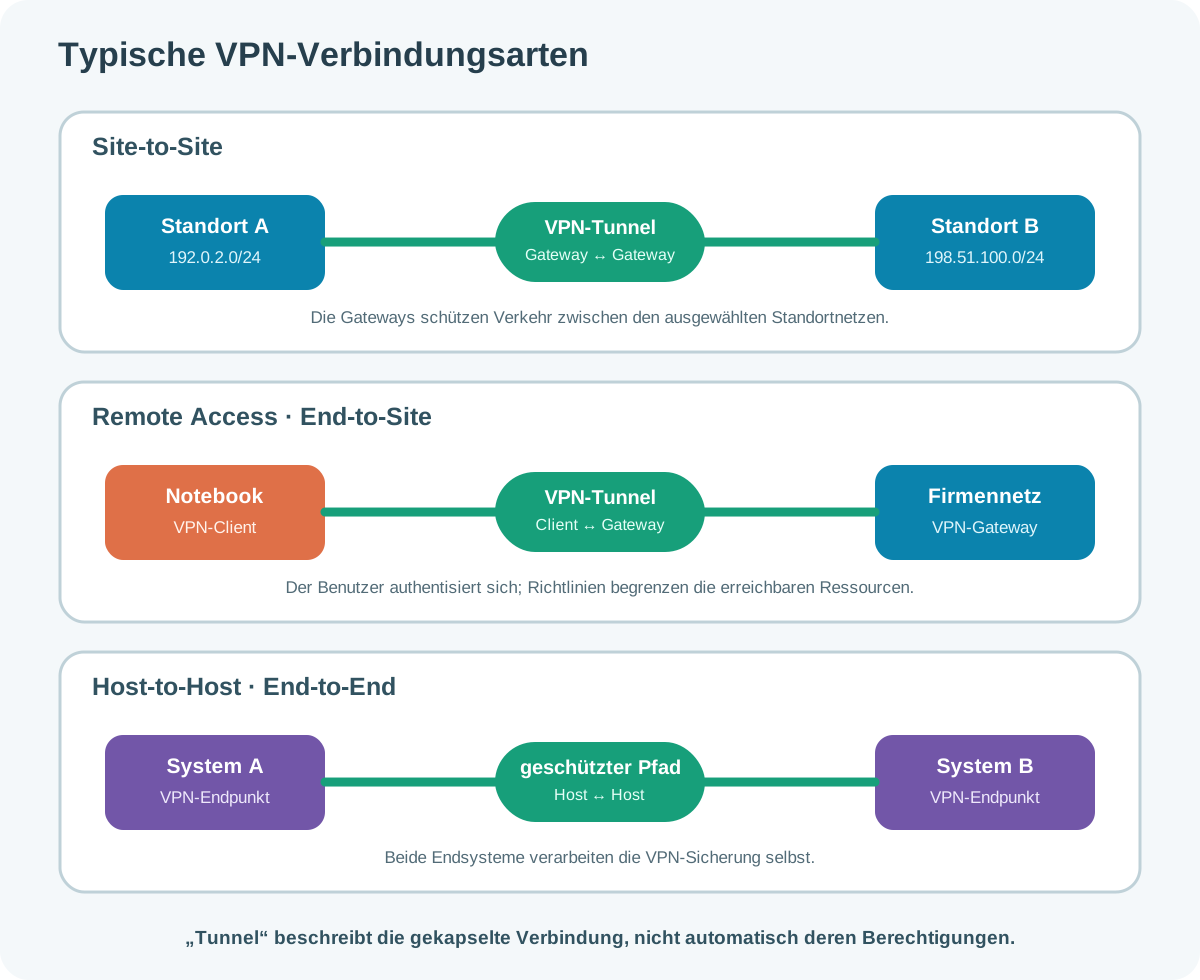
| Art | Endpunkte | Typischer Einsatz |
|---|---|---|
| Site-to-Site | Gateway eines Standorts zu Gateway des anderen Standorts | Niederlassungen oder Cloud-Netze verbinden |
| Remote Access / End-to-Site | Clientsoftware zu Unternehmensgateway | Homeoffice, Außendienst oder Administration |
| Host-to-Host / End-to-End | zwei Endsysteme | gezielte Systemkommunikation oder Administrationspfad |
| Host-to-Gateway | ein Endsystem zu einem Sicherheitsgateway | geschützter Zugriff auf ausgewählte interne Netze |
Bestandteile einer VPN-Lösung
Eine funktionierende Lösung besteht nicht nur aus einem Protokoll. Sie benötigt erreichbare Endpunkte, eine Identitätsprüfung, Schlüsselmaterial, eine Richtlinie für den geschützten Verkehr und passende Routen sowie Firewallregeln. Bei Remote Access kommen Clientverwaltung, Gerätezustand und Benutzerrechte hinzu.
- VPN-Client oder VPN-Gateway mit gepflegter Software
- Identitätsquelle, Zertifikate oder vorab vereinbarte Schlüssel
- Schlüsselaustausch und regelmäßige Schlüsselerneuerung
- Security Policy beziehungsweise Traffic Selector für die zu schützenden Netze und Ports
- Routen, DNS-Konfiguration, MTU und Firewallfreigaben
- Protokollierung, Monitoring, Zeitabgleich und sichere Administration
- Widerruf beziehungsweise Sperrung verlorener Geräte und kompromittierter Zugangsdaten
Aktuelle und veraltete Kryptografie
Ein VPN-Profil ist nur so stark wie seine ausgehandelte Kombination. Moderne Verfahren verwenden authentisierte Verschlüsselung wie AES-GCM oder ChaCha20-Poly1305, geeignete Diffie-Hellman-Gruppen und starke Authentisierung. HMAC mit SHA-2 bleibt relevant, wenn Verschlüsselung und Integrität getrennt umgesetzt werden.
DES, 3DES, Blowfish, MD5 und SHA-1 gehören nicht in neue VPN-Konfigurationen. RSA ist nicht pauschal „die Authentifizierung“, sondern kann abhängig vom Protokoll für Signaturen oder ältere Schlüsselaustauschverfahren eingesetzt werden. Zertifikate, Pre-Shared Keys und Benutzeranmeldung sind ebenfalls keine austauschbaren Algorithmen, sondern unterschiedliche Bausteine der Identitätsprüfung.
| Aufgabe | Heute übliche Richtung | Nicht neu einsetzen |
|---|---|---|
| Verschlüsselung mit Integrität | AES-GCM oder ChaCha20-Poly1305 | DES, 3DES, Blowfish |
| separater Integritätsschutz | HMAC-SHA-256 oder stärkere passende Verfahren | MD5, HMAC-MD5, SHA-1 |
| Schlüsselaustausch | IKEv2 mit geeigneten DH-/ECDH-Gruppen und Perfect Forward Secrecy | schwache oder zu kleine DH-Gruppen |
| Authentisierung | Zertifikate, starke Schlüssel oder EAP mit abgesichertem Servernachweis | gemeinsame schwache Passwörter beziehungsweise PSKs |
| Benutzerzugriff | MFA und zentral verwaltete Identitäten | nur ein statisches Kennwort |
IPsec: Architektur und Rollen
IPsec schützt IP-Verkehr auf der Vermittlungsschicht. IKEv2 authentisiert die Gegenstellen, handelt Algorithmen und Schlüssel aus und verwaltet Security Associations. Eine IKE SA schützt die IKE-Steuerkommunikation; Child SAs schützen den eigentlichen Nutzdatenverkehr. SAs gelten jeweils für eine Richtung, weshalb für bidirektionalen Verkehr passende Zuordnungen in beide Richtungen bestehen.
Die Security Policy Database entscheidet anhand von Traffic Selectors, welcher Verkehr geschützt, verworfen oder ungeschützt weitergeleitet wird. Die Security Association Database enthält die aktiven Parameter. Dieses Zusammenspiel erklärt, warum ein aufgebauter IKE-Tunnel allein noch nicht beweist, dass das gewünschte Subnetz tatsächlich durch den Tunnel läuft.
| Baustein | Aufgabe |
|---|---|
| IKEv2 | Gegenstellen authentisieren, Schlüssel ableiten und SAs verwalten |
| ESP | Vertraulichkeit und/oder Integrität, Authentizität sowie Replay-Schutz für IP-Verkehr |
| AH | Integrität und Authentizität ohne Verschlüsselung; heute selten und NAT-unfreundlich |
| SPD | Richtlinie, welcher Verkehr geschützt, umgangen oder verworfen wird |
| SAD | aktive Security Associations mit Schlüsseln, Algorithmen, SPI und Zählern |
| Traffic Selector | lokale und entfernte Adress-/Portbereiche einer Child SA |
AH und ESP unterscheiden
Authentication Header schützt ausgewählte Bestandteile des IP-Pakets gegen Manipulation, verschlüsselt aber keine Nutzdaten. Veränderliche IP-Headerfelder werden bei der Berechnung passend behandelt. Weil NAT Adressfelder ändert, ist AH mit NAT problematisch und wird in üblichen VPN-Szenarien kaum verwendet.
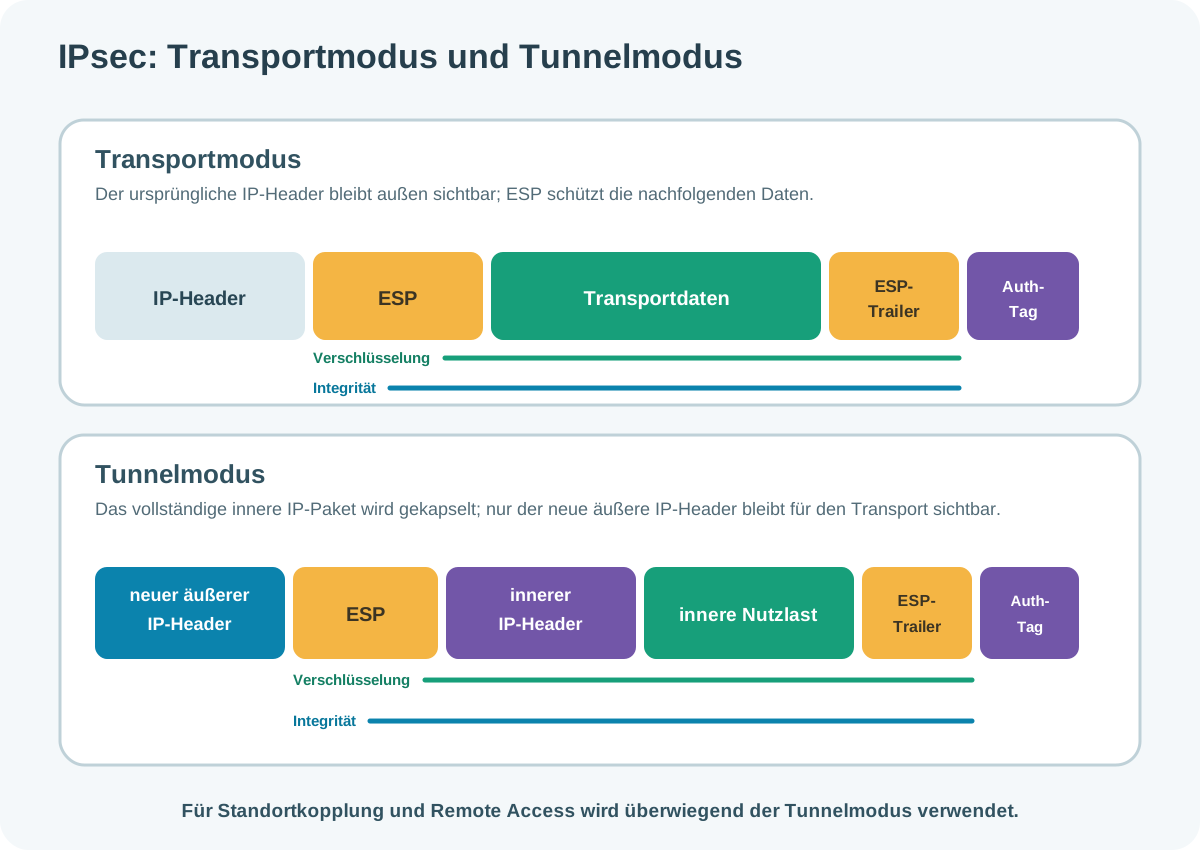
Encapsulating Security Payload ist das praktisch dominierende IPsec-Nutzdatenprotokoll. ESP kann die Nutzdaten verschlüsseln und ihre Integrität sowie Authentizität sichern. Bei modernen AEAD-Verfahren werden Verschlüsselung und Integrität gemeinsam erbracht. Der äußere IP-Header im Tunnelmodus bleibt sichtbar, da das Transportnetz ihn routen muss.
Transportmodus und Tunnelmodus
Im Transportmodus bleibt der ursprüngliche IP-Header bestehen und ESP schützt vor allem die nachfolgenden Transportdaten. Er eignet sich hauptsächlich für Host-to-Host-Szenarien.
Im Tunnelmodus wird das vollständige ursprüngliche IP-Paket einschließlich seines Headers als inneres Paket gekapselt. Ein neuer äußerer IP-Header adressiert die VPN-Endpunkte. Site-to-Site- und Remote-Access-VPNs nutzen überwiegend diesen Modus.
IKEv2-Verbindungsaufbau vereinfacht
IKEv2 verwendet gewöhnlich UDP 500. Befindet sich NAT auf dem Weg, wird NAT Traversal eingesetzt und ESP in UDP 4500 gekapselt. Native ESP-Pakete verwenden die IP-Protokollnummer 50 und besitzen keine TCP- oder UDP-Ports.
Die Gegenstellen handeln kryptografische Verfahren aus, tauschen Diffie-Hellman-Werte und Nonces aus und bereiten gemeinsame Schlüssel vor.
Die Partner authentisieren sich, schützen ihre Identitäten innerhalb der IKE-Kommunikation und erzeugen die erste Child SA.
Pakete passend zu den Traffic Selectors werden über die ausgehandelten Child SAs geschützt.
CREATE_CHILD_SA erneuert Schlüssel oder erzeugt weitere Child SAs; INFORMATIONAL meldet Zustände und beendet Zuordnungen.
Weitere heutige VPN-Familien
| Familie | Eigenschaften | Einordnung |
|---|---|---|
| IPsec mit IKEv2 | standardisierte IP-Schicht-Sicherung, viele Plattformen, Site-to-Site und Remote Access | starke Interoperabilität bei abgestimmten Profilen |
| TLS-basierte VPNs | nutzen TLS und häufig TCP oder UDP; können Netzwerk- oder Anwendungszugriff bereitstellen | Produktbegriff „SSL-VPN“ beschreibt nicht immer dieselbe Technik |
| WireGuard | kleiner Protokollentwurf über UDP mit festgelegter moderner Kryptografie und öffentlichen Schlüsseln | einfacher Datenpfad; Identitäts-, Adress- und Richtlinienverwaltung muss ergänzt werden |
| L2TP over IPsec | Layer-2-Tunnel wird durch IPsec geschützt | noch vorhanden, für neue Designs meist nicht erste Wahl |
| PPTP | historisches Tunnelverfahren mit bekannten Schwächen | nicht mehr sicher einsetzen |
Full Tunnel und Split Tunnel
Bei einem Full Tunnel wird der gesamte oder nahezu gesamte Clientverkehr über das Unternehmensgateway geleitet. Dadurch können zentrale Filter und Protokollierung greifen, das Gateway und die Standortanbindung müssen aber genügend Kapazität besitzen.
Split Tunneling sendet nur definierte Zielnetze durch das VPN; übriger Internetverkehr nutzt den lokalen Zugang. Das spart Bandbreite und kann Cloud- oder Videodienste beschleunigen, erweitert jedoch die Sicherheits- und DNS-Planung. Die Entscheidung ist eine Richtlinienfrage und keine pauschale Eigenschaft des VPN-Protokolls.
| Kriterium | Full Tunnel | Split Tunnel |
|---|---|---|
| Datenweg | gesamter Verkehr über das VPN-Gateway | nur ausgewählte Präfixe oder Anwendungen durch das VPN |
| Kontrolle | zentrale Filterung einfacher | lokaler und zentraler Pfad müssen getrennt betrachtet werden |
| Kapazität | höhere Last und längere Wege möglich | entlastet Gateway und WAN |
| DNS | meist zentral lösbar | Split DNS und Suchdomänen sorgfältig konfigurieren |
| Risiko | Gateway wird zentraler Engpass | Client ist gleichzeitig mit lokalem und Unternehmensnetz verbunden |
Authentisierung und Zugriffsschutz
Ein gemeinsamer Pre-Shared Key für viele Benutzer ist schwer sicher zu verteilen und zu widerrufen. Für Remote Access sind individuelle Konten, Mehrfaktor-Authentisierung und verwaltete Geräte beziehungsweise Zertifikate vorzuziehen. Site-to-Site-Gateways nutzen häufig starke individuelle PSKs oder Zertifikate.
Nach erfolgreichem Tunnelaufbau gilt weiterhin das Prinzip der geringsten Rechte. Benutzer, Geräte und Standorte erhalten nur Zugriff auf benötigte Netze und Dienste. Ein VPN darf ein kompromittiertes Endgerät nicht ungefiltert in das gesamte interne Netz stellen.
- VPN-Gateway und Clients regelmäßig aktualisieren
- Zertifikatslaufzeiten, Widerruf und Schlüsselrotation überwachen
- MFA gegen gestohlene Kennwörter einsetzen
- Administrationszugänge und Benutzerzugänge trennen
- Gerätezustand und verwaltete Endgeräte berücksichtigen
- Anmeldeversuche, neue Geräte, ungewöhnliche Länder und Datenmengen überwachen
Was ein VPN nicht leistet
Ein Unternehmens-VPN bietet keine allgemeine Anonymität. Gegenstellen im Internet sehen gegebenenfalls die öffentliche Adresse des VPN-Ausgangs, während der VPN-Betreiber Verbindungen technisch zuordnen kann. Cookies, Benutzerkonten, Browsermerkmale und Endgerätesoftware bleiben davon unberührt.
Der Schutz endet an den konfigurierten VPN-Endpunkten. Wird ein Site-to-Site-Tunnel an zwei Gateways beendet, läuft der Verkehr innerhalb der angeschlossenen Netze nicht automatisch weiter verschlüsselt. Anwendungssicherheit wie TLS bleibt deshalb sinnvoll und häufig erforderlich.
Planung und Betrieb
| Planungspunkt | Frage |
|---|---|
| Schutzumfang | Welche Netze, Anwendungen, Benutzer und Geräte dürfen den Tunnel nutzen? |
| Adressierung | Überlappen lokale und entfernte Netze? Welche virtuellen Clientadressen werden vergeben? |
| Routing | Welche Präfixe laufen durch den Tunnel und ist der Rückweg symmetrisch? |
| DNS | Welche Resolver und Suchdomänen gelten innerhalb und außerhalb des VPNs? |
| MTU | Verkleinert die Kapselung die nutzbare Paketgröße und entsteht Fragmentierung? |
| Redundanz | Gibt es zweite Gateways, alternative Provider und getestetes Failover? |
| Protokollierung | Welche Ereignisse werden datenschutzgerecht erfasst und wie lange aufbewahrt? |
| Notfall | Wie werden Schlüssel, Zertifikate oder Konten schnell gesperrt? |
Fehlersuche systematisch durchführen
| Symptom | Prüfung |
|---|---|
| Gegenstelle nicht erreichbar | DNS, öffentliche Route, Firewall und UDP 500/4500 beziehungsweise verwendeten VPN-Port prüfen |
| IKE startet, Authentisierung scheitert | Identität, Zertifikatskette, Uhrzeit, PSK, EAP und erlaubte Verfahren vergleichen |
| Tunnel steht, aber kein Nutzverkehr | Traffic Selectors, Routen, Firewall, NAT-Ausnahmen und Rückweg prüfen |
| nur bestimmte Ziele fehlen | Split-Tunnel-Präfixe, ACL, DNS und überlappende Netze kontrollieren |
| kleine Pakete funktionieren, große nicht | Path MTU, Fragmentierung, MSS-Anpassung und Kapselungs-Overhead untersuchen |
| Verbindung bricht regelmäßig ab | SA-Lebensdauer, Rekeying, NAT-Timer, Mobilfunkwechsel und Dead Peer Detection prüfen |
| Name funktioniert nicht, IP-Adresse schon | VPN-DNS, Suchsuffix, Split DNS und Resolvererreichbarkeit prüfen |
| Leistung ist gering | Latenz, Paketverlust, CPU/Krypto-Beschleunigung, Full-Tunnel-Umweg und Gatewayauslastung messen |
Quellen zur fachlichen Prüfung
- BSI: TR-02102-3 - IPsec und IKEv2
- BSI IT-Grundschutz: NET.3.3 VPN
- RFC Editor: RFC 4301 - Security Architecture for IP
- RFC Editor: RFC 4302 - IP Authentication Header
- RFC Editor: RFC 4303 - IP Encapsulating Security Payload
- RFC Editor: RFC 7296 - Internet Key Exchange Protocol Version 2
- WireGuard: Protocol and Cryptography
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.