
7.1 VLAN
Virtual LANs teilen eine gemeinsam genutzte Switch-Infrastruktur in getrennte logische Layer-2-Netze und Broadcast-Domänen. Die Zuordnung erfolgt heute meist portbasiert oder dynamisch über eine Zugangskontrolle. IEEE 802.1Q kennzeichnet VLANs auf Verbindungen, die mehrere dieser Netze transportieren. Kommunikation zwischen VLANs benötigt immer eine Layer-3-Instanz und ausdrücklich geplante Sicherheitsregeln.
Was ein VLAN leistet
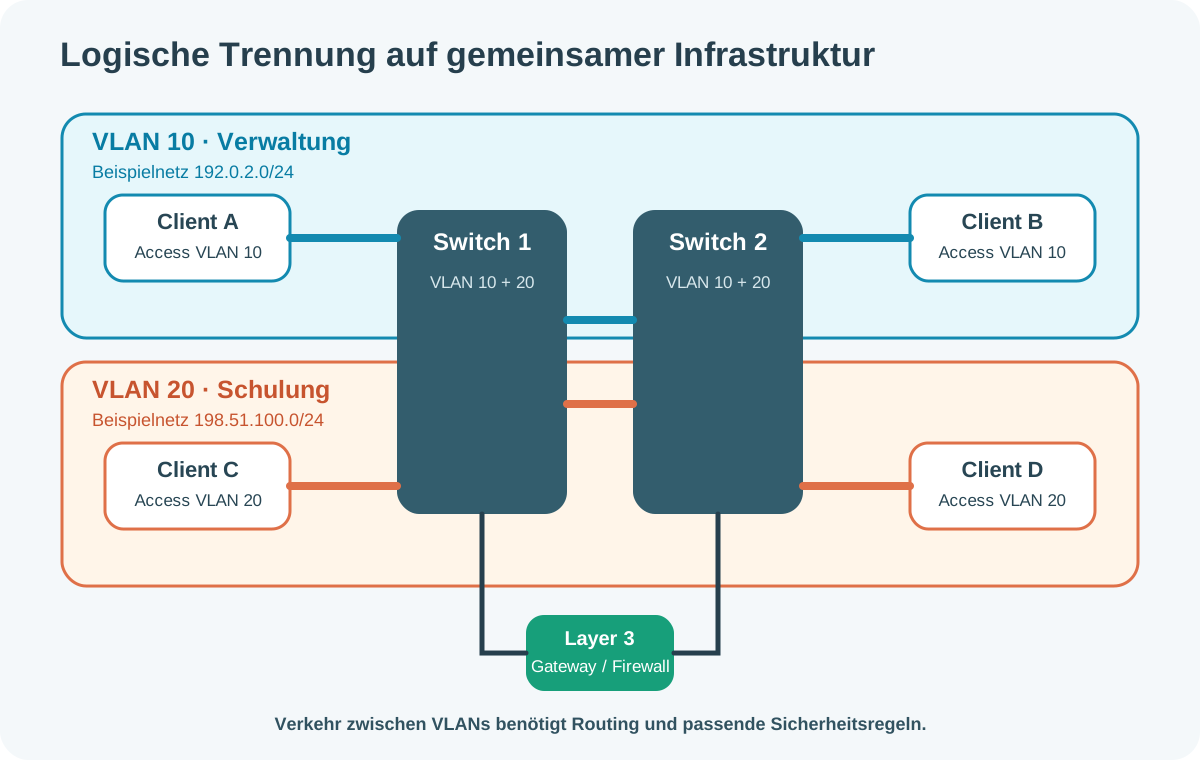
Ein VLAN ist eine logische Broadcast-Domäne innerhalb eines VLAN-fähigen Bridged Networks. Ports desselben VLANs können auf unterschiedlichen Switches liegen und auf Layer 2 miteinander kommunizieren. Frames eines anderen VLANs werden ohne Routing nicht zugestellt.
Ein VLAN ersetzt keine IP-Planung. Üblicherweise wird jedem VLAN ein eigenes IPv4-Subnetz und ein eigenes IPv6-Präfix zugeordnet. Mehrere IP-Netze im selben VLAN oder dasselbe IP-Netz über mehrere getrennte VLANs sind technisch in Sonderfällen möglich, erschweren jedoch Betrieb und Fehlersuche.
| Ebene | Trennung beziehungsweise Aufgabe |
|---|---|
| VLAN / Layer 2 | trennt Broadcast-Domänen und die MAC-Weiterleitung |
| IP-Subnetz / Layer 3 | definiert den logischen Adressbereich und die lokale Zustellung |
| Routing | vermittelt Pakete zwischen VLANs beziehungsweise IP-Netzen |
| Firewall oder ACL | entscheidet, welcher geroutete Verkehr tatsächlich erlaubt ist |
Warum VLANs eingesetzt werden
VLANs ermöglichen eine Struktur nach Funktion, Vertrauensniveau oder Betriebsaufgabe, ohne für jede Gruppe eine eigene Switch-Hardware zu benötigen. Ein Arbeitsplatz kann dadurch auch nach einem Umzug im passenden logischen Netz bleiben, sofern der neue Port korrekt konfiguriert oder die Zuordnung automatisiert wird.
| Ziel | Beispiel |
|---|---|
| Broadcast-Domäne begrenzen | Clients, Server oder Geräteklassen erzeugen Broadcasts nur im zugeordneten VLAN |
| Organisation abbilden | Verwaltung, Schulungsräume, VoIP, Drucker und Gebäudetechnik trennen |
| Sicherheitszonen vorbereiten | Verkehr muss eine kontrollierbare Layer-3- beziehungsweise Firewall-Grenze passieren |
| Betrieb vereinfachen | Ports, IP-Netze, DHCP-Scopes, Regeln und Monitoring eindeutig zuordnen |
| Fehler eingrenzen | Störungen und Schleifen betreffen bei sauberem Design einen kleineren Layer-2-Bereich |
VLAN-Zuordnung: statisch und dynamisch
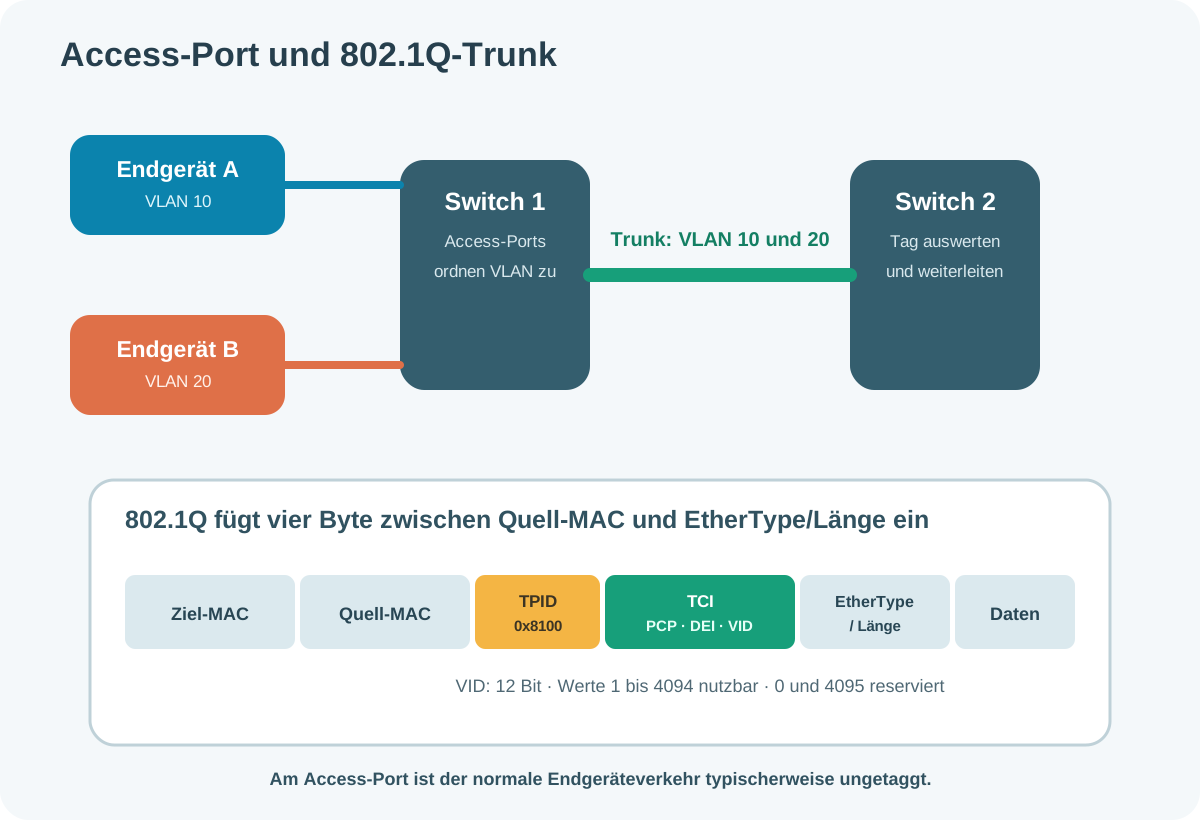
Bei der statischen portbasierten Zuordnung gehört ein Access-Port zu genau einem Daten-VLAN. Das angeschlossene Endgerät sendet und empfängt seinen gewöhnlichen Datenverkehr dort ungetaggt. Separate Voice-VLAN-Funktionen oder VLAN-fähige Endsysteme sind zusätzliche Hersteller- und Einsatzvarianten und müssen bewusst konfiguriert werden.
Dynamische VLAN-Zuordnung geschieht heute typischerweise im Rahmen von Network Access Control: Ein Switch oder Access Point authentifiziert Gerät oder Benutzer beispielsweise mit IEEE 802.1X und erhält die VLAN-Zuordnung von einem RADIUS-Server. MAC Authentication Bypass kann Geräte ohne 802.1X einbinden, besitzt aber eine schwächere Identität. Historische switchlokale MAC-Datenbanken und protokollbasierte VLANs für IPX, DECnet oder AppleTalk spielen in modernen Unternehmensnetzen kaum noch eine Rolle.
| Methode | Entscheidungsgrundlage | Einordnung |
|---|---|---|
| statischer Access-Port | manuell konfigurierte Portzuordnung | einfach und verbreitet für feste Anschlüsse |
| 802.1X mit RADIUS | authentifizierter Benutzer oder authentifiziertes Gerät | skalierbare dynamische Zuweisung |
| MAC Authentication Bypass | beobachtete MAC-Adresse | für Geräte ohne 802.1X; MAC-Adressen sind nachahmbar |
| protokollbasiert | älteres Layer-3-Protokoll im Frame | historisch; für heutige IP-Netze gewöhnlich nicht sinnvoll |
Access-Port und Trunk
Ein Trunk ist eine Punkt-zu-Punkt-Verbindung, auf der mehrere VLANs transportiert werden können. Er erweitert nicht automatisch alle vorhandenen VLANs: Eine Allowed-VLAN-Liste sollte nur die tatsächlich benötigten VLANs zulassen. Beide Enden müssen bei Tagging, zugelassenen VLANs und gegebenenfalls ungetaggtem beziehungsweise Native-VLAN zusammenpassen.
Das Native-VLAN-Konzept ist nicht auf jedem Hersteller gleich benannt. Bei klassischem Cisco-802.1Q-Verhalten werden Frames des Native VLAN auf dem Trunk standardmäßig ungetaggt übertragen. Eine Abweichung zwischen beiden Seiten kann Verkehr in das falsche VLAN einordnen. Moderne Designs vermeiden unnötigen ungetaggten Trunkverkehr und verwenden keine produktiven Endgeräteports für das Native VLAN.
| Porttyp | Transport | Typische Gegenstelle |
|---|---|---|
| Access | gewöhnlich ein VLAN, Endgeräteframes ungetaggt | PC, Drucker, Kamera oder nicht VLAN-fähiger Server |
| Trunk | mehrere zugelassene VLANs mit 802.1Q-Kennzeichnung | Switch, Router, Firewall, Hypervisor oder VLAN-fähiger Access Point |
| Hybrid / General | herstellerabhängige Mischung aus getaggten und ungetaggten VLANs | Sonderfälle; Begriffe und Verhalten im Handbuch prüfen |
Aufbau des IEEE-802.1Q-Tags
802.1Q fügt in einen Ethernet-Frame vier Byte zwischen Quell-MAC-Adresse und dem ursprünglichen EtherType-/Längenfeld ein. Das Tag Protocol Identifier-Feld besitzt bei einem gewöhnlichen Customer-VLAN-Tag den Wert 0x8100. Die Tag Control Information enthält Priorität, einen Drop-Eligible-Indikator und die VLAN-ID.
| Feld | Breite | Bedeutung |
|---|---|---|
| TPID | 16 Bit | kennzeichnet den nachfolgenden 802.1Q-Tag; gewöhnlich 0x8100 |
| PCP | 3 Bit | Priority Code Point für Layer-2-Priorisierung nach 802.1p |
| DEI | 1 Bit | kennzeichnet Verkehr, der bei Überlast eher verworfen werden darf |
| VID | 12 Bit | VLAN-Identifier; 1 bis 4094 nutzbar, 0 und 4095 reserviert |
Was beim Tagging mit dem Frame geschieht
Ein Access-Port ordnet einen eingehenden ungetaggten Frame zunächst seinem konfigurierten VLAN zu. Soll der Frame über einen Trunk weitergeleitet werden, fügt der Switch den passenden 802.1Q-Tag ein. Der entfernte Switch liest die VLAN-ID, trifft seine Weiterleitungsentscheidung innerhalb dieses VLANs und entfernt den Tag wieder, wenn der Zielport ein gewöhnlicher Access-Port ist.
Durch die zusätzlichen vier Byte wächst der getaggte Ethernet-Frame. Die Frame Check Sequence wird beim Verändern des Frames neu berechnet. Endgeräte an gewöhnlichen Access-Ports müssen den Tag deshalb weder erzeugen noch auswerten. VLAN-fähige Server, Hypervisor oder Access Points können dagegen selbst getaggte Frames verwenden.
- VLAN-ID und Ziel-MAC erfüllen unterschiedliche Aufgaben: Die VLAN-ID wählt die logische Forwarding-Domäne, die Ziel-MAC das Ziel innerhalb dieser Domäne.
- Ein Tag ist keine Verschlüsselung und authentisiert weder Absender noch Inhalt.
- QinQ beziehungsweise Provider Bridging kann mehrere Tags verschachteln; das ist eine Erweiterung für Provider- und Campus-Szenarien, kein gewöhnlicher Access-Port-Fall.
Inter-VLAN-Routing
Switches leiten Frames nur innerhalb der zugehörigen VLAN-Forwarding-Domäne weiter. Für Kommunikation zwischen VLAN 10 und VLAN 20 sendet ein Client das IP-Paket an sein Standardgateway. Dieses routet über ein Router-Subinterface, eine Firewall-Schnittstelle oder ein Switch Virtual Interface auf einem Layer-3-Switch in das Zielnetz.
| Variante | Prinzip | Einsatz |
|---|---|---|
| Router-on-a-Stick | ein physischer Routerlink mit mehreren 802.1Q-Subinterfaces | Labor, kleine Netze oder geringe Datenraten |
| Layer-3-Switch mit SVIs | virtuelle Layer-3-Schnittstelle je VLAN routet im Switch | Campus- und Unternehmensnetze mit hoher Leistung |
| Firewall als Gateway | Firewall-Interfaces oder Subinterfaces verbinden Sicherheitszonen | wenn Verkehr zwischen VLANs kontrolliert und protokolliert werden soll |
Lokale VLANs statt unnötig großer Layer-2-Domänen
Ein VLAN kann technisch über viele Switches und Gebäude ausgedehnt werden. Das ist jedoch nicht automatisch ein gutes Design. Lokale VLANs begrenzen Fehlerdomänen, Broadcast-Ausbreitung und die Reichweite von Spanning-Tree-Ereignissen. Routing findet dann näher an den Zugangsbereichen oder im Distribution-/Core-Bereich statt.
Die historische 80/20-Regel ist keine belastbare Planungsgrundlage für heutige Netze. Anwendungen, Cloud-Dienste, Rechenzentren, WLAN, Echtzeitkommunikation und lokale Dienste erzeugen je nach Umgebung sehr unterschiedliche Verkehrsflüsse. VLAN-Grenzen werden anhand von Anforderungen, Fehlerdomänen, Sicherheitszonen, Mobilität und Betriebsaufwand geplant.
Cisco-IOS-artige Grundkonfiguration
Die Befehle sind ein herstellerspezifisches Beispiel. Aktuelle Cisco-IOS-artige Systeme legen VLANs im globalen Konfigurationsmodus an. Der frühere Modus `vlan database` ist historisch und gehört nicht in eine neue Standardkonfiguration. Portnamen und unterstützte Funktionen hängen vom Gerät ab.
| Aufgabe | Beispiel |
|---|---|
| VLAN anlegen | `vlan 10` und anschließend `name VERWALTUNG` |
| Access-Port festlegen | `switchport mode access` |
| Access-VLAN zuweisen | `switchport access vlan 10` |
| Trunk statisch festlegen | `switchport mode trunk` |
| VLANs begrenzen | `switchport trunk allowed vlan 10,20` |
| DTP bei passender Plattform deaktivieren | `switchport nonegotiate` |
| VLANs prüfen | `show vlan brief` |
| Trunks prüfen | `show interfaces trunk` |
| Portdetails prüfen | `show interfaces <port> switchport` |
VLAN 1, Management und sichere Portpraxis
VLAN 1 existiert auf vielen Switch-Plattformen als Standard-VLAN, doch genaue Defaultwerte, löschbare VLANs, Managementzugang und Steuerprotokolle sind hersteller- und modellabhängig. Eine alte Aussage wie „die Switch-IP gehört immer zu VLAN 1“ ist daher nicht allgemein gültig. Das Managementnetz wird ausdrücklich geplant und auf einem Layer-3-Interface beziehungsweise Management-Interface konfiguriert.
- Unbenutzte Ports administrativ deaktivieren und einem ungenutzten VLAN zuweisen.
- Endgeräteports ausdrücklich als Access konfigurieren; Trunks ebenfalls statisch festlegen.
- Auf Trunks nur benötigte VLANs zulassen und beide Seiten konsistent dokumentieren.
- Managementzugriff in ein eigenes, kontrolliertes Netz legen und durch ACL oder Firewall begrenzen.
- Native-VLAN-Abweichungen, unerwartete Trunks und neue VLANs überwachen.
- VLANs sind Segmentierung, aber keine alleinige Sicherheitsgrenze; Inter-VLAN-Regeln und Endgeräteschutz bleiben erforderlich.
Prüfung und Fehlersuche
| Symptom | Prüfung |
|---|---|
| Hosts im selben VLAN erreichen sich nicht | Portstatus, Access-VLAN, MAC-Tabelle, lokale Firewall und Verkabelung prüfen |
| Verkehr über Switchgrenze fehlt | Trunkstatus, Allowed-VLAN-Liste und Existenz des VLANs auf beiden Switches prüfen |
| Inter-VLAN-Verkehr fehlt | Clientpräfix, Standardgateway, SVI/Subinterface, Routing und ACL/Firewall prüfen |
| ein VLAN landet im falschen Netz | Native-/PVID-Zuordnung und ungetaggten Verkehr an beiden Trunkenden vergleichen |
| DHCP funktioniert nur in einem VLAN | DHCP-Scope und Relay je geroutetem VLAN prüfen |
| sporadische Schleifen oder Ausfälle | Spanning Tree, redundante Links, Native-VLAN-Mismatch und MAC-Flapping untersuchen |
| VoIP oder WLAN-VLAN fehlt | Endgeräte-/AP-Tagging, Voice-VLAN und Trunk-Allowlist kontrollieren |
Quellen zur fachlichen Prüfung
- IEEE Standards Association: IEEE 802.1Q-2018 - Bridges and Bridged Networks
- IEEE 802.1 Working Group: 802.1Q Bridges and Bridged Networks
- Cisco: VLAN Configuration Guide - Configure VLAN Trunking
- RFC Editor: RFC 5517 - Private VLANs
- RFC Editor: RFC 4675 - VLAN and Priority Attributes for RADIUS
- RFC Editor: RFC 8944 - Layer 2 Network Topologies
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.