
4.6 Routing
Routing verbindet unterschiedliche IP-Netze. Endsysteme und Router vergleichen die Zieladresse eines Pakets mit ihrer Routingtabelle, wählen den passendsten Präfixeintrag und bestimmen daraus Ausgangsschnittstelle und nächsten Hop. Diese Lernseite erklärt den Weiterleitungsprozess, statische und dynamische Routen, Metriken sowie die wichtigsten Routingprotokolle.
Routing und Forwarding unterscheiden
Routing bezeichnet das Ermitteln, Austauschen und Auswählen von Wegen zu IP-Netzen. Forwarding ist die eigentliche Weiterleitung eines einzelnen Pakets anhand der daraus entstandenen Weiterleitungstabelle. Ein Router arbeitet dabei an jeder seiner Schnittstellen in einem eigenen Layer-2-Netz und verbindet diese Netze auf Layer 3.
Auch ein PC besitzt eine Routingtabelle. Liegt das Ziel im direkt angeschlossenen Netz, sendet er das Paket unmittelbar an das Ziel. Liegt es außerhalb, übergibt er es an einen passenden Router - häufig an das Standardgateway. Die lokale MAC-Adresse des nächsten Hops wird anschließend über ARP beziehungsweise IPv6 Neighbor Discovery ermittelt.
Router trennen IP-Subnetze und damit auch Broadcast-Domänen. Kollisionsdomänen werden in heutigen Ethernet-Netzen dagegen vor allem durch Switch-Ports getrennt; ihre Verkleinerung ist nicht der eigentliche Zweck des Routings.
| Begriff | Bedeutung |
|---|---|
| Route | Wegbeschreibung zu einem Zielpräfix |
| Next Hop | nächster Router auf dem Weg zum Ziel |
| Ausgangsschnittstelle | lokales Interface, über das das Paket gesendet wird |
| Routingtabelle | vom Betriebssystem oder Routingprozess verwaltete Menge bekannter Routen |
| Forwarding-Tabelle | für die schnelle Paketweiterleitung aufbereitete Auswahl nutzbarer Routen |
So wird ein IP-Paket weitergeleitet
Nach dem Empfang prüft ein Gerät zuerst, ob die Zieladresse zu ihm selbst gehört. Ein Router sucht für andere Ziele in seiner Routingtabelle. Das konkrete Ziel muss dabei nicht als einzelne Hostroute vorhanden sein: Meist genügt ein passender Netzpräfix, beispielsweise 10.20.0.0/16.
Vor der Weiterleitung vermindert ein IPv4-Router die TTL beziehungsweise ein IPv6-Router das Hop Limit. Er ersetzt die lokale Layer-2-Kapselung für den nächsten Link. Ist keine passende Route vorhanden, wird das Paket verworfen; sofern zulässig, informiert ICMP beziehungsweise ICMPv6 den Absender über die Nichterreichbarkeit.
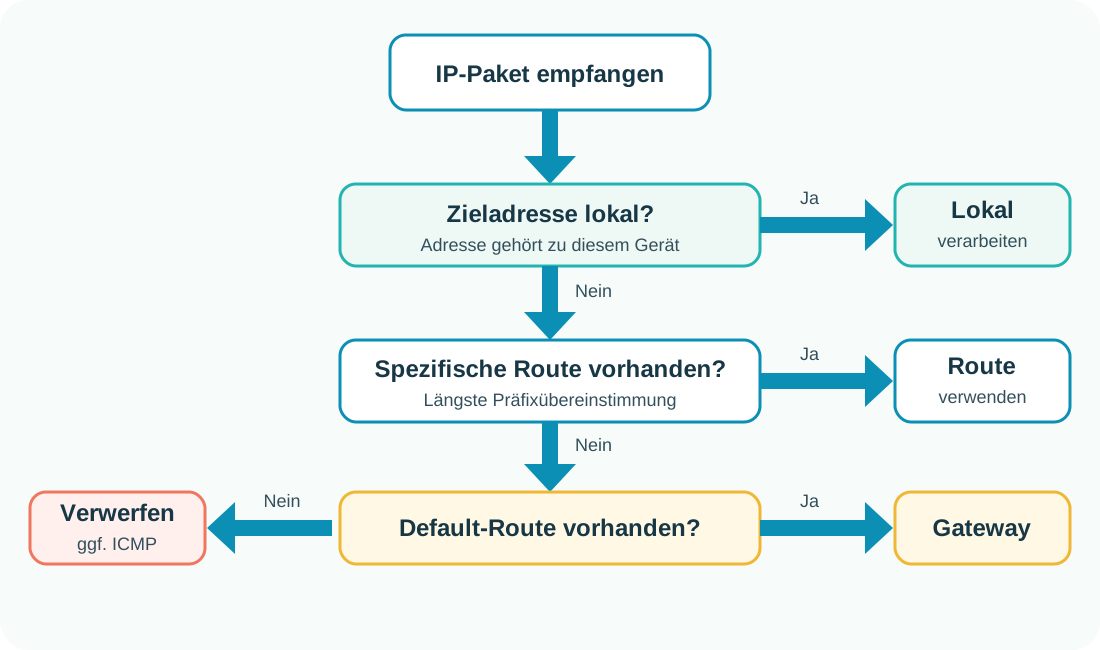
| Prüfschritt | Ergebnis |
|---|---|
| Zieladresse ist lokal | Paket an die lokale Protokollverarbeitung übergeben |
| Passende spezifische Route vorhanden | über deren Ausgangsschnittstelle und gegebenenfalls Next Hop senden |
| Nur Default-Route passt | an das dort eingetragene Gateway beziehungsweise Interface senden |
| Keine Route passt | Paket verwerfen; gegebenenfalls Destination Unreachable melden |
Die längste Präfixübereinstimmung gewinnt
Eine Zieladresse kann zu mehreren Einträgen passen. Dann gilt Longest Prefix Match: Der Eintrag mit der größten Präfixlänge ist am spezifischsten und wird bevorzugt. Diese Regel wird vor einem Vergleich von Metriken angewendet.
Die Default-Route 0.0.0.0/0 beziehungsweise ::/0 besitzt die Präfixlänge 0 und passt zu jeder Zieladresse. Sie wird deshalb nur verwendet, wenn kein spezifischerer Eintrag passt. Eine Hostroute /32 bei IPv4 oder /128 bei IPv6 ist dagegen maximal spezifisch.
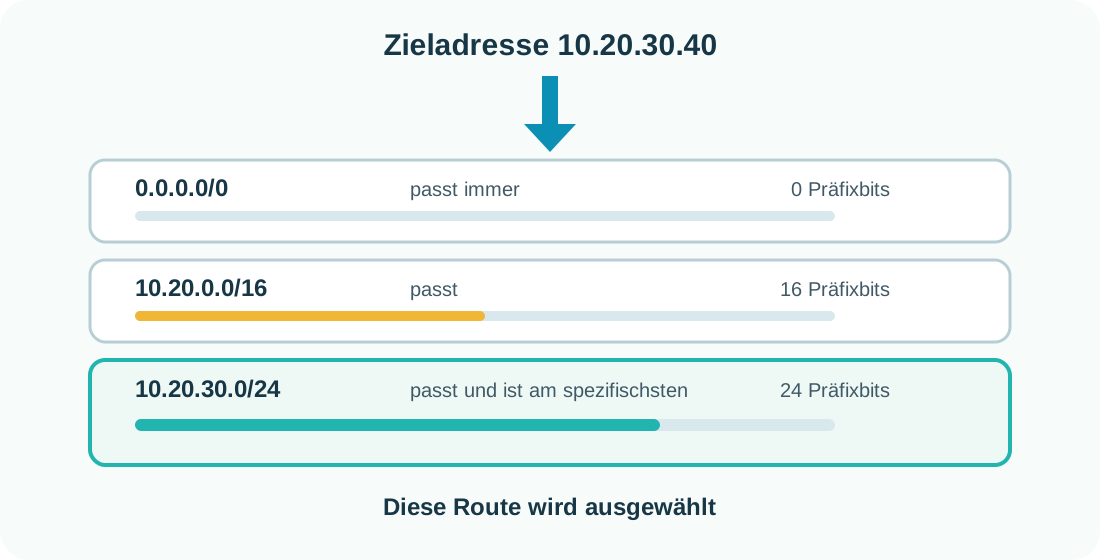
| Eintrag | Passt zu 10.20.30.40? | Einordnung |
|---|---|---|
| 0.0.0.0/0 | ja | Default-Route, am wenigsten spezifisch |
| 10.20.0.0/16 | ja | spezifischer als /0 |
| 10.20.30.0/24 | ja | längster passender Präfix - wird gewählt |
| 10.20.30.40/32 | nur falls vorhanden | Hostroute, maximal spezifisch |
Bestandteile einer Route
Die Darstellung unterscheidet sich zwischen Betriebssystemen und Netzwerkgeräten. Inhaltlich benötigt eine Route mindestens ein Zielpräfix und eine Information zur Weiterleitung. Bei einem direkt angeschlossenen Netz genügt oft die Ausgangsschnittstelle; bei einem entfernten Netz wird gewöhnlich zusätzlich ein Next Hop angegeben.
Eine Metrik bewertet Routen innerhalb eines bestimmten Verfahrens. Ihre Bedeutung ist nicht universell: RIP zählt Hops, OSPF addiert Linkkosten, und Betriebssysteme können eigene Schnittstellen- oder Routenmetriken verwenden. Werte verschiedener Routingprotokolle dürfen daher nicht ohne die jeweilige Auswahlregel des Geräts direkt verglichen werden.
| Feld | Beispiel | Bedeutung |
|---|---|---|
| Zielpräfix | 192.168.178.0/24 | Adressbereich, für den die Route gilt |
| Next Hop / Gateway | 192.168.1.1 | nächster Router; bei On-Link-Routen nicht erforderlich |
| Interface | Ethernet 1 / eth0 | Ausgangsschnittstelle |
| Metrik / Kosten | 25 | protokoll- oder systemspezifische Bewertung |
| Quelle | connected, static, OSPF, RIP | wie die Route gelernt wurde |
| Status | active / inactive | ob die Route aktuell zur Weiterleitung verwendet werden kann |
Beispiel einer Routenauswahl
Der PC 192.168.10.25/24 erreicht 192.168.10.0/24 direkt. Für 10.20.30.40 passt keine spezifische lokale Route, deshalb sendet der PC das Paket an sein Standardgateway 192.168.10.1. Der Router sucht erneut - unabhängig von der Entscheidung des PCs - und verwendet seine Route 10.20.30.0/24 über den Next Hop 172.16.0.2.
Auf jedem Link werden neue lokale MAC-Adressen verwendet. Die IP-Quell- und Zieladresse bleiben bei gewöhnlicher Weiterleitung erhalten; NAT auf der nächsten Lernseite ist ein zusätzlicher Vorgang und nicht Bestandteil des Routings selbst.
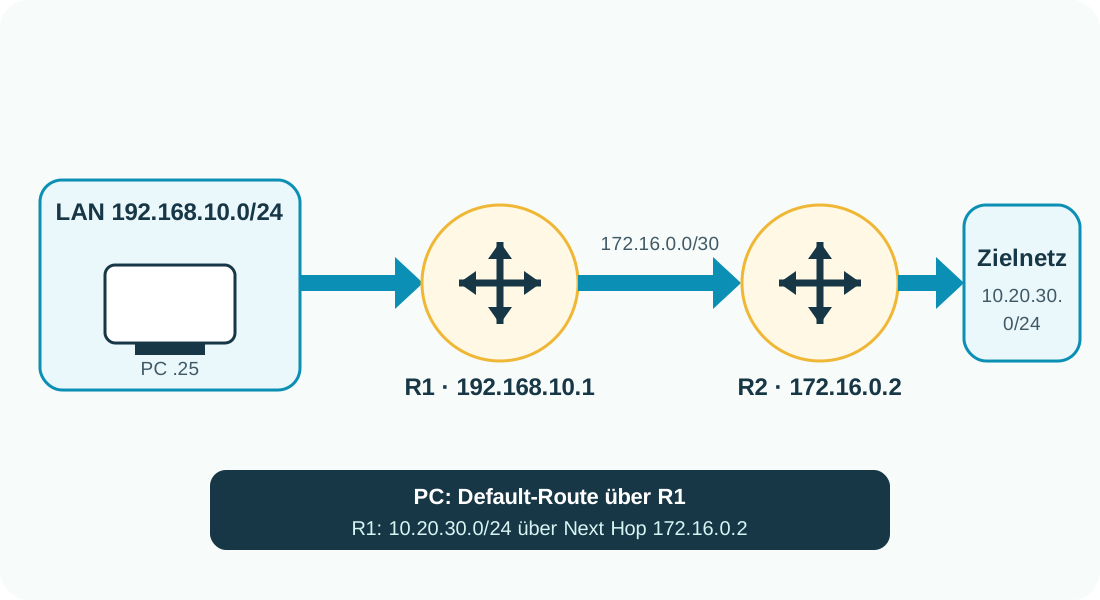
| Zielpräfix | Next Hop | Ausgang | Herkunft |
|---|---|---|---|
| 192.168.10.0/24 | direkt | LAN | verbunden |
| 172.16.0.0/30 | direkt | WAN | verbunden |
| 10.20.30.0/24 | 172.16.0.2 | WAN | statisch oder dynamisch gelernt |
| 0.0.0.0/0 | 203.0.113.1 | Uplink | Default-Route |
Statisches und dynamisches Routing
Statische Routen werden administrativ eingetragen und ändern sich nicht selbstständig, wenn sich die Topologie ändert. Sie sind übersichtlich, erzeugen keinen Austausch von Routinginformationen und eignen sich beispielsweise für kleine, stabile Netze, Stub-Netze oder eine definierte Default-Route. Ausweichwege müssen jedoch bewusst geplant und gepflegt werden.
Dynamische Routingprotokolle tauschen Erreichbarkeitsinformationen zwischen Routern aus. Sie können neue oder ausgefallene Wege erkennen und die Routingtabellen neu berechnen. Dies erhöht Skalierbarkeit und Ausfallsicherheit, benötigt aber Konfiguration, Ressourcen und Schutz vor falschen Routinginformationen.
| Eigenschaft | Statisch | Dynamisch |
|---|---|---|
| Einrichtung | manuell oder automatisiert vorgegeben | Nachbarschaften und Protokollparameter konfigurieren |
| Topologieänderung | keine automatische Neuberechnung | Protokoll konvergiert auf neue Wege |
| Betriebsaufwand | bei vielen Netzen schnell hoch | höherer Einstieg, danach automatischer Austausch |
| Typischer Einsatz | kleine/stabile Bereiche, Default- und Spezialrouten | größere oder redundante Netze |
| Fehlerrisiko | veraltete oder falsch eingetragene Route | Fehlkonfiguration, falsche Ankündigung oder vorübergehende Schleife |
Distance Vector und Link State
Bei klassischen Distance-Vector-Verfahren kennt ein Router vor allem die von Nachbarn gemeldete Entfernung und Richtung zu Zielen. RIP verwendet dafür den Bellman-Ford-Ansatz und die Hop-Anzahl. Schutzmechanismen wie Split Horizon und Route Poisoning begrenzen typische Schleifenprobleme, beseitigen aber nicht jede Konvergenzverzögerung.
Link-State-Protokolle verteilen Link-State-Informationen innerhalb ihres Bereichs. Jeder Router bildet daraus eine Link-State-Datenbank und berechnet mit einem Shortest-Path-First-Verfahren die besten Wege. OSPF und IS-IS gehören in diese Familie. Auch hier können Fehlkonfigurationen oder ein noch nicht konvergierter Zustand vorübergehend zu Problemen führen; „schleifenfrei“ ist daher keine pauschale Garantie.
EIGRP wird häufig als Advanced Distance Vector bezeichnet. Es ist deshalb fachlich sauberer, EIGRP nicht einfach mit klassischem RIP gleichzusetzen. Für Netzwerkgrundlagen genügt die Einordnung, dass unterschiedliche Protokolle verschiedene Algorithmen und Metriken verwenden.
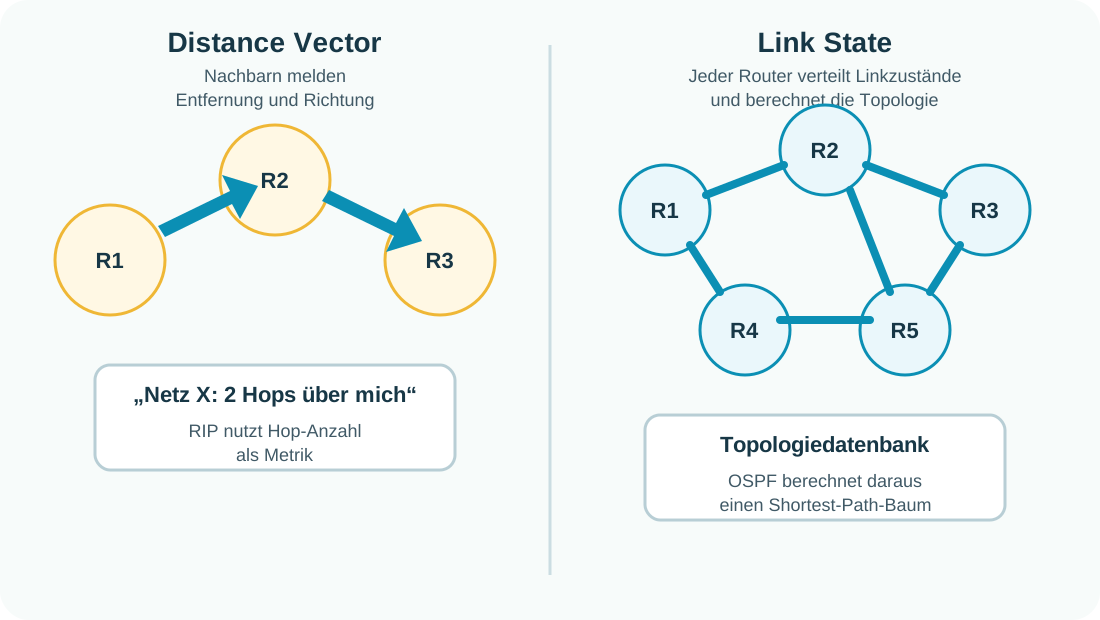
| Eigenschaft | Distance Vector | Link State |
|---|---|---|
| Grundidee | Entfernung und Richtung aus Nachbarinformationen | Topologie aus verteilten Link-Zuständen |
| Beispiele | RIP; EIGRP als weiterentwickelte Variante | OSPF, IS-IS |
| Algorithmischer Bezug | Bellman-Ford bei RIP | Shortest Path First / Dijkstra |
| Austausch | RIP sendet periodische und ausgelöste Updates | Link-State-Informationen werden bei Änderungen geflutet und aktualisiert |
| Metrik | bei RIP Hop-Anzahl | bei OSPF aufsummierte Linkkosten |
| Einsatz | RIP heute vor allem Lehr-, Alt- oder Spezialumgebungen | häufig in größeren Unternehmens- und Providernetzen |
Weitere Strategien historisch und fachlich einordnen
Bei einem zentralisierten Ansatz sammelt eine zentrale Instanz Zustandsinformationen und berechnet daraus Wege. Die ältere Bezeichnung Routing Control Center ist im heutigen IP-Unterricht unüblich, die Grundidee lebt aber in Software-Defined Networking und zentralen Controllern weiter. Die tatsächlich weiterleitenden Geräte benötigen dennoch lokale Regeln und einen sinnvollen Umgang mit dem Ausfall der Steuerung.
Isoliertes Routing trifft Entscheidungen nur aus lokal verfügbaren Informationen, ohne eine vollständige Topologiesicht mit anderen Routern abzugleichen. Die in älteren Darstellungen genannten Verfahren sind keine gleichwertigen heutigen Routingprotokollfamilien, beschreiben aber besondere Entscheidungsprinzipien.
| Begriff | Kompakte Einordnung |
|---|---|
| Zentralisiertes Routing | eine zentrale Steuerung sammelt Informationen und berechnet oder verteilt Weiterleitungsregeln |
| Isoliertes Routing | ein Knoten entscheidet nur anhand eigener beziehungsweise unmittelbar beobachteter Informationen |
| Hot Potato Routing | Verkehr wird möglichst früh an ein anderes Netz beziehungsweise den nächstgelegenen geeigneten Ausgang übergeben |
| Broadcast Routing | ein Paket wird über mehrere oder alle geeigneten Ausgänge verteilt; nur für besondere Aufgaben sinnvoll und gegen Schleifen zu begrenzen |
| Backward Learning | ein Gerät lernt aus der Eingangsrichtung empfangener Pakete einen Rückweg zum Absender; als Prinzip eher aus älteren oder speziellen Verfahren bekannt |
Konvergenz, Redundanz und Equal-Cost-Pfade
Konvergenz bezeichnet den Zustand, in dem die beteiligten Router nach einer Änderung wieder eine konsistente Sicht auf die erreichbaren Wege besitzen. Während der Übergangszeit können Pakete verworfen, über Umwege gesendet oder in einer Schleife weitergeleitet werden. Deshalb sind schnelle Fehlererkennung, korrektes Protokolldesign und ausreichende Redundanz wichtig.
Existieren mehrere gleichwertige Wege zum selben Präfix, können viele Router Equal-Cost Multi-Path nutzen. Die Last wird dabei typischerweise anhand eines Hashes über Merkmale eines Datenstroms verteilt, damit zusammengehörige Pakete möglichst denselben Pfad verwenden. ECMP bedeutet nicht, dass jedes einzelne Paket abwechselnd über einen anderen Weg gesendet werden muss.
Routingtabellen praktisch lesen
Windows, Linux und Netzwerkbetriebssysteme zeigen Routinginformationen unterschiedlich an. Entscheidend ist, Zielpräfix, Next Hop, Ausgangsschnittstelle, Metrik und Herkunft der Route zu erkennen. Änderungen sollten nur mit administrativen Rechten und einem klaren Rückweg vorgenommen werden - besonders auf entfernten Systemen.
| System | Anzeige | Typische Verwaltung |
|---|---|---|
| Windows PowerShell | Get-NetRoute | New-NetRoute, Set-NetRoute, Remove-NetRoute |
| Windows klassisch | route print | route add / route delete |
| Linux mit iproute2 | ip route; ip -6 route | ip route add / replace / del |
| Router/Firewall | herstellerspezifische Routing- oder Forwarding-Tabelle | CLI, Weboberfläche oder zentrale Verwaltung |
Fehlersuche in sinnvoller Reihenfolge
| Schritt | Prüfung |
|---|---|
| 1. Lokale Adressierung | IP-Adresse, Präfixlänge und Interface-Status korrekt? |
| 2. Ziel einordnen | Ist das Ziel lokal oder muss ein Router genutzt werden? |
| 3. Routenauswahl | Welcher längste Präfix passt tatsächlich? |
| 4. Next Hop | Ist das Gateway über die angegebene Schnittstelle erreichbar? |
| 5. Rückweg | Besitzt die Gegenseite eine Route zurück zum Quellnetz? |
| 6. Paketpfad | tracert beziehungsweise traceroute zeigt, bis zu welchem Hop die Weiterleitung funktioniert |
| 7. Filter und NAT | Blockiert eine Firewall oder verändert NAT die Kommunikation? |
| 8. Dynamisches Routing | Nachbarschaft, gelernte Präfixe, Metriken und Konvergenzzustand prüfen |
Quellen zur fachlichen Prüfung
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.