
4.2 IPv4 – Aufbau und Subnetting
Eine IPv4-Adresse besteht aus 32 Bit und wird üblicherweise als vier dezimale Oktette geschrieben. Erst die Präfixlänge legt fest, welche Bits das Netz und welche Bits die Adressen innerhalb dieses Netzes beschreiben. Subnetting teilt einen zusammenhängenden Adressblock in kleinere, präzise planbare Präfixe. Diese Lernseite führt von der Binärdarstellung über CIDR und Subnetzmasken bis zur vollständigen Berechnung von Netzadresse, Broadcast und nutzbarem Adressbereich.
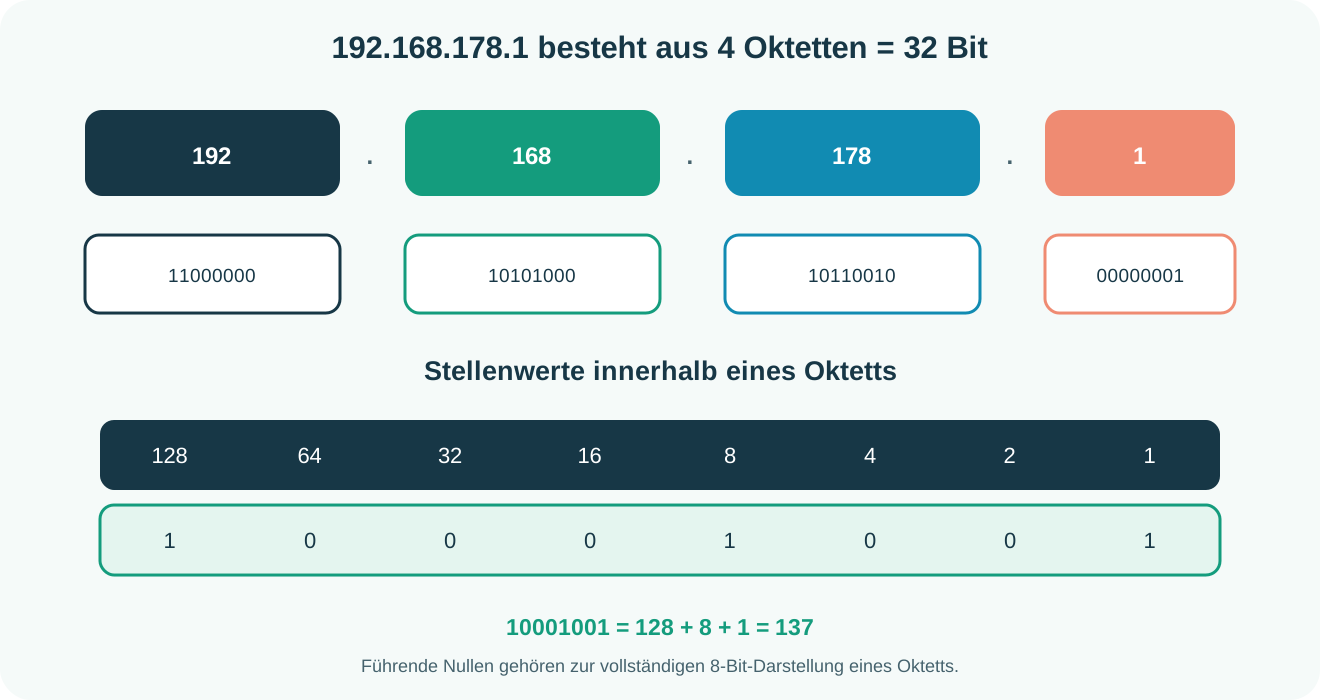
Eine IPv4-Adresse besteht aus 32 Bit
IPv4 verwendet einen 32 Bit großen Adressraum. Die gebräuchliche Dotted-Decimal-Schreibweise teilt diese 32 Bit in vier Oktette zu je acht Bit. Ein Oktett kann binär Werte von 00000000 bis 11111111 und damit dezimal Werte von 0 bis 255 darstellen.
Die Adresse allein verrät noch nicht zuverlässig, wo der Netzanteil endet. Dafür wird eine Präfixlänge von /0 bis /32 beziehungsweise eine gleichwertige Subnetzmaske benötigt. 192.168.178.1/24 und 192.168.178.1/27 enthalten dieselbe Adresse, gehören aber zu unterschiedlich großen Netzen.
| Oktett | Binär | Dezimal |
|---|---|---|
| 1 | 11000000 | 192 |
| 2 | 10101000 | 168 |
| 3 | 10110010 | 178 |
| 4 | 00000001 | 1 |
Binär und dezimal sicher umrechnen
In einem Oktett besitzen die Bitstellen von links nach rechts die Werte 128, 64, 32, 16, 8, 4, 2 und 1. Ein gesetztes Bit trägt seinen Stellenwert zur Summe bei. Für 11000000 werden 128 und 64 addiert; das Ergebnis ist 192. Für 10110010 ergeben 128 + 32 + 16 + 2 den Wert 178.
Für die Rückrichtung wird eine Dezimalzahl in passende Stellenwerte zerlegt. Bei 137 wird zunächst 128 verwendet, Rest 9. Danach passen 8 und 1. Das Binärmuster lautet deshalb 10001001. Führende Nullen müssen innerhalb eines Oktetts mitgeschrieben werden.
- Kontrolle: Die Summe aller acht Stellenwerte ist 255.
- Jedes Oktett immer mit acht Bit darstellen.
- Binärgruppen und Dezimaloktette in derselben Reihenfolge von links nach rechts lesen.
| Stellenwert | 128 | 64 | 32 | 16 | 8 | 4 | 2 | 1 |
|---|---|---|---|---|---|---|---|---|
| Bitmuster für 137 | 1 | 0 | 0 | 0 | 1 | 0 | 0 | 1 |
| Beitrag | 128 | 0 | 0 | 0 | 8 | 0 | 0 | 1 |
Präfix, Netzanteil und Hostanteil
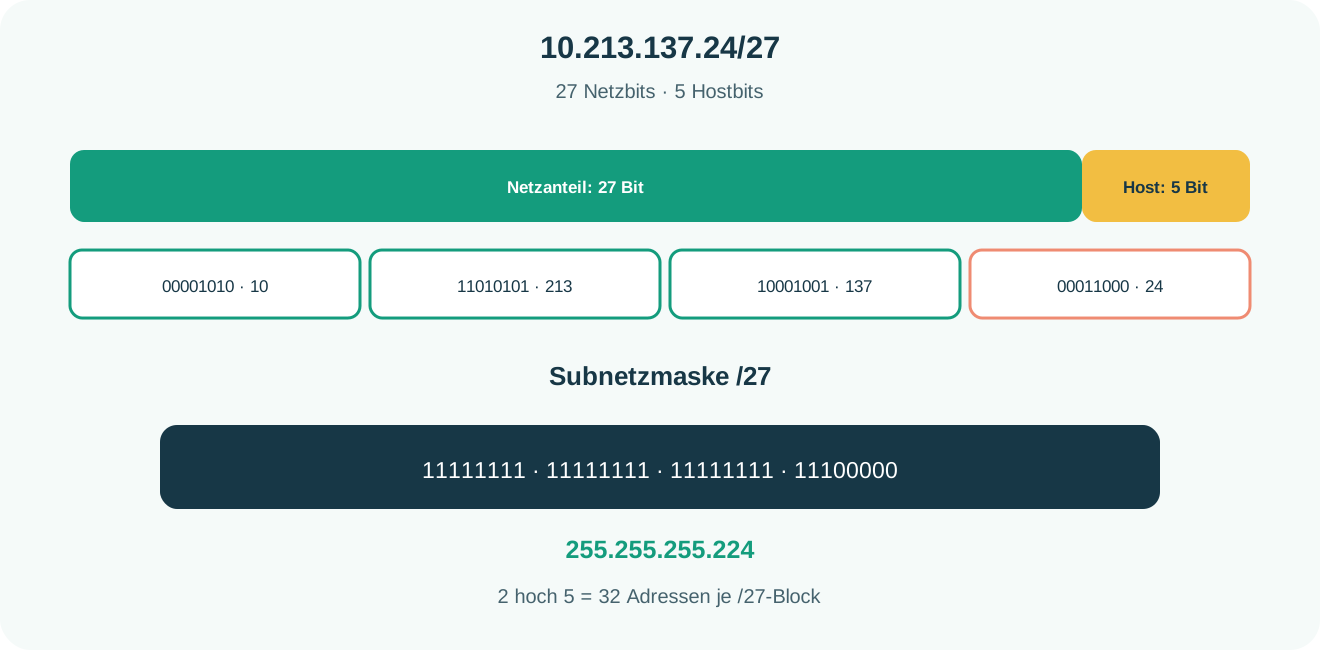
Die Zahl hinter dem Schrägstrich gibt die Anzahl der von links beginnenden Netzbits an. Bei /27 sind die ersten 27 Bit Netzanteil und die letzten 5 Bit Hostanteil. Die entsprechende Subnetzmaske enthält deshalb 27 Einsen gefolgt von 5 Nullen: 255.255.255.224.
Eine gültige Subnetzmaske besteht aus einem zusammenhängenden Block von Einsen und danach einem zusammenhängenden Block von Nullen. Eine Maske wie 255.0.255.0 ist keine gewöhnliche CIDR-Subnetzmaske, weil ihre gesetzten Bits nicht zusammenhängend sind.
| Größe | Berechnung bei /27 | Ergebnis |
|---|---|---|
| Netzbits | Präfixlänge | 27 |
| Hostbits | 32 - 27 | 5 |
| Adressen pro Block | 2 hoch 5 | 32 |
| Maske | 27 Einsen, danach 5 Nullen | 255.255.255.224 |
Netzklassen sind historische Orientierung
Frühe IPv4-Netze wurden anhand führender Bits in feste Klassen eingeteilt. Klasse A verwendete standardmäßig /8, Klasse B /16 und Klasse C /24. Das führte besonders bei mittelgroßen Organisationen zu großer Verschwendung: Ein Klasse-C-Netz war mit 254 nutzbaren Adressen oft zu klein, ein Klasse-B-Netz mit 65.534 nutzbaren Adressen viel zu groß.
CIDR ersetzte diese starre Zuteilung in den 1990er-Jahren. Heute muss eine Präfixlänge ausdrücklich angegeben werden; aus dem ersten Oktett darf keine aktuelle Subnetzmaske abgeleitet werden. Die Klassen bleiben für historische Dokumentation und ältere Prüfungsbegriffe relevant.
| Historische Klasse | Adressbereich nach führenden Bits | Standardmaske | Heutige Einordnung |
|---|---|---|---|
| A | 0.0.0.0 bis 127.255.255.255 | /8 - 255.0.0.0 | Historisch; 0.0.0.0/8 und 127.0.0.0/8 besitzen Sonderrollen. |
| B | 128.0.0.0 bis 191.255.255.255 | /16 - 255.255.0.0 | Historisch; keine heutige automatische Maskenableitung. |
| C | 192.0.0.0 bis 223.255.255.255 | /24 - 255.255.255.0 | Historisch; /24 ist nur eine mögliche Präfixlänge. |
| D | 224.0.0.0 bis 239.255.255.255 | keine Hostnetzklasse | IPv4-Multicast; Vertiefung in 4.4. |
| E | 240.0.0.0 bis 255.255.255.255 | keine Hostnetzklasse | Sonder- beziehungsweise reservierter Bereich; einzelne Werte besitzen eigene Bedeutung. |
CIDR-Größen und nutzbare Adressen
Ein Präfix /n enthält 32 - n Hostbits und damit insgesamt 2 hoch (32 - n) Adressen. In einem üblichen IPv4-Subnetz mit Broadcast werden die vollständig auf null gesetzten Hostbits als Netzadresse und die vollständig auf eins gesetzten Hostbits als Broadcastadresse reserviert. Für Präfixe bis /30 ergibt sich deshalb gewöhnlich: nutzbare Hostadressen = Gesamtadressen - 2.
Die pauschale Subtraktion von zwei gilt nicht für jeden Präfix. Ein /31 kann nach RFC 3021 zwei Endpunkte einer Punkt-zu-Punkt-Verbindung adressieren, ohne Netz- und Broadcastadresse zu verschwenden. Ein /32 bezeichnet genau eine einzelne Adresse beziehungsweise Hostroute.
| Präfix | Subnetzmaske | Adressen | Typisch nutzbar |
|---|---|---|---|
| /16 | 255.255.0.0 | 65.536 | 65.534 |
| /20 | 255.255.240.0 | 4.096 | 4.094 |
| /22 | 255.255.252.0 | 1.024 | 1.022 |
| /23 | 255.255.254.0 | 512 | 510 |
| /24 | 255.255.255.0 | 256 | 254 |
| /25 | 255.255.255.128 | 128 | 126 |
| /26 | 255.255.255.192 | 64 | 62 |
| /27 | 255.255.255.224 | 32 | 30 |
| /28 | 255.255.255.240 | 16 | 14 |
| /29 | 255.255.255.248 | 8 | 6 |
| /30 | 255.255.255.252 | 4 | 2 |
| /31 | 255.255.255.254 | 2 | 2 auf geeigneter Punkt-zu-Punkt-Verbindung |
| /32 | 255.255.255.255 | 1 | 1 einzelne Adresse / Hostroute |
Private und besondere IPv4-Bereiche
Nicht jede syntaktisch gültige IPv4-Adresse ist eine weltweit routbare Unicastadresse. RFC 1918 reserviert drei Bereiche für private Netze. Darüber hinaus führt IANA weitere Sonderbereiche mit jeweils genau festgelegtem Zweck. Eine private Adresse ist nicht automatisch sicher; Filterung, Segmentierung und Zugriffskontrolle bleiben erforderlich.
| Präfix | Zweck | Wichtige Einordnung |
|---|---|---|
| 10.0.0.0/8 | Private Netze | Nicht im öffentlichen Internet geroutet |
| 172.16.0.0/12 | Private Netze | Umfasst 172.16.0.0 bis 172.31.255.255 |
| 192.168.0.0/16 | Private Netze | Häufig in Heim- und Unternehmensnetzen |
| 127.0.0.0/8 | Loopback | Bezeichnet das lokale System; 127.0.0.1 ist das bekannteste Beispiel. |
| 169.254.0.0/16 | Link Local | Automatische lokale Adressierung; nicht durch Router weiterleiten |
| 100.64.0.0/10 | Shared Address Space | Für Carrier-Grade NAT zwischen Provider und Teilnehmer |
| 192.0.2.0/24, 198.51.100.0/24, 203.0.113.0/24 | Dokumentation | Für Beispiele und Dokumentation statt realer fremder Adressen |
| 224.0.0.0/4 | Multicast | Keine gewöhnlichen Unicast-Hostadressen |
| 255.255.255.255/32 | Limited Broadcast | Broadcast im lokalen Netz; nicht weiterleiten |
Subnetting in fünf Schritten
Eine zuverlässige Berechnung arbeitet mit Präfix und Blockgröße statt mit geratenen Netzklassen. Die Blockgröße im interessanten Oktett ergibt sich aus 256 minus dem Maskenwert dieses Oktetts. Bei /27 lautet das letzte Maskenoktett 224, also beträgt die Blockgröße 32. Die Netze beginnen bei 0, 32, 64, 96 und so weiter.
- Netzadresse: IP-Adresse bitweise UND Subnetzmaske
- Broadcast: Netzadresse mit allen Hostbits auf 1
- Anzahl gleich großer Subnetze: 2 hoch zusätzlich verwendete Netzbits
- Adressen je Subnetz: 2 hoch verbleibende Hostbits
| Schritt | Vorgehen |
|---|---|
| 1. Maske bestimmen | Präfix in 32 zusammenhängende Maskenbits und anschließend in Dezimaloktette umwandeln. |
| 2. Blockgröße bestimmen | Im ersten Maskenoktett ungleich 255 und 0: 256 - Maskenwert. |
| 3. Netzadresse finden | Den zur IP gehörenden Blockanfang bestimmen oder IP bitweise mit der Maske UND-verknüpfen. |
| 4. Broadcast bestimmen | Letzte Adresse unmittelbar vor dem nächsten Block; alle Hostbits auf 1 setzen. |
| 5. Hostbereich prüfen | Bei gewöhnlichen Broadcastnetzen erste Adresse = Netz + 1, letzte = Broadcast - 1. |
Beispiel 1: 10.213.137.24/27
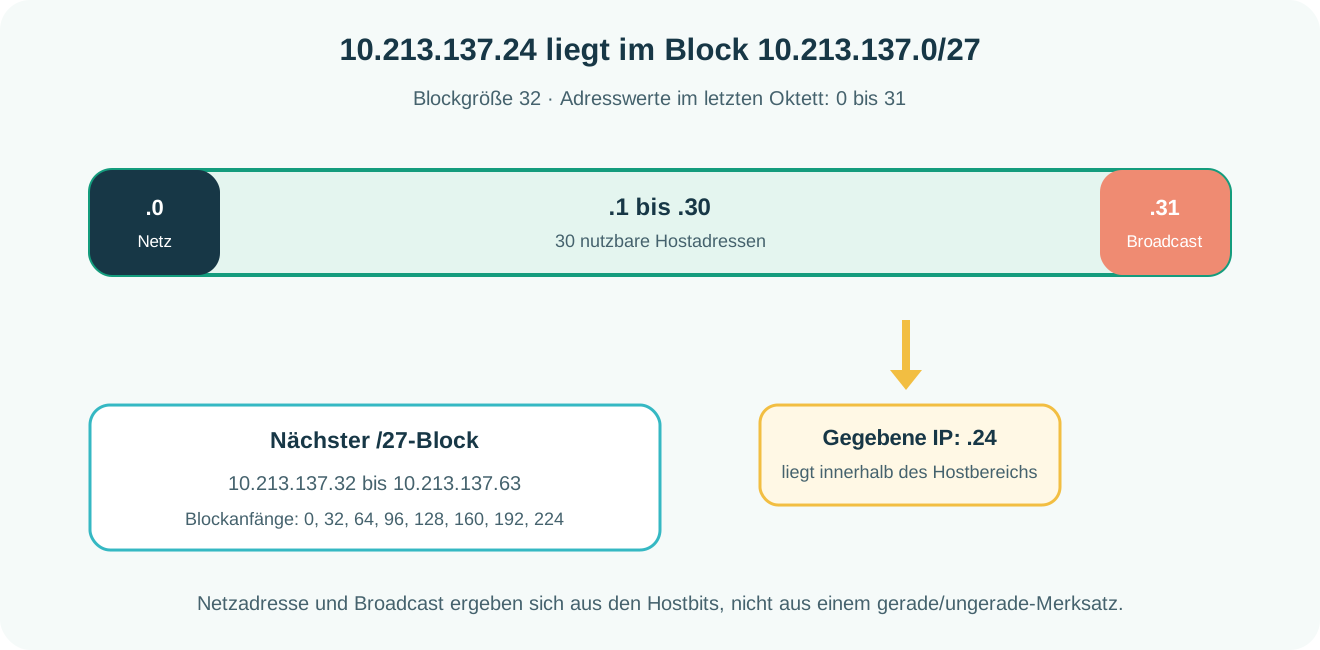
Ein /27 besitzt fünf Hostbits, 32 Adressen und die Maske 255.255.255.224. Die Blockgröße im vierten Oktett beträgt 256 - 224 = 32. Mögliche Blockanfänge sind 0, 32, 64, 96, 128, 160, 192 und 224. Der Wert 24 liegt im Block 0 bis 31.
| Gesuchte Größe | Binär im letzten Oktett | Ergebnis |
|---|---|---|
| IP-Adresse | 00011000 | 10.213.137.24 |
| Subnetzmaske | 11100000 | 255.255.255.224 |
| Netzadresse | 00000000 | 10.213.137.0 |
| Erste nutzbare Adresse | 00000001 | 10.213.137.1 |
| Letzte nutzbare Adresse | 00011110 | 10.213.137.30 |
| Broadcast | 00011111 | 10.213.137.31 |
Beispiel 2: 193.122.199.55/17
Ein /17 besitzt 15 Hostbits, 32.768 Adressen und die Maske 255.255.128.0. Das interessante Oktett ist das dritte. Seine Blockgröße beträgt 256 - 128 = 128; mögliche Blöcke beginnen dort bei 0 und 128. Das dritte IP-Oktett 199 liegt im Block 128 bis 255.
- Netz- und Broadcastadresse sind nicht allgemein anhand „gerade“ oder „ungerade“ erkennbar.
- Entscheidend sind ausschließlich Präfixgrenze und die Werte der Hostbits.
- Bei /31 und /32 gelten andere Nutzungsregeln als bei einem gewöhnlichen Broadcastsubnetz.
| Gesuchte Größe | Ergebnis |
|---|---|
| IP-Adresse | 193.122.199.55/17 |
| Subnetzmaske | 255.255.128.0 |
| Netzadresse | 193.122.128.0 |
| Erste nutzbare Adresse | 193.122.128.1 |
| Letzte nutzbare Adresse | 193.122.255.254 |
| Broadcast | 193.122.255.255 |
| Gesamtadressen / typisch nutzbar | 32.768 / 32.766 |
Adressbedarf und Präfix auswählen
Für mindestens 300 nutzbare Adressen reicht ein /24 mit 254 Hosts nicht. Ein /23 besitzt 512 Gesamtadressen und typischerweise 510 nutzbare Hostadressen. Im früheren klassenbasierten Modell hätte eine Organisation dafür möglicherweise einen wesentlich größeren /16-Block erhalten. CIDR passt den Block näher an den tatsächlichen Bedarf an.
| Schritt | Berechnung |
|---|---|
| Benötigte Hostadressen | 300 |
| Kleinste passende Zweierpotenz | 512 Gesamtadressen |
| Hostbits | 2 hoch 9 = 512 |
| Präfix | 32 - 9 = /23 |
| Typisch nutzbar | 512 - 2 = 510 |
| Ersparnis gegenüber /16 | 65.536 - 512 = 65.024 Adressen |
Einen Adressblock in kleinere Präfixe teilen
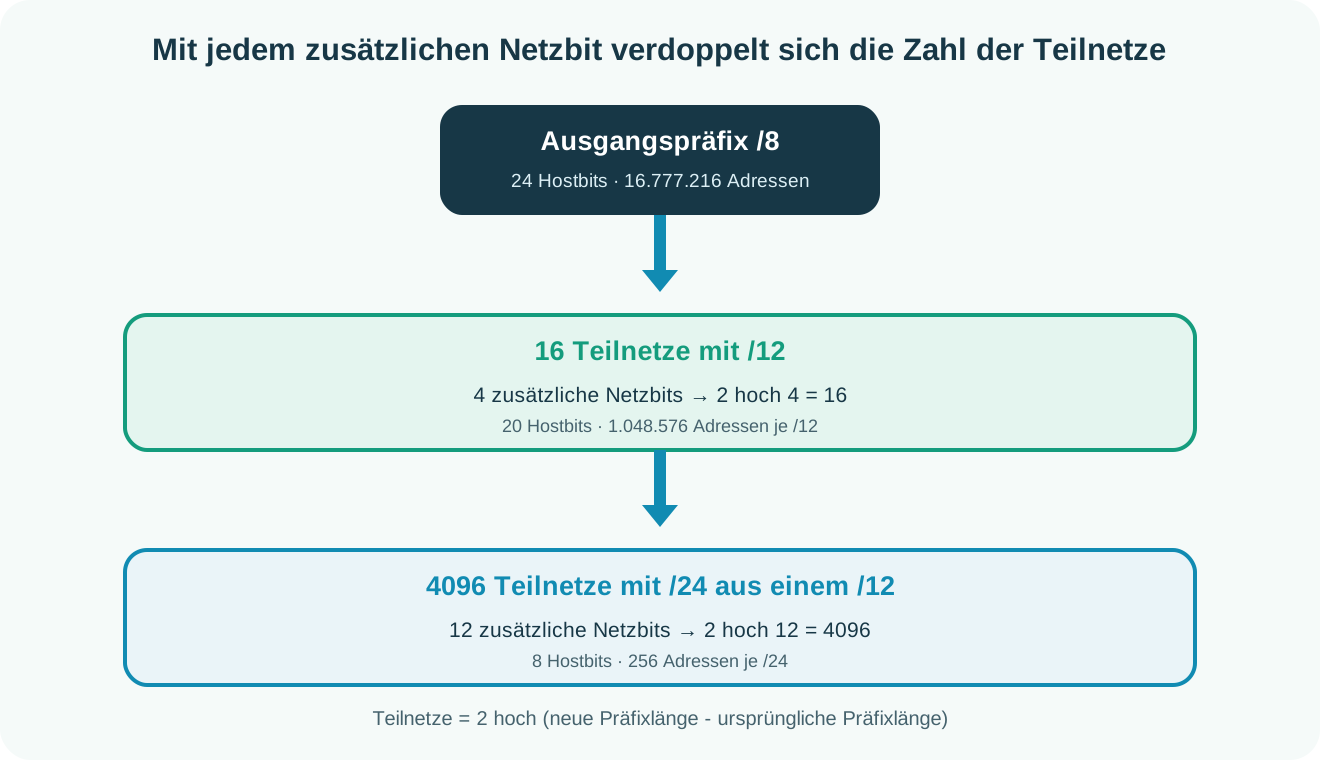
Werden aus einem Ausgangspräfix gleich große kleinere Netze gebildet, bestimmt die Differenz der Präfixlängen die Anzahl der Teilnetze. Von /8 zu /12 kommen vier Netzbits hinzu: 2 hoch 4 ergibt 16 Teilnetze. Jedes /12 besitzt 20 Hostbits und damit 1.048.576 Adressen.
Von /12 zu /24 kommen zwölf weitere Netzbits hinzu: 2 hoch 12 ergibt 4096 Teilnetze. Jedes /24 besitzt acht Hostbits und damit 256 Adressen, in einem üblichen Broadcastnetz davon 254 nutzbar.
| Aufteilung | Anzahl Teilnetze | Adressen je Teilnetz |
|---|---|---|
| /8 in /12 | 2 hoch (12 - 8) = 16 | 2 hoch (32 - 12) = 1.048.576 |
| /12 in /24 | 2 hoch (24 - 12) = 4096 | 2 hoch (32 - 24) = 256 |
| /16 in /20 | 2 hoch (20 - 16) = 16 | 2 hoch (32 - 20) = 4096 |
VLSM: unterschiedlich große Subnetze planen
Variable Length Subnet Masking verwendet innerhalb eines zugeteilten Blocks unterschiedlich lange Präfixe. Dadurch erhält ein Bereich mit 100 Geräten beispielsweise ein /25, während eine Punkt-zu-Punkt-Verbindung nur ein geeignetes /31 benötigt. Die Teilnetze müssen sich an korrekten Blockgrenzen befinden und dürfen sich nicht überlappen.
Für eine saubere Planung werden Anforderungen absteigend nach Größe sortiert. Zuerst wird das größte Teilnetz vergeben, anschließend werden die kleineren Netze lückenfrei an den nächsten gültigen Grenzen platziert. Reserven, Infrastrukturadressen, Hochverfügbarkeit und Wachstum müssen vor der endgültigen Zuteilung berücksichtigt werden.
| Bedarf | Kleinster typischer Präfix | Kapazität |
|---|---|---|
| 100 Hosts | /25 | 126 nutzbare Adressen |
| 50 Hosts | /26 | 62 nutzbare Adressen |
| 20 Hosts | /27 | 30 nutzbare Adressen |
| 10 Hosts | /28 | 14 nutzbare Adressen |
| 2 Hosts im Broadcastnetz | /30 | 2 nutzbare Adressen |
| Punkt-zu-Punkt-Link mit Unterstützung | /31 | 2 adressierbare Endpunkte |
Von IANA bis zum lokalen Adressplan
IANA koordiniert den globalen IP-Adressraum und delegiert große Blöcke an die fünf Regional Internet Registries. RIPE NCC ist für Europa, den Nahen Osten und Teile Zentralasiens zuständig. RIRs vergeben Ressourcen nach ihren Richtlinien an Mitglieder und Provider, die daraus wiederum Adressblöcke zuweisen können.
Die technische Subnetzberechnung entscheidet nicht allein, ob eine Adresse öffentlich verwendet werden darf. Öffentliche Präfixe müssen rechtmäßig zugeteilt und geroutet werden. Für interne Dokumentation sollten die dafür reservierten Beispielnetze verwendet werden, nicht beliebige reale öffentliche Adressen.
| Ebene | Aufgabe |
|---|---|
| IANA | Globale Koordination des Adressraums und Delegation an RIRs |
| RIR | Regionale Verwaltung und Vergabe nach gemeinschaftlichen Richtlinien |
| LIR / Provider | Zuteilung oder Zuweisung kleinerer Präfixe an eigene Infrastruktur und Kunden |
| Organisation | Interner Adressplan, Subnetze, Dokumentation und Betrieb |
Subnetting-Ergebnisse kontrollieren
| Kontrolle | Frage |
|---|---|
| Präfix und Maske | Besitzt die Maske genau so viele zusammenhängende Einsen wie die Präfixlänge angibt? |
| Blockgrenze | Ist die Netzadresse ein gültiges Vielfaches der Blockgröße im interessanten Oktett? |
| Adressbereich | Liegt die gegebene IP zwischen Netzadresse und Broadcast des berechneten Blocks? |
| Größe | Entspricht die Gesamtzahl 2 hoch (32 - Präfixlänge)? |
| Hostbereich | Wurden /31 und /32 korrekt statt pauschal mit minus zwei behandelt? |
| Überlappung | Überschneiden sich geplante Subnetze oder liegen sie außerhalb des Ausgangspräfixes? |
| Gateway und Reserven | Sind Infrastruktur, DHCP, statische Adressen, Hochverfügbarkeit und Wachstum berücksichtigt? |
IPv4-Subnetting-Calculator
Berechnet Netzadresse, Subnetzmaske, Hostbereich und Broadcast sowie die daraus entstehenden Teilnetze.
Beispiel: 192.168.10.34/24 in /27-Teilnetze aufteilen
Berechnete Teilnetzbereiche
| Teilnetz | Erste Adresse / Host | Letzte Adresse / Host | Broadcast |
|---|---|---|---|
| 192.168.10.0/27 | 192.168.10.1 | 192.168.10.30 | 192.168.10.31 |
| 192.168.10.32/27 | 192.168.10.33 | 192.168.10.62 | 192.168.10.63 |
| 192.168.10.64/27 | 192.168.10.65 | 192.168.10.94 | 192.168.10.95 |
| 192.168.10.96/27 | 192.168.10.97 | 192.168.10.126 | 192.168.10.127 |
| 192.168.10.128/27 | 192.168.10.129 | 192.168.10.158 | 192.168.10.159 |
| 192.168.10.160/27 | 192.168.10.161 | 192.168.10.190 | 192.168.10.191 |
| 192.168.10.192/27 | 192.168.10.193 | 192.168.10.222 | 192.168.10.223 |
| 192.168.10.224/27 | 192.168.10.225 | 192.168.10.254 | 192.168.10.255 |
Quellen zur fachlichen Prüfung
- RFC Editor: RFC 791 - Internet Protocol
- RFC Editor: RFC 4632 - Classless Inter-domain Routing
- RFC Editor: RFC 1918 - Address Allocation for Private Internets
- RFC Editor: RFC 3021 - Using 31-Bit Prefixes on IPv4 Point-to-Point Links
- IANA: IPv4 Special-Purpose Address Space
- IANA: Number Resources und Regional Internet Registries
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.