
4.1 Übersicht Network Layer
Die Vermittlungsschicht verbindet unterschiedliche IP-Netze zu einem gemeinsamen Kommunikationsweg. Sie verwendet logische Adressen, wählt für jedes Paket einen nächsten Übertragungsschritt und begrenzt seine Lebensdauer im Netz. Router arbeiten dabei abschnittsweise: Sie entfernen den empfangenen Layer-2-Frame, prüfen das IP-Paket und kapseln es für den nächsten Link neu. IP stellt grundsätzlich einen verbindungslosen Best-Effort-Dienst bereit; zuverlässige Ende-zu-Ende-Übertragung ist Aufgabe höherer Schichten.
Schicht 3 zwischen lokalem Link und Ende-zu-Ende-Transport
Die Protokolldateneinheit der Vermittlungsschicht wird Paket beziehungsweise bei IP auch Datagramm genannt. Sie enthält unter anderem logische Quell- und Zieladressen. Anders als eine MAC-Adresse gilt eine IP-Adresse nicht nur auf einem einzelnen Ethernet-Link, sondern ermöglicht die hierarchische Einordnung in Netze und Präfixe.
Ein Endsystem erzeugt und empfängt IP-Pakete. Ein Router leitet Pakete zwischen Netzen weiter. Dabei bleibt das eigentliche IP-Ziel grundsätzlich gleich, während sich die lokale Layer-2-Kapselung an jedem Link ändert. Transportprotokolle wie TCP und UDP liegen oberhalb von IP und werden in Kapitel 5 behandelt.
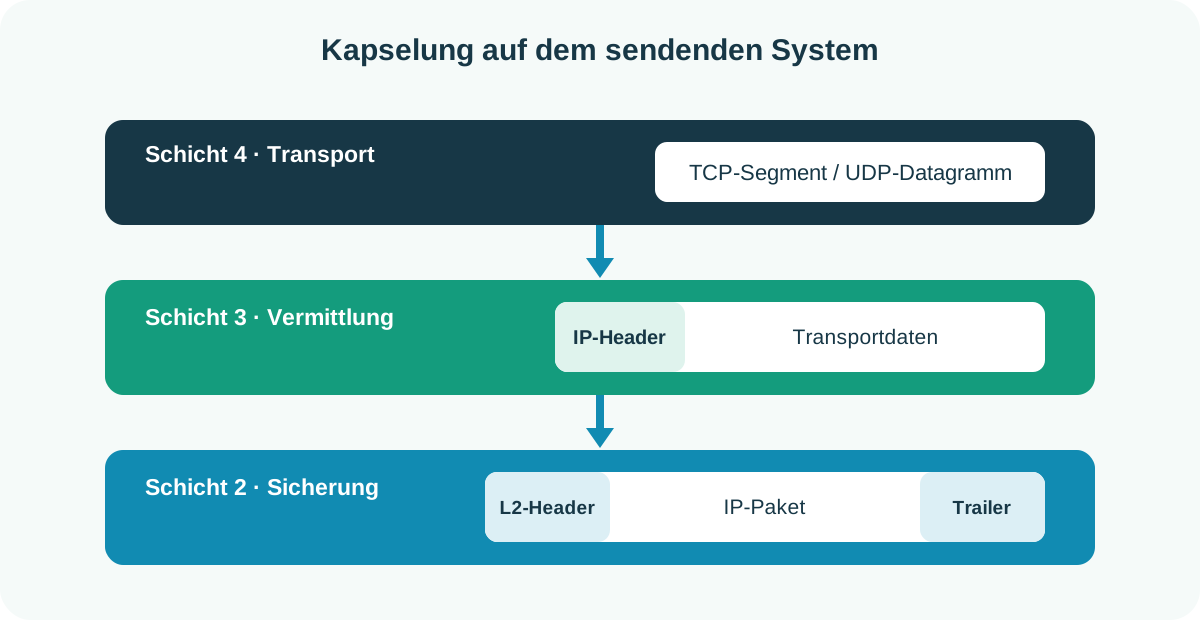
| Ebene | Dateneinheit | Adressierung und Aufgabe |
|---|---|---|
| Schicht 4 - Transport | TCP-Segment / UDP-Datagramm | Ports und Kommunikation zwischen Anwendungen |
| Schicht 3 - Vermittlung | IP-Paket / IP-Datagramm | Logische Adressen und Weiterleitung zwischen Netzen |
| Schicht 2 - Sicherung | Frame | Lokale Zustellung auf dem jeweiligen Link |
| Schicht 1 - Bitübertragung | Bits / Symbole | Übertragung als elektrisches, optisches oder Funksignal |
Kernaufgaben der Vermittlungsschicht
Schicht 3 schafft eine gemeinsame, medienunabhängige Adressierungs- und Weiterleitungsebene. Ein IP-Paket kann nacheinander über Ethernet, WLAN, Glasfaser- oder Provider-Links transportiert werden, ohne dass IP jedes physische Medium selbst beschreiben muss.
| Aufgabe | Bedeutung in der Praxis |
|---|---|
| Logische Adressierung | Quell- und Zielsystem über IPv4- oder IPv6-Adresse sowie Netzpräfix einordnen |
| Lokale oder entfernte Zustellung | Entscheiden, ob das Ziel direkt erreichbar ist oder ein Router als Next Hop benötigt wird |
| Forwarding | Ein einzelnes Paket anhand der Weiterleitungstabelle zum passenden Ausgang weitergeben |
| Routing | Wege und Präfixe statisch oder mit Routingprotokollen ermitteln und in Tabellen bereitstellen |
| Lebensdauer begrenzen | TTL bei IPv4 beziehungsweise Hop Limit bei IPv6 an jedem Router vermindern |
| Paketgröße behandeln | MTU des nächsten Links beachten und zu große Pakete abhängig von IP-Version und Kennzeichnung behandeln |
| Steuer- und Fehlermeldungen | Mit ICMP beispielsweise Nichterreichbarkeit, Zeitüberschreitung oder Paketgrößenprobleme melden |
| Verkehrskennzeichnung | Felder wie DSCP und ECN für priorisierte Behandlung beziehungsweise Überlastungssignale bereitstellen |
Ein IP-Paket über mehrere Netze
Der sendende Host vergleicht die Zieladresse mit seinem eigenen Netzpräfix. Befindet sich das Ziel nicht im direkt angeschlossenen Netz, sendet er den Frame an den auf diesem Link erreichbaren Next Hop - gewöhnlich das Default Gateway. Das IP-Paket bleibt als Nutzlast im Frame erhalten.
Der Router entfernt die empfangene Link-Layer-Kapselung, prüft den IP-Header und sucht den nächsten Weg. Vor dem Weiterleiten vermindert er TTL beziehungsweise Hop Limit. Danach ermittelt er die für den Ausgangslink benötigte lokale Zieladresse und erzeugt einen neuen Frame. Ein Router übersetzt dabei nicht allgemein ein Protokoll in ein anderes; Funktionen wie NAT oder Tunnel sind zusätzliche, getrennt zu betrachtende Mechanismen.
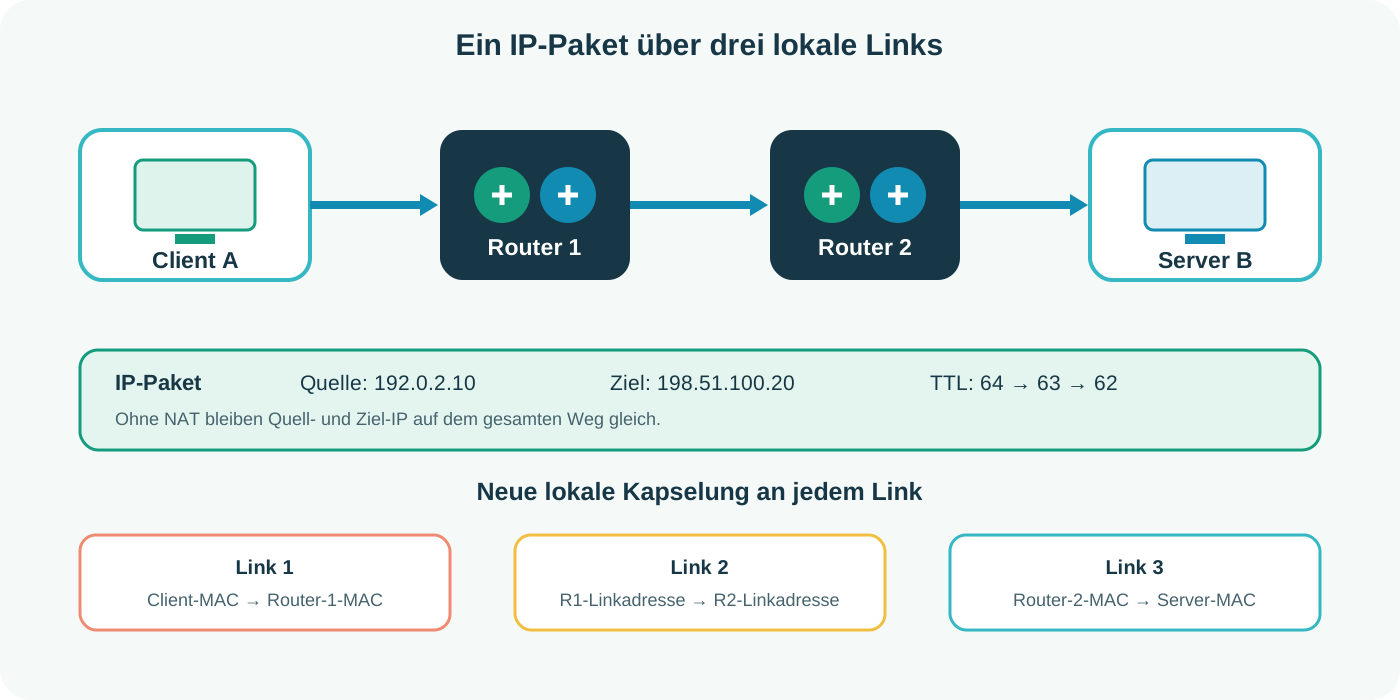
- IP-Quell- und Zieladresse beschreiben die Ende-zu-Ende-Kommunikation und bleiben bei normalem Routing erhalten.
- MAC- oder andere Link-Layer-Adressen gelten nur für den jeweiligen Übertragungsabschnitt.
- TTL beziehungsweise Hop Limit verhindert, dass ein Paket bei einer Routing-Schleife unbegrenzt weiterläuft.
- Jeder Link kann eine andere MTU und eine andere Sicherungsschicht verwenden.
Forwarding und Routing sind nicht dasselbe
Forwarding bezeichnet die unmittelbare Entscheidung für ein empfangenes Paket. Der Router vergleicht die Zieladresse mit seinen Präfixeinträgen und verwendet normalerweise den spezifischsten passenden Eintrag - den Longest Prefix Match. Fehlt ein genauerer Weg, kann eine Default Route verwendet werden. Ohne passenden Eintrag wird das Paket verworfen und gegebenenfalls eine ICMP-Meldung erzeugt.
Routing bezeichnet dagegen das Ermitteln und Verwalten von Wegen. Direkt angeschlossene Netze entstehen durch die Interface-Konfiguration. Statische Routen werden administrativ festgelegt. Dynamische Routingprotokolle tauschen Erreichbarkeitsinformationen aus und können auf Topologieänderungen reagieren. Die Auswahl zwischen mehreren angebotenen Wegen hängt von Protokoll, Metrik und administrativer Richtlinie ab; eine ausführliche Behandlung folgt in 4.7.
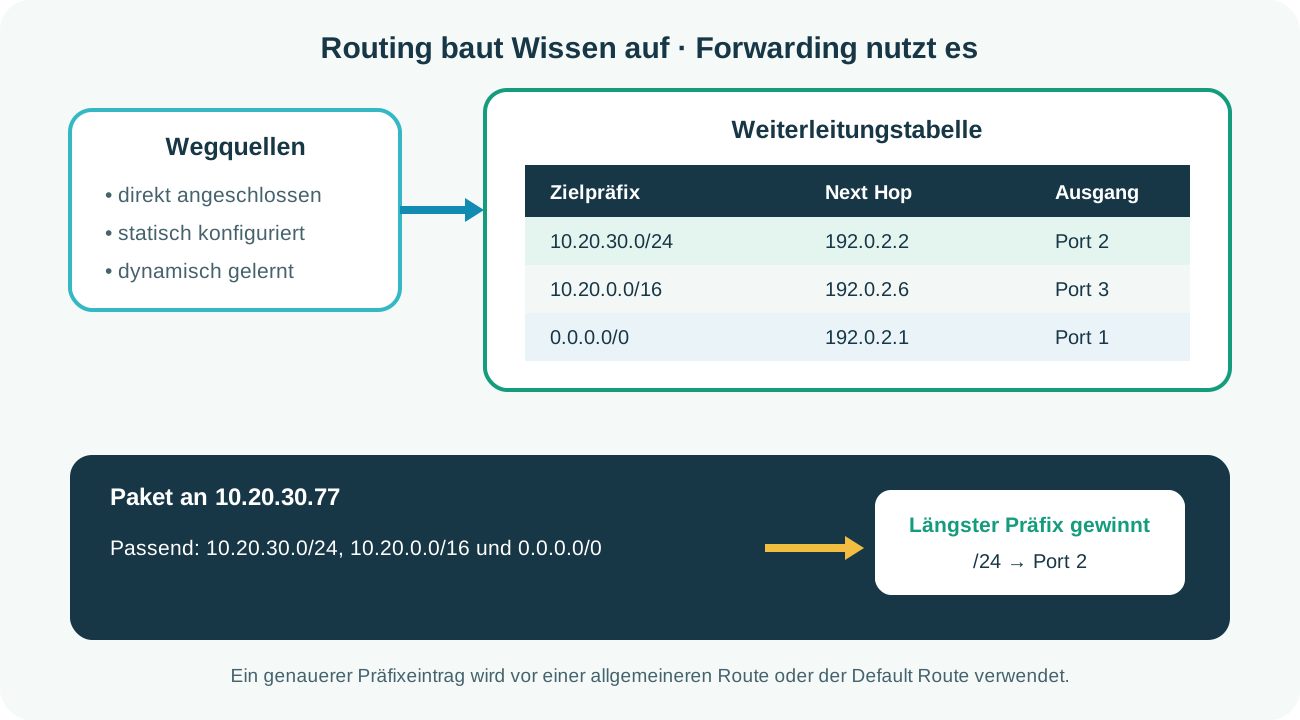
| Begriff | Zeitpunkt | Ergebnis |
|---|---|---|
| Routing | Beim Aufbau und bei Änderungen der Netzsicht | Geeignete Präfixwege werden ermittelt und in die Routinginformation übernommen. |
| Forwarding | Für jedes zu verarbeitende Paket | Ausgang, Next Hop und weitere Behandlung werden festgelegt. |
| Statische Route | Nach administrativer Konfiguration | Vorhersehbarer Weg; reagiert nicht selbstständig auf jede Topologieänderung. |
| Dynamische Route | Nach Austausch durch ein Routingprotokoll | Kann nach Neuberechnung an eine geänderte Erreichbarkeit angepasst werden. |
IP arbeitet verbindungslos und nach dem Best-Effort-Prinzip
IPv4 und IPv6 bauen vor dem Senden gewöhnlicher Pakete keine virtuelle Verbindung durch alle Router auf. Jedes Paket wird anhand des aktuell verfügbaren Zustands weitergeleitet. Aufeinanderfolgende Pakete können deshalb grundsätzlich unterschiedliche Wege nehmen.
Best Effort bedeutet, dass IP keine Garantie für Zustellung, Reihenfolge, Verzögerung oder Bandbreite gibt. Pakete können bei Fehlern, fehlenden Routen, abgelaufener Lebensdauer, Filterregeln oder Überlastung verworfen werden. Zuverlässigkeit, Wiederholung und Ende-zu-Ende-Flusskontrolle werden bei Bedarf von höheren Schichten oder der Anwendung bereitgestellt.
| Funktion | Schicht 3 stellt sie bereit? | Einordnung |
|---|---|---|
| Adressierung und Weiterleitung zwischen Netzen | Ja | Kernaufgabe von IPv4 und IPv6 |
| Garantierte Zustellung und Reihenfolge | Nein | Kann beispielsweise TCP oberhalb von IP bereitstellen. |
| Ende-zu-Ende-Flusskontrolle | Nein | Nicht mit DSCP, ECN, Queuing oder lokaler Link-Flusskontrolle verwechseln. |
| Allgemeine Protokollübersetzung | Nein | NAT, Proxy, Gateway oder Tunnel sind zusätzliche Funktionen mit eigenem Zweck. |
| Abrechnung von Verbindungsdauer oder Tarifen | Nein | Provider können Verkehr messen und abrechnen; dies ist keine Grundfunktion des IP-Forwardings. |
MTU, Fragmentierung und Path MTU Discovery
Die Maximum Transmission Unit, MTU, begrenzt die Größe des IP-Pakets, das ein Link ohne Zerlegung transportieren kann. Ist ein Paket für den nächsten Link zu groß, muss es kleiner gesendet, fragmentiert oder verworfen werden. Fragmentierung erhöht Aufwand und Fehleranfälligkeit, weil der Verlust eines Fragments das gesamte ursprüngliche Paket unbrauchbar machen kann.
Bei IPv4 kann ein Router ein Paket fragmentieren, sofern das Don't-Fragment-Bit dies nicht verbietet. Ist DF gesetzt, verwirft der Router das Paket und sollte eine passende ICMP-Meldung senden. Bei IPv6 fragmentieren Router grundsätzlich nicht; sie senden ICMPv6 Packet Too Big zurück. Nur der IPv6-Quellknoten darf bei Bedarf einen Fragment-Header verwenden. Path MTU Discovery beziehungsweise Packetization Layer PMTUD hilft dem Sender, eine geeignete Größe zu bestimmen.
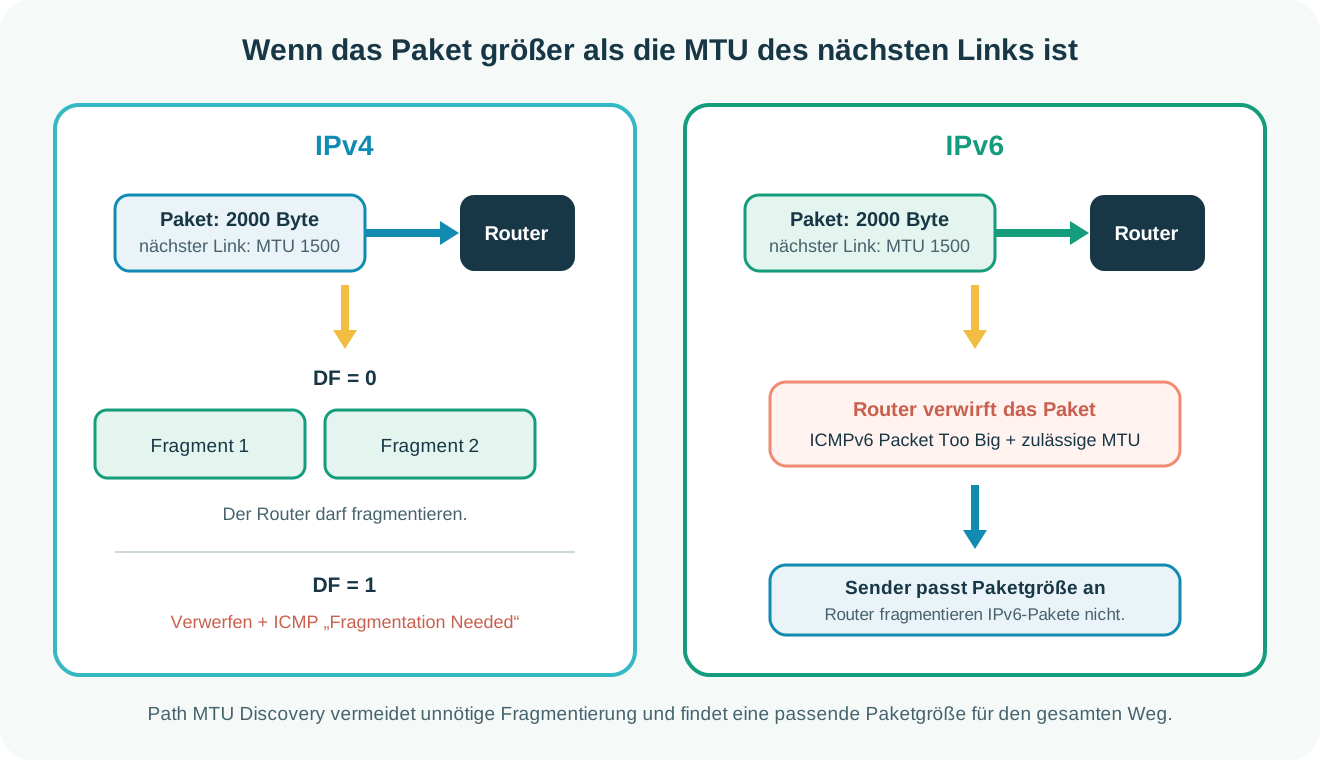
| Eigenschaft | IPv4 | IPv6 |
|---|---|---|
| Fragmentierung durch Router | Möglich, wenn DF nicht gesetzt ist | Nicht zulässig |
| Rückmeldung bei zu großem Paket | ICMP Destination Unreachable - Fragmentation Needed | ICMPv6 Packet Too Big |
| Fragmentierung durch Sender | Möglich | Möglich über Fragment Extension Header |
| Empfohlene Praxis | Passende Path MTU ermitteln und Routerfragmentierung vermeiden | Path MTU ermitteln; Paketgröße am Sender anpassen |
Protokolle und Hilfsfunktionen einordnen
| Protokoll / Funktion | Aufgabe | Heutige Einordnung |
|---|---|---|
| IPv4 | Verbindungslose Paketübertragung mit 32-Bit-Adressen | Weiterhin sehr verbreitet; Adressaufbau und Subnetting folgen in 4.2. |
| IPv6 | Verbindungslose Paketübertragung mit 128-Bit-Adressen | Aktueller Internetstandard neben IPv4; Details folgen in 4.3. |
| ICMP / ICMPv6 | Steuer-, Fehler- und Diagnosemeldungen | Für korrekten Betrieb wichtig; nicht pauschal vollständig blockieren. |
| ARP | IPv4-Adresse auf lokale Link-Layer-Adresse abbilden | Wirkt an der Grenze zwischen Schicht 2 und 3; ausführlich in 4.5. |
| Neighbor Discovery | IPv6-Nachbarschaft, Routererkennung und weitere lokale Funktionen | Basiert auf ICMPv6 und übernimmt unter anderem die Rolle von ARP. |
| IPsec | Authentisierung und/oder Verschlüsselung von IP-Verkehr | Optionaler Sicherheitsmechanismus auf der Internetebene; Einsatz und Betriebsart müssen geplant werden. |
| IPX | Historische verbindungslose Paketvermittlung in Novell-NetWare-Netzen | Legacy-Protokoll; für neue IP-Netze nicht mehr relevant. |
Fehlersuche auf Schicht 3
Die Prüfung beginnt beim betroffenen Host und folgt dem tatsächlichen Paketweg. Ein erfolgreicher Linktest beweist nur die lokale physische Verbindung. Umgekehrt ist ein fehlgeschlagener Ping kein eindeutiger Beweis für fehlende Erreichbarkeit, weil ICMP gefiltert oder am Ziel deaktiviert sein kann.
- Hilfsmittel abhängig vom Betriebssystem: Adress- und Routentabelle anzeigen, Nachbartabelle prüfen, ping, traceroute beziehungsweise tracert sowie Paketmitschnitt.
- Messpunkt und Richtung dokumentieren: Ein Paket kann den Hinweg passieren und am Rückweg scheitern.
- ICMP-Meldungen, Interface-Zähler und Routingzustand gemeinsam auswerten.
| Prüfschritt | Leitfrage |
|---|---|
| 1. Lokale Konfiguration | Sind IP-Adresse, Präfixlänge, Default Gateway und gegebenenfalls DNS plausibel? |
| 2. Direktes Netz | Ist ein Ziel im eigenen Präfix direkt erreichbar und funktioniert die lokale Nachbarschaftsauflösung? |
| 3. Gateway | Ist der konfigurierte Router auf dem lokalen Link erreichbar? |
| 4. Routingtabelle | Existiert ein passender, aktiver Präfixeintrag und welcher Next Hop wird gewählt? |
| 5. Paketweg | An welchem Hop endet die Weiterleitung und gibt es ICMP-Fehlermeldungen? |
| 6. MTU | Scheitern nur große Pakete oder Protokolle wegen unterdrückter Packet-Too-Big-Meldungen? |
| 7. Richtlinien | Verwirft eine Firewall, ACL, NAT-Regel oder Sicherheitsrichtlinie den Verkehr? |
| 8. Rückweg | Existiert auch für die Antwort ein gültiger Weg zum ursprünglichen Sender? |
Quellen zur fachlichen Prüfung
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.