
3.6 Spanning Tree Protocol
Redundante Switch-Verbindungen erhöhen die Verfügbarkeit, erzeugen auf Schicht 2 jedoch mögliche Schleifen. Ethernet-Frames besitzen keinen allgemeinen Hop-Zähler und können daher dauerhaft zirkulieren und sich vervielfältigen. Spanning Tree berechnet aus der physischen Redundanz eine schleifenfreie aktive Topologie, hält alternative Links bereit und passt den Baum bei Änderungen neu an.
Warum Layer-2-Schleifen gefährlich sind
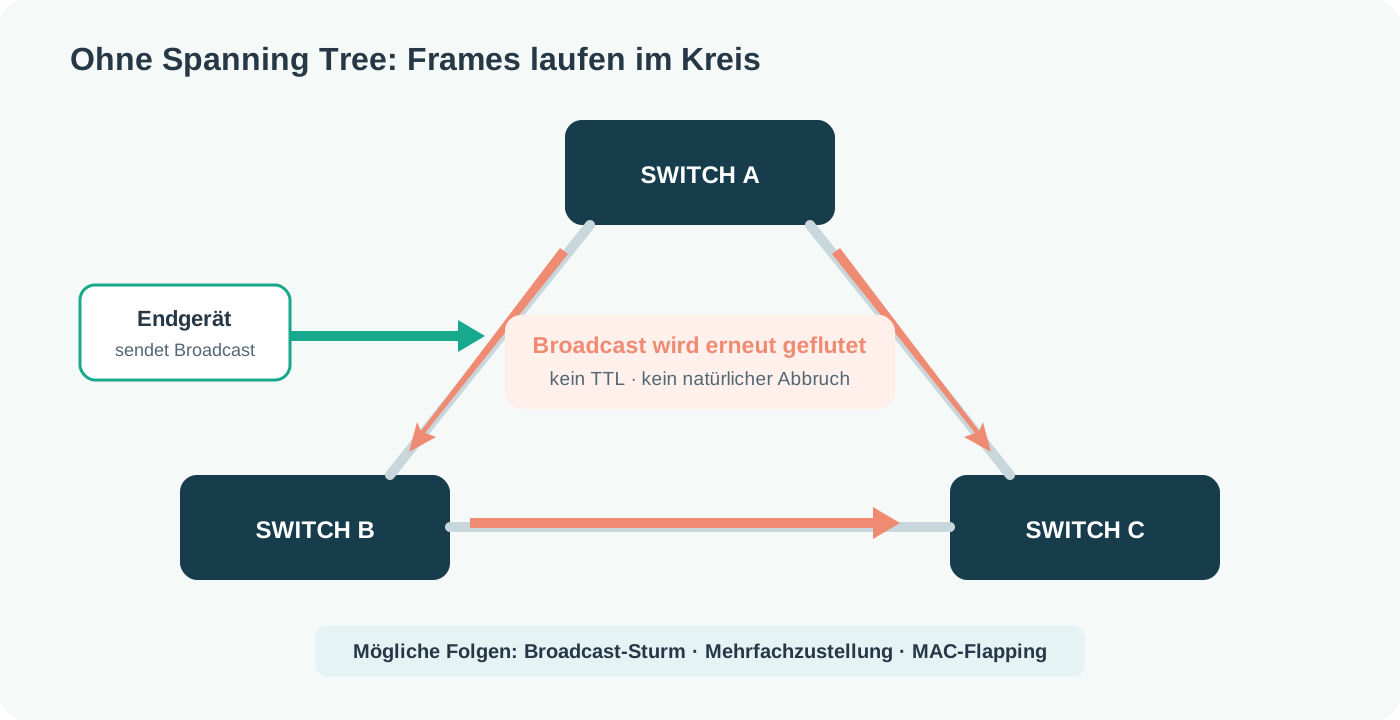
Switches fluten Broadcasts und unbekannte Unicasts innerhalb eines VLANs. Existieren mehrere aktive Layer-2-Wege, kann ein Frame über einen anderen Port zurückkehren und erneut geflutet werden. Da der gewöhnliche Ethernet-Header kein TTL- oder Hop-Limit-Feld besitzt, beendet sich dieser Vorgang nicht selbstständig.
Die Folgen sind Broadcast-Stürme, mehrfach empfangene Frames, stark steigende Auslastung und eine instabile MAC-Tabelle. Eine Quell-MAC kann abwechselnd an verschiedenen Ports gelernt werden; dieses MAC-Flapping erschwert zusätzlich die gezielte Weiterleitung. Spanning Tree blockiert deshalb ausgewählte redundante Wege logisch, ohne die Verkabelung entfernen zu müssen.
| Folge | Beobachtung | Ursache |
|---|---|---|
| Broadcast-Sturm | Sehr hohe Broadcast-Rate und Netzausfall | Frames zirkulieren und werden an mehreren Ports vervielfältigt. |
| Mehrfachzustellung | Endgerät erhält denselben Frame mehrfach | Mehrere aktive Wege erreichen dasselbe Segment. |
| MAC-Flapping | MAC-Adresse wechselt schnell zwischen Ports | Dieselbe Quelle erscheint über verschiedene Schleifenwege. |
| Überlastung | Hohe Link- und CPU-Auslastung, Paketverlust | Schleifenverkehr beansprucht Bandbreite und Verarbeitung. |
Vom redundanten Netz zum Spannbaum
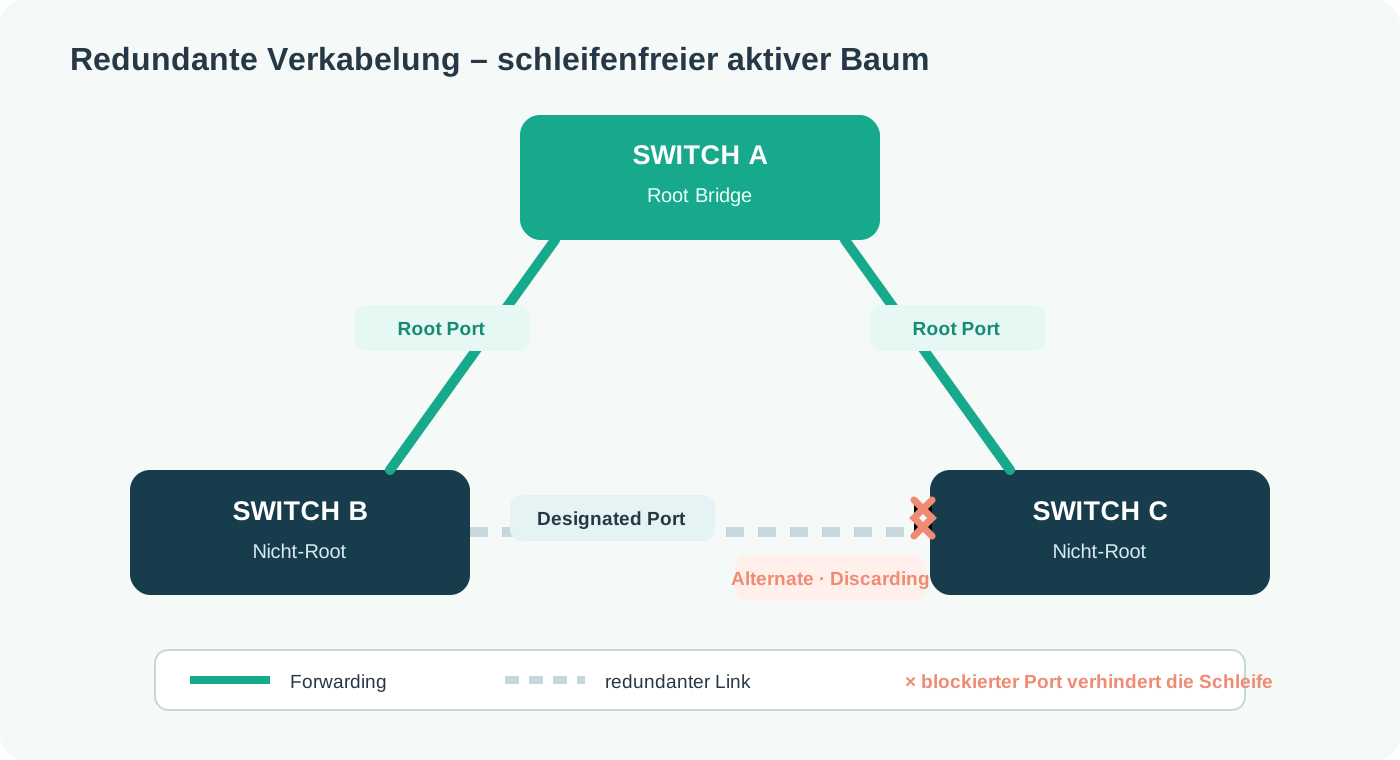
Die Switches tauschen Bridge Protocol Data Units, BPDUs, aus. Aus den darin enthaltenen Informationen wählen sie eine Root Bridge und bestimmen für jeden Switch den besten Weg dorthin. Die daraus abgeleiteten Portrollen sorgen dafür, dass zwischen den beteiligten Segmenten nur eine schleifenfreie aktive Topologie übrig bleibt.
„Bester“ Weg bedeutet der nach den STP-Regeln günstigste Prioritätsvektor, nicht zwangsläufig die niedrigste reale Latenz. Zuerst zählt die Root Bridge ID, danach unter anderem Root Path Cost, sendende Bridge ID und Port ID. Nur wenn ein wichtigeres Kriterium gleich ist, wird das nächste als Tie-Breaker verwendet.
Root Bridge und Bridge Identifier
Root Bridge wird der Switch mit dem numerisch kleinsten Bridge Identifier. Der Bridge Identifier ist insgesamt acht Byte lang. Er kombiniert einen Prioritätsanteil einschließlich Extended System ID mit einer 48-Bit-MAC-Adresse. Bei VLAN-bezogenen Instanzen wird die VLAN- beziehungsweise Instanzinformation im Prioritätsfeld berücksichtigt.
Der häufige Standardwert 32768 stammt aus der administrativen Bridge Priority. Viele Implementierungen erlauben Änderungen in Schritten von 4096. Haben mehrere Switches denselben Prioritätswert, entscheidet die kleinere MAC-Adresse. Für einen planbaren Betrieb sollte die Root-Rolle deshalb bewusst über Prioritäten festgelegt und nicht zufällig der niedrigsten MAC-Adresse überlassen werden.
| Bestandteil | Bedeutung | Praxis |
|---|---|---|
| Bridge Priority | Administrativ beeinflussbarer Prioritätsanteil | Niedrigerer Wert wird bevorzugt. |
| Extended System ID | Kennzeichnet VLAN beziehungsweise Instanz im Prioritätsfeld | Reduziert den frei konfigurierbaren Prioritätsanteil. |
| MAC-Adresse | Eindeutiger Tie-Breaker im Bridge Identifier | Bei gleicher Priorität entscheidet die kleinere Adresse. |
| Root Bridge ID | Kleinster verglichener Bridge Identifier | Wird durch BPDUs im gesamten Baum bekannt gemacht. |
Pfadkosten statt Anzahl der Switches
Jeder STP-Port besitzt eine Pfadkostenangabe. Der Root Path Cost eines Switches ist die Summe der Kosten entlang seines besten Weges zur Root Bridge. Ein schneller Link erhält gewöhnlich niedrigere Kosten als ein langsamer Link. Die Zahl der durchlaufenen Switches ist kein eigenständiger zweiter Faktor; sie wirkt nur indirekt, weil jeder verwendete Link Kosten zur Summe beiträgt.
Ältere Geräte und Unterlagen verwenden kurze Kostenwerte, die für hohe Datenraten kaum Abstufungen erlauben. Die lange Kostenmethode stellt einen deutlich größeren Wertebereich bereit. In einem Netz muss die verwendete Methode konsistent geplant werden; administrativ gesetzte Kosten können den automatisch aus der Linkrate abgeleiteten Wert ersetzen.
- Root Path Cost = Summe der Port-Pfadkosten bis zur Root Bridge.
- Niedrigere Gesamtkosten werden bevorzugt.
- Bei Gleichstand folgen weitere Tie-Breaker wie Bridge ID und Port ID.
- Manuelle Werte müssen dokumentiert und auf allen beteiligten Geräten nachvollziehbar sein.
| Linkrate | Ältere kurze Methode | Lange Methode |
|---|---|---|
| 10 Mbit/s | 100 | 2.000.000 |
| 100 Mbit/s | 19 | 200.000 |
| 1 Gbit/s | 4 | 20.000 |
| 10 Gbit/s | 2 | 2.000 |
| 100 Gbit/s | nicht sinnvoll abgestuft | 200 |
| 1 Tbit/s | nicht sinnvoll abgestuft | 20 |
Portrollen und Portzustände
Die Portrolle beschreibt die Aufgabe eines Ports im berechneten Baum. Der Root Port ist auf jedem Nicht-Root-Switch der beste Port in Richtung Root. Der Designated Port ist auf einem Segment der Port, der den besten Weg zur Root anbietet. Ein Alternate Port hält einen alternativen Weg bereit; ein Backup Port ist ein Sonderfall für einen alternativen Port desselben Switches am selben gemeinsamen Segment.
RSTP fasst das Weiterleitungsverhalten in drei Zustände: Discarding, Learning und Forwarding. Discarding leitet keine Nutzframes weiter und lernt keine Quell-MAC-Adressen. Learning lernt MAC-Adressen, leitet aber noch keine Nutzframes weiter. Forwarding lernt und leitet. Klassisches STP verwendete zusätzlich die getrennten Zustände Blocking und Listening sowie Disabled.
| Rolle / Zustand | Bedeutung |
|---|---|
| Root Port | Bester Port eines Nicht-Root-Switches in Richtung Root Bridge |
| Designated Port | Bester weiterleitender Port für ein Segment |
| Alternate Port | Alternativer Weg zur Root; normalerweise Discarding |
| Backup Port | Alternativer Port desselben Switches zu einem gemeinsamen Segment |
| Discarding | Keine Nutzdatenweiterleitung und kein MAC-Lernen |
| Learning | MAC-Lernen, aber noch keine Nutzdatenweiterleitung |
| Forwarding | MAC-Lernen und Nutzdatenweiterleitung |
BPDUs und die Entscheidungsreihenfolge
BPDUs transportieren die Informationen, mit denen Bridges ihre Sicht auf den Baum vergleichen. Eine bessere BPDU enthält einen übergeordneten Prioritätsvektor. Vereinfacht gewinnt zunächst die kleinere Root Bridge ID. Bei gleicher Root entscheidet der geringere Root Path Cost; danach folgen kleinere sendende Bridge ID und Port ID.
Die Port ID enthält Port Priority und Port Number. Sie wird erst spät als Tie-Breaker benötigt. Eine IP-Adresse spielt bei Root-Wahl, Portrollen und Pfadkosten keine Rolle. BPDUs sind Layer-2-Steuerframes und werden von Bridges lokal verarbeitet statt wie gewöhnlicher Datenverkehr transparent durch den gesamten Baum geflutet zu werden.
| Reihenfolge | Vergleich | Bevorzugt wird |
|---|---|---|
| 1 | Root Bridge ID | kleinerer Wert |
| 2 | Root Path Cost | kleinere Summe |
| 3 | Sender Bridge ID | kleinerer Wert |
| 4 | Sender Port ID | kleinerer Wert |
| 5 | Empfangender Port | lokaler Tie-Breaker bei sonst gleichen Informationen |
STP, RSTP und MSTP
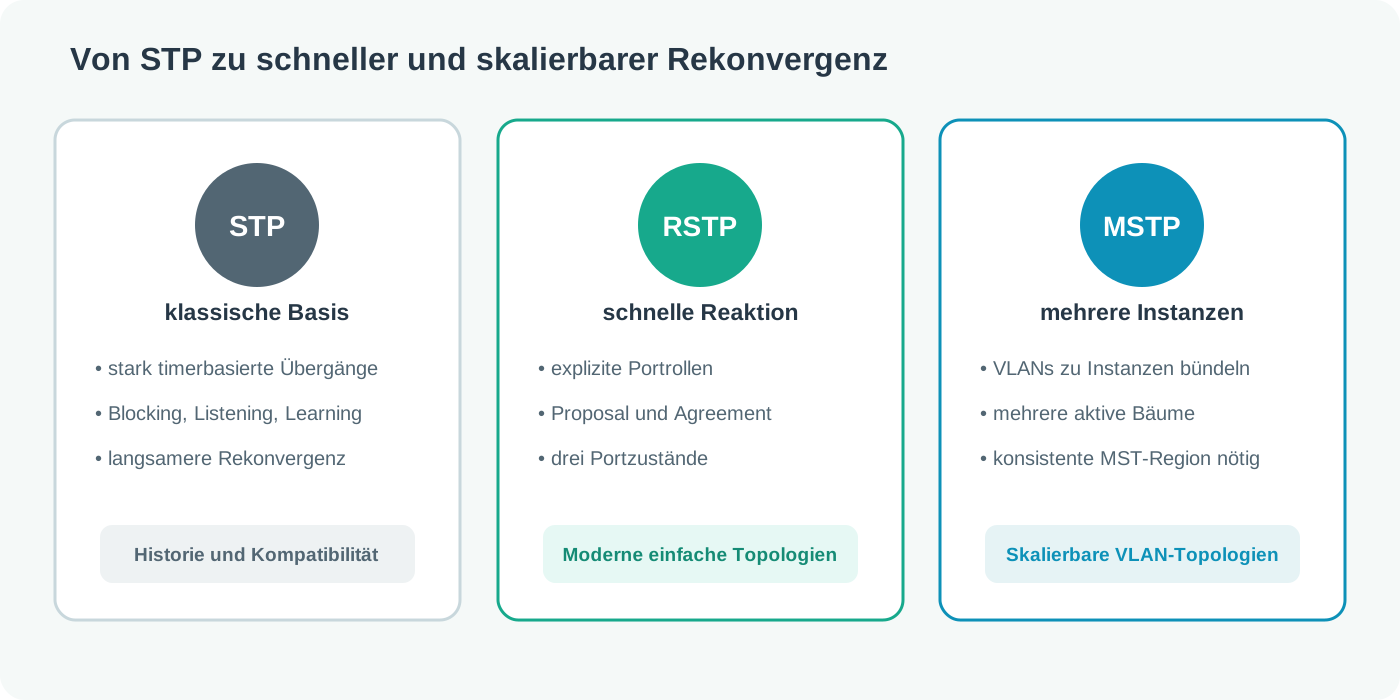
Klassisches STP nach IEEE 802.1D arbeitet stark timerbasiert und kann nach Änderungen vergleichsweise lange bis zu einer stabilen Weiterleitung benötigen. Rapid Spanning Tree, ursprünglich IEEE 802.1w und heute in IEEE 802.1Q enthalten, ergänzt explizite Portrollen sowie schnelle Proposal-/Agreement-Verfahren auf Punkt-zu-Punkt-Links.
Multiple Spanning Tree, ursprünglich IEEE 802.1s und ebenfalls in IEEE 802.1Q integriert, kann VLANs mehreren MST-Instanzen zuordnen. Switches einer MST-Region müssen unter anderem Region Name, Revision und VLAN-zu-Instanz-Zuordnung konsistent konfigurieren. MSTP ist nicht einfach „ein STP pro VLAN“, sondern bündelt VLANs in planbare Instanzen.
| Variante | Kennzeichen | Einordnung |
|---|---|---|
| STP | Klassische Portzustände und timerbasierte Konvergenz | Historische Basis und Kompatibilität |
| RSTP | Schnellere Rollen- und Zustandsübergänge | Sinnvolle Grundlage für moderne einfache Layer-2-Netze |
| MSTP | Mehrere VLANs werden MST-Instanzen zugeordnet. | Skalierbare mehrere aktive Bäume bei konsistenter Region |
| Herstellervarianten | Beispielsweise Instanzen je VLAN | Bezeichnungen und Interoperabilität herstellerspezifisch prüfen |
Was bei einem Linkausfall geschieht
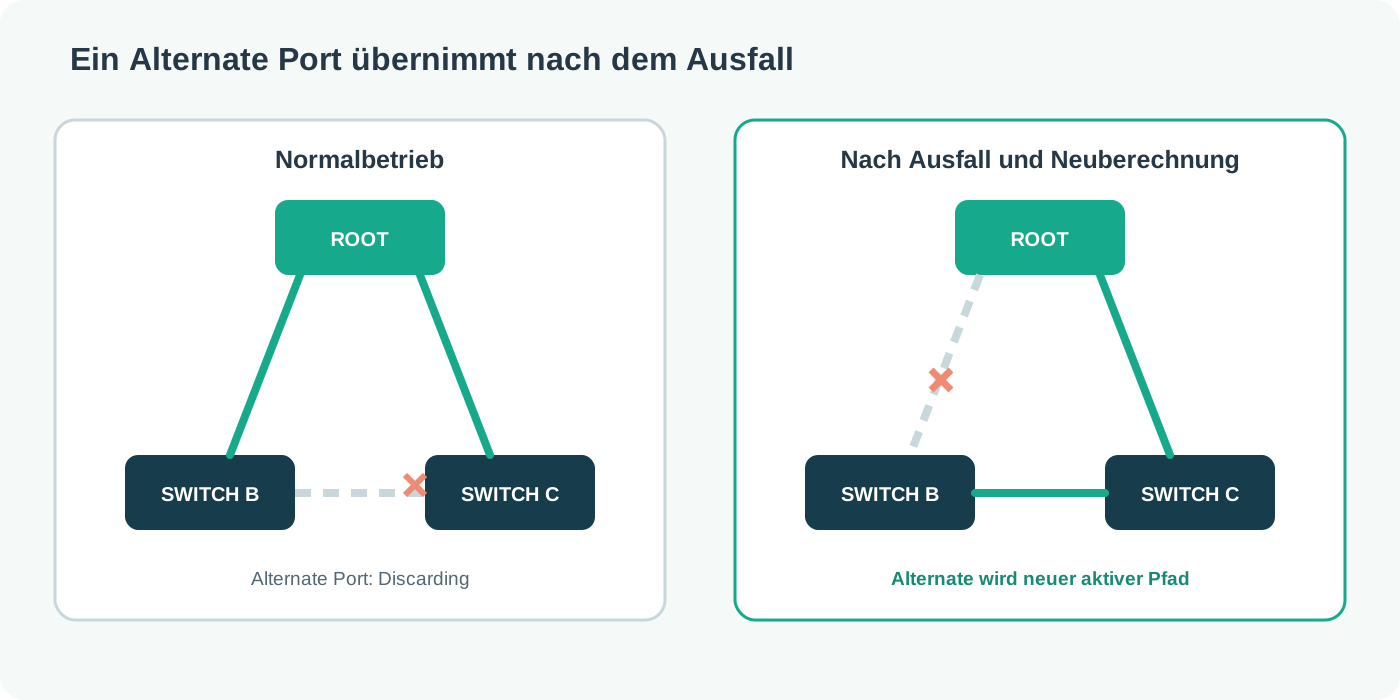
Fällt ein aktiver Link aus, erkennt der betroffene Switch die Änderung unmittelbar über den Linkstatus oder später durch ausbleibende Protokollinformationen. Ein geeigneter Alternate Port kann bei RSTP rasch die Root-Port-Rolle übernehmen. Die genaue Unterbrechungsdauer hängt von Topologie, Linkerkennung, Protokollvariante, Porttyp und Konfiguration ab.
Spanning Tree verteilt einzelne Datenströme nicht automatisch über alle redundanten Links. Ein blockierter Link ist eine Bereitschaftsverbindung für den betreffenden Baum. Sollen mehrere physische Links gemeinsam aktiv sein, werden sie gewöhnlich konsistent als Link Aggregation gebündelt oder es wird eine andere dafür vorgesehene Netzarchitektur eingesetzt.
Edge Ports und Schutzmechanismen
Ports zu Endgeräten können als Edge Ports gekennzeichnet werden und schneller in Forwarding wechseln, weil dort keine weitere Bridge erwartet wird. Diese Annahme muss stimmen. Wird an einem Edge Port dennoch eine Bridge angeschlossen, kann ohne Schutz eine Schleife entstehen. Herstellernamen wie PortFast bezeichnen entsprechende Umsetzungen.
Schutzfunktionen reagieren auf unerwartete BPDUs oder ausbleibende Protokollinformationen. Die konkreten Namen und Aktionen unterscheiden sich zwischen Plattformen. Häufige Konzepte sind BPDU Guard für Endgeräteports, Root Guard gegen eine unerwünschte Root und Loop Guard gegen bestimmte unidirektionale Fehlerzustände. Sie ersetzen keine saubere Topologieplanung.
| Funktion | Zweck | Typischer Einsatz |
|---|---|---|
| Edge Port | Schneller Übergang für echte Endgeräteanschlüsse | Client, Server, Drucker ohne nachgelagerte Bridge |
| BPDU Guard | Port bei unerwarteter BPDU schützen beziehungsweise abschalten | Edge-/Access-Port |
| Root Guard | Verhindern, dass über einen Port eine bessere Root angeboten wird | Grenze zu einem nachgeordneten Netzbereich |
| Loop Guard | Bestimmte Ports bei ausbleibenden BPDUs nicht fälschlich freigeben | Redundante Switch-Verbindungen |
Spanning Tree systematisch prüfen
| Prüfschritt | Kontrolle |
|---|---|
| 1. Instanz und VLAN | Welcher Baum ist für das betroffene VLAN zuständig? |
| 2. Root Bridge | Ist die gewünschte Bridge Root und ist ihre Priorität dokumentiert? |
| 3. Root Path Cost | Welcher Pfad wird gewählt und sind automatische oder manuelle Kosten aktiv? |
| 4. Portrollen | Welche Ports sind Root, Designated oder Alternate? |
| 5. Portzustände | Welche Ports sind Discarding, Learning oder Forwarding? |
| 6. Änderungen | Gab es Topology Changes, MAC-Flapping oder Linkwechsel? |
| 7. Schutz | Sind Edge-, BPDU-, Root- und Loop-Schutz passend gesetzt? |
| 8. Redundanztest | Funktioniert ein geplanter Ausfall ohne Schleife und innerhalb der geforderten Zeit? |
Quellen zur fachlichen Prüfung
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.