
3.5 Switching
Ein Ethernet-Switch verbindet Geräte innerhalb eines lokalen Netzes und entscheidet für jeden Frame, an welchen Port er weitergeleitet werden muss. Grundlage dafür sind die Quell- und Ziel-MAC-Adresse, die VLAN-Zuordnung sowie eine dynamisch gelernte Filtering Database. Für den sicheren und leistungsfähigen Betrieb müssen außerdem Broadcasts, unbekannte Ziele, Puffer, Weiterleitungsverfahren, Schleifen und Fehlerzähler verstanden werden.
Hub, Switch und Router unterscheiden
Für das Switching ist die Funktion entscheidend: Ein Hub verteilt Signale ohne Frameauswertung, ein Switch leitet Frames innerhalb eines Layer-2-Netzes und ein Router verbindet unterschiedliche IP-Netze. Ein Multilayer-Switch kann sowohl Bridging als auch Routing übernehmen.
| Gerät / Funktion | Ebene | Entscheidungsgrundlage | Auswirkung |
|---|---|---|---|
| Hub / Repeater | Schicht 1 | Keine Frameauswertung | Signal an andere Ports; eine Kollisionsdomäne |
| Bridge / Switch | Schicht 2 | Ziel-MAC und VLAN/FID | Gezielte Frameweiterleitung zwischen Ports |
| Router / Layer-3-Funktion | Schicht 3 | Ziel-IP und Routingtabelle | Weiterleitung zwischen IP-Netzen und neue Link-Layer-Kapselung |
Wie ein Switch MAC-Adressen lernt
Beim Empfang eines gültigen Frames betrachtet der Switch die Quell-MAC-Adresse. Er speichert beziehungsweise aktualisiert, über welchen Eingangsport diese Adresse innerhalb des betreffenden VLANs erreichbar ist. Diese dynamische Zuordnung wird nach einer herstellerabhängigen Zeit ohne neue Frames entfernt. Das verhindert, dass veraltete Einträge dauerhaft bestehen bleiben.
Anschließend sucht der Switch die Ziel-MAC-Adresse in seiner Filtering Database, häufig MAC-Adress- oder CAM-Tabelle genannt. Ist das Ziel an einem anderen weiterleitenden Port bekannt, wird der Frame dort ausgegeben. Zeigt der Eintrag auf denselben Port, an dem der Frame ankam, wird er gefiltert und nicht zurückgesendet.
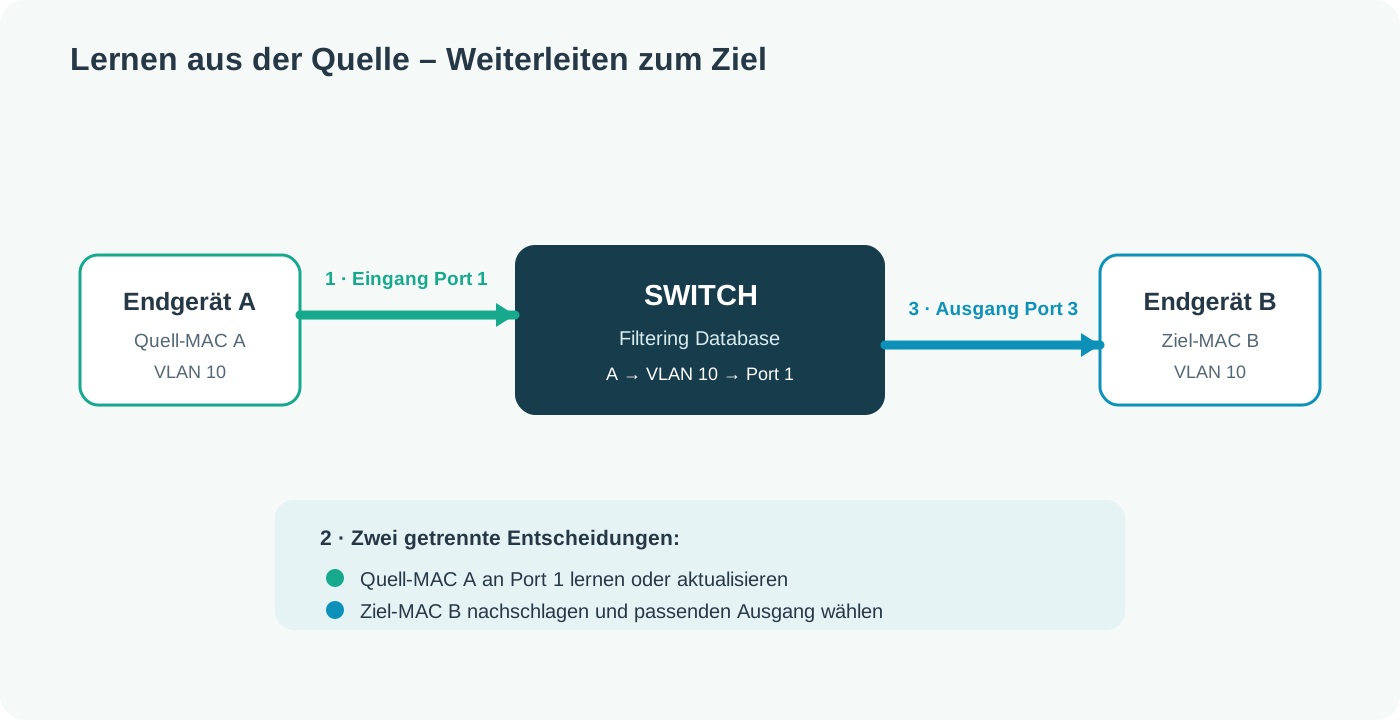
| Schritt | Ausgewertete Information | Aktion |
|---|---|---|
| 1. Empfang | Eingangsport und VLAN | Frame dem richtigen Bridging-Kontext zuordnen. |
| 2. Lernen | Quell-MAC | Dynamischen Eintrag für Quell-MAC, VLAN/FID und Eingangsport anlegen oder aktualisieren. |
| 3. Nachschlagen | Ziel-MAC | Passenden statischen oder dynamischen Eintrag suchen. |
| 4. Weiterleiten | Portstatus und Filterregeln | Frame gezielt senden, fluten, lokal verarbeiten oder verwerfen. |
Bekanntes Ziel, unbekanntes Ziel und Gruppenverkehr
Ein bekannter Unicast-Frame kann gezielt an den gelernten Ausgangsport gesendet werden. Ist eine Unicast-Zieladresse nicht in der Tabelle vorhanden, wird der Frame innerhalb des VLANs über alle dafür geeigneten Ports außer dem Eingangsport verteilt. Dieses Unknown-Unicast-Flooding ermöglicht die erste Kommunikation, bevor der Switch das Ziel gelernt hat.
Broadcasts werden ebenfalls innerhalb des VLANs geflutet. Multicast-Verkehr kann ohne zusätzliche Information ähnlich verteilt werden; Funktionen wie IGMP- oder MLD-Snooping können die Ausgabe auf interessierte Ports begrenzen. Ein Switch begrenzt eine Broadcast-Domäne daher nicht automatisch. VLANs teilen das Layer-2-Netz in getrennte Broadcast-Domänen; Verkehr zwischen ihnen benötigt eine Layer-3-Funktion.
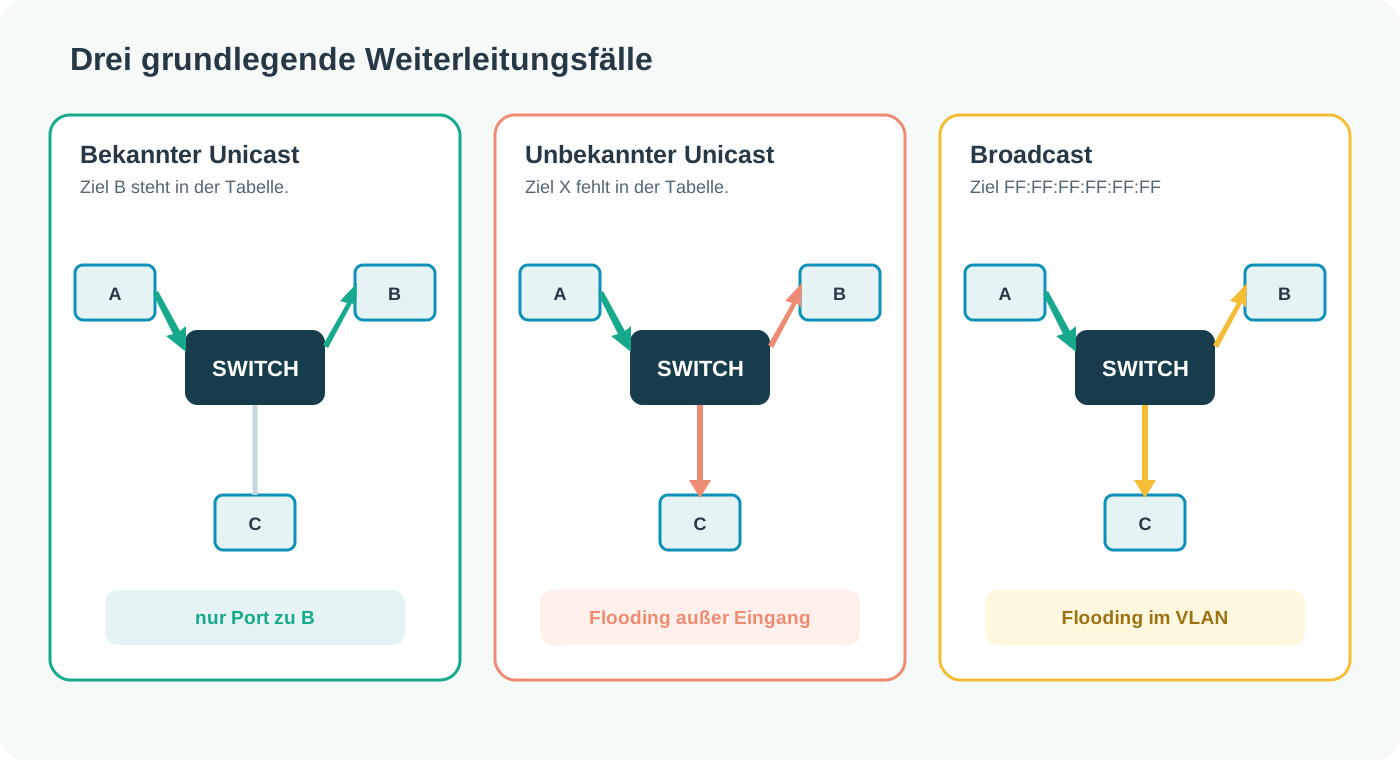
| Zieltyp | Standardverhalten innerhalb des VLANs | Beispiel |
|---|---|---|
| Bekannter Unicast | Gezielt an den bekannten Ausgangsport | Frame an einen bereits gelernten Server |
| Unbekannter Unicast | Flooding an geeignete Ports außer dem Eingang | Erster Frame zu einer noch nicht gelernten MAC-Adresse |
| Broadcast | Flooding innerhalb der Broadcast-Domäne | ARP-Anfrage oder DHCP Discover |
| Multicast | Ohne Optimierung häufig Flooding; mit Snooping gezielter | IPv4- oder IPv6-Multicastgruppe |
Die MAC-Tabelle ist VLAN-bezogen
Bei einem VLAN-fähigen Switch gehört ein gelernter Eintrag nicht nur zu einer MAC-Adresse und einem Port, sondern zu einem VLAN beziehungsweise Filtering Identifier. Dieselbe MAC-Adresse kann dadurch in unterschiedlichen VLANs unabhängig gelernt werden. Ein Eintrag aus VLAN 10 darf nicht als Weiterleitungsinformation für VLAN 20 verwendet werden.
Access-Ports ordnen ungetaggte Endgeräte gewöhnlich einem VLAN zu. Trunk-Links transportieren mehrere VLANs und verwenden dafür typischerweise IEEE 802.1Q-Tags. Der Switch lernt auch über einen Trunk MAC-Adressen, jedoch als erreichbar über diesen Trunk-Port und weiterhin getrennt nach VLAN.
- Dynamische Einträge entstehen durch empfangene Quelladressen und altern aus.
- Statische Einträge werden administrativ festgelegt und altern gewöhnlich nicht automatisch aus.
- Die konkrete Tabellenbezeichnung und Aging-Zeit sind hersteller- und plattformabhängig.
- Häufige MAC-Wechsel zwischen Ports können auf eine Schleife, doppelte Adressen, virtuelle Systeme oder eine bewegte Gegenstelle hinweisen.
| MAC-Adresse | VLAN | Port | Typ |
|---|---|---|---|
| 02:11:22:33:44:55 | 10 | 1 | dynamisch |
| 02:AA:BB:CC:DD:EE | 10 | 24 | dynamisch über Trunk |
| 02:11:22:33:44:55 | 20 | 8 | eigenständiger Eintrag im anderen VLAN |
| FF:FF:FF:FF:FF:FF | alle | - | Broadcast wird nicht als Quelladresse gelernt |
Store-and-Forward und Cut-Through
Beim Store-and-Forward-Verfahren wird der vollständige Frame empfangen, bevor die Weiterleitung beginnt. Dadurch kann der Switch die Länge und FCS prüfen und beschädigte Frames am Eingangsport verwerfen. Außerdem lassen sich unterschiedliche Eingangs- und Ausgangsgeschwindigkeiten über Puffer entkoppeln. Das Verfahren ist der allgemeine Regelfall in Ethernet-Switches.
Cut-Through beginnt die Ausgabe, sobald genügend Headerinformationen für die Entscheidung vorliegen und der Ausgang verfügbar ist. Das kann die Latenz senken, birgt aber das Risiko, einen erst später als fehlerhaft erkannten Frame teilweise weiterzugeben. Cut-Through ist vor allem in speziellen, latenzkritischen Umgebungen relevant und kann je nach Gerät, Portgeschwindigkeit und Funktion eingeschränkt sein.
Fragment-Free wartet historisch die ersten 64 Byte ab, um typische Kollisionsfragmente nicht weiterzugeben. Die Bezeichnung stammt aus Halbduplex-Ethernet und hat in modernen Vollduplex-Netzen nur geringe praktische Bedeutung. Adaptive Verfahren sind herstellerspezifisch und wechseln abhängig von Betriebsbedingungen zwischen Strategien.
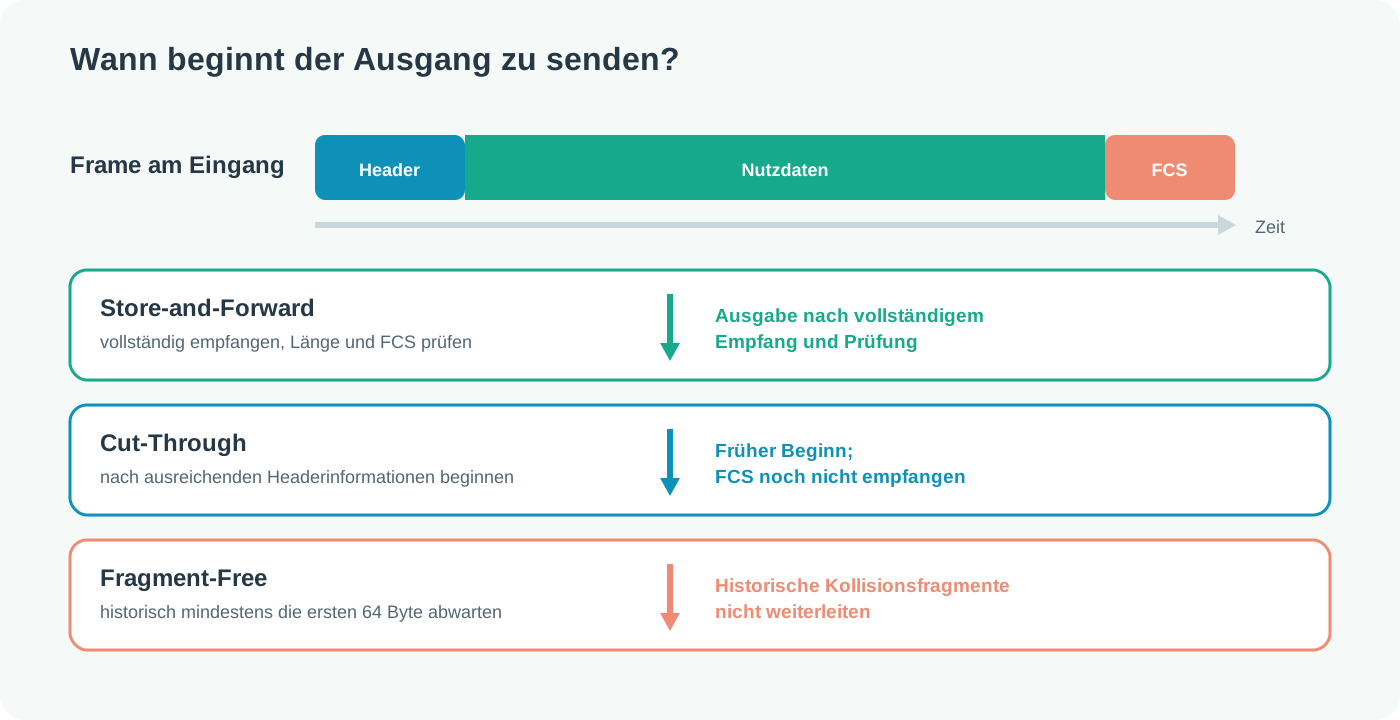
| Verfahren | Beginn der Ausgabe | Stärke | Grenze |
|---|---|---|---|
| Store-and-Forward | Nach vollständigem Frame und Prüfung | FCS-/Längenprüfung, Pufferung, verschiedene Linkraten | Zusätzliche Weiterleitungslatenz |
| Cut-Through | Nach ausreichendem Headerempfang | Sehr geringe Latenz möglich | Fehler können bereits teilweise weitergegeben sein. |
| Fragment-Free | Nach den ersten 64 Byte | Historischer Schutz vor frühen Kollisionsfragmenten | Im heutigen Vollduplexbetrieb kaum relevant |
| Adaptiv | Betriebsabhängig | Kombiniert Strategien | Nicht einheitlich implementiert |
Puffer, Warteschlangen und Überlastung
Auch ein schneller Switch kann Frames nicht unbegrenzt sofort weiterleiten. Treffen mehrere Eingangsströme gleichzeitig auf denselben Ausgangsport oder ist der Ausgang langsamer, entstehen Warteschlangen. Switches puffern Frames im verfügbaren Speicher. Ist dieser erschöpft, werden Frames verworfen; höhere Protokolle oder Anwendungen müssen den Verlust gegebenenfalls behandeln.
Die beworbene Switching-Kapazität und Paketweiterleitungsrate müssen zur Portausstattung passen. Ein Gerät kann non-blocking ausgelegt sein oder bei gleichzeitiger Volllast aller Ports überbucht werden. Für die Praxis sind außerdem Pufferarchitektur, Quality of Service, Paketgröße und Verkehrsmuster wichtig.
| Begriff | Bedeutung | Folge bei Engpass |
|---|---|---|
| Ingress Queue | Warteschlange am Eingangsport | Head-of-Line-Blocking oder Drop je Architektur |
| Egress Queue | Warteschlange vor dem Ausgangsport | Verzögerung und Verwerfen bei vollem Puffer |
| Oversubscription | Summierte mögliche Eingangsrate übersteigt eine Engpasskapazität. | Nicht jeder Verkehr kann gleichzeitig mit Leitungsrate passieren. |
| Switching Capacity | Interne Bruttokapazität der Switching-Fabric | Muss mit Zählweise und Duplexangabe interpretiert werden. |
| Forwarding Rate | Verarbeitbare Frames beziehungsweise Pakete pro Sekunde | Kleine Frames beanspruchen besonders viele Entscheidungen pro Sekunde. |
Ethernet PAUSE und Flusskontrolle
IEEE-802.3x-PAUSE ermöglicht einem Linkpartner, die Übertragung gewöhnlicher Datenframes für eine angegebene Zeit anzuhalten. Der MAC-Control-Frame verwendet die reservierte Gruppenadresse 01:80:C2:00:00:01 und wirkt nur auf dem direkten Vollduplex-Link. Er ist keine Ende-zu-Ende-Flusskontrolle und wird nicht wie normaler Datenverkehr durch das Netz weitergeleitet.
PAUSE kann kurzfristige Pufferengpässe entschärfen, verlagert Rückstau aber zum Nachbarn und kann auch unabhängigen Verkehr auf diesem Link blockieren. Deshalb ist die Funktion keine universelle Lösung gegen Überlastung. Priority-based Flow Control nach IEEE 802.1Qbb kann einzelne Prioritäten pausieren, erfordert jedoch ein bewusst geplantes verlustarmes Netz und gehört nicht zur gewöhnlichen Standardkonfiguration eines Arbeitsplatz-LANs.
| Mechanismus | Wirkungsbereich | Wichtige Grenze |
|---|---|---|
| IEEE 802.3x PAUSE | Gesamter direkter Vollduplex-Link | Kann auch nicht betroffenen Verkehr anhalten. |
| Priority-based Flow Control | Einzelne Prioritätsklassen auf dem direkten Link | Komplexe Konfiguration; Staus können sich ausbreiten. |
| TCP-Fluss-/Überlastungssteuerung | Ende zu Ende zwischen Transportpartnern | Arbeitet auf einer anderen Ebene und nicht für jeden Verkehr. |
Schleifen, Redundanz und Schutzfunktionen
Redundante Layer-2-Verbindungen benötigen eine kontrollierte schleifenfreie Topologie. Spanning Tree wird vollständig in 3.6 behandelt; an dieser Stelle genügt für die Switching-Diagnose, STP-Zustände und auffälliges MAC-Flapping als mögliche Hinweise zu prüfen.
- Unmanaged Switches bieten wenig oder keine Kontrolle über VLANs, Schleifenschutz, Port-Sicherheit und Diagnose.
- Port Security, 802.1X, DHCP Snooping und weitere Schutzfunktionen müssen passend zum Bedrohungsmodell konfiguriert werden.
- Ein Switch verhindert das Mitschneiden fremden Verkehrs nicht grundsätzlich: Flooding, Port-Spiegelung, Manipulation oder Fehlkonfiguration bleiben mögliche Wege.
Switching systematisch prüfen
| Prüfschritt | Frage beziehungsweise Kontrolle |
|---|---|
| 1. Port und Link | Ist der Port aktiv, fehlerfrei und mit richtiger Geschwindigkeit sowie Duplexart verbunden? |
| 2. VLAN | Gehören Eingangs- und Ausgangsport zum richtigen VLAN und stimmt die Tag-Konfiguration? |
| 3. MAC-Lernen | Wird die Quell-MAC im erwarteten VLAN am erwarteten Port gelernt? |
| 4. Weiterleitung | Ist die Ziel-MAC bekannt, unbekannt, Broadcast oder Multicast? |
| 5. Schleifenschutz | Welchen Zustand haben STP und Link Aggregation? Gibt es MAC-Flapping? |
| 6. Auslastung | Steigen Drops, Queue-Zähler, Pause-Frames oder Fehler unter Last? |
| 7. Messpunkt | Zeigt ein Port-Mirror beziehungsweise TAP tatsächlich den relevanten Ein- oder Ausgang? |
Quellen zur fachlichen Prüfung
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.