
3.2 Ethernet-Frame
Der Ethernet-Frame ist die Übertragungseinheit der Sicherungsschicht in einem Ethernet-LAN. Er trägt lokale Quell- und Zieladressen, kennzeichnet die enthaltene Nutzlast und schützt die Übertragung mit einer Frame Check Sequence. Präambel, Start Frame Delimiter und Übertragungspause gehören zum Ablauf auf dem Medium, werden aber nicht in allen Größenangaben als Teil des MAC-Frames mitgezählt. Eine saubere Begriffs- und Größenabgrenzung verhindert typische Fehler bei MTU, MSS, VLANs und Paketmitschnitten.
Der klassische Ethernet-MAC-Frame
Ein ungetaggter Ethernet-MAC-Frame besteht aus 6 Byte Zieladresse, 6 Byte Quelladresse, 2 Byte Length/Type, 46 bis 1500 Byte Datenfeld einschließlich möglichem Padding und 4 Byte FCS. Daraus ergeben sich gewöhnlich 64 bis 1518 Byte von der Zieladresse bis einschließlich FCS. Die Präambel mit 7 Byte und der Start Frame Delimiter mit 1 Byte werden auf dem Medium vorangestellt.
Zwischen zwei Übertragungen liegt bei klassischer Betrachtung ein Interpacket Gap von 96 Bitzeiten, entsprechend 12 Bytezeiten. Diese Pause wird nicht als Datenfeld übertragen und gehört weder zum MAC-Frame noch zur FCS-Berechnung. Moderne PHYs können Details intern anders codieren; für die Ethernet-Grundlagen bleibt die Bytezeitendarstellung das verständliche Bezugsmodell.
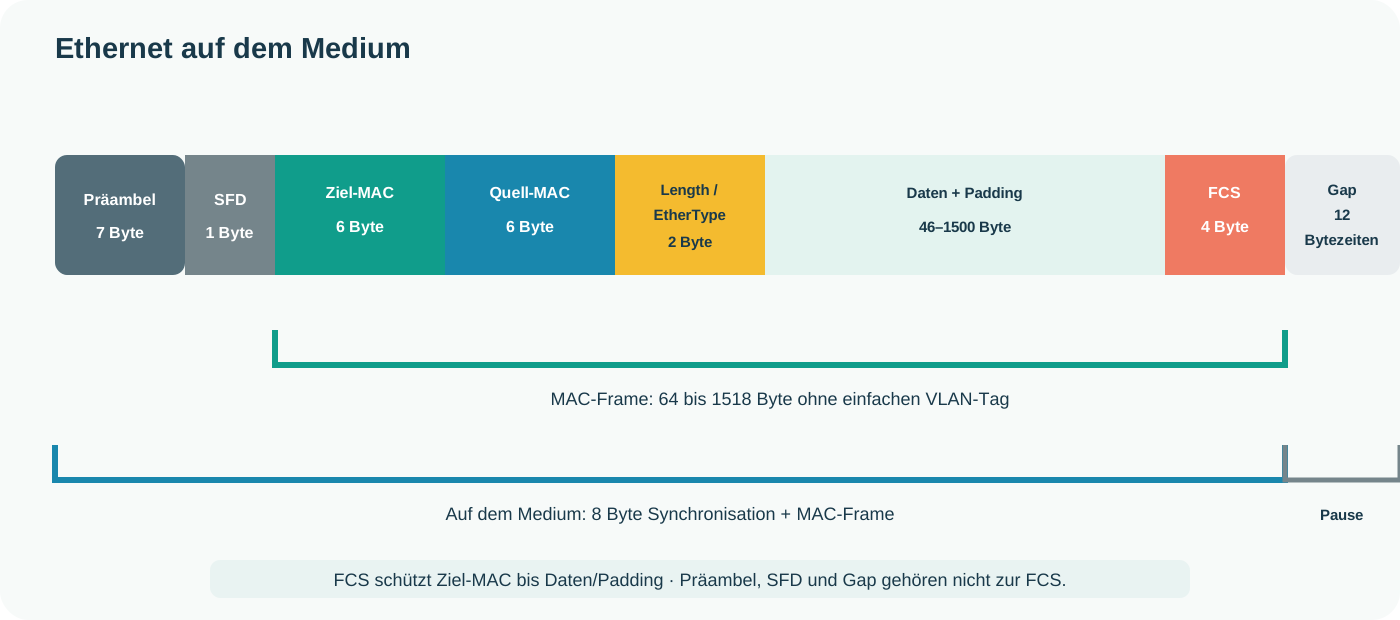
| Bestandteil | Größe | Aufgabe |
|---|---|---|
| Präambel | 7 Byte | Empfänger auf das Taktschema vorbereiten |
| SFD | 1 Byte | Beginn des folgenden MAC-Frames kennzeichnen |
| Ziel-MAC | 6 Byte | Lokalen Empfänger beziehungsweise Gruppe angeben |
| Quell-MAC | 6 Byte | Lokalen Absender angeben |
| Length / EtherType | 2 Byte | Länge oder Art der Nutzlast kennzeichnen |
| Daten + Padding | 46–1500 Byte | Paket beziehungsweise andere Nutzlast und gegebenenfalls Füllbytes |
| FCS | 4 Byte | CRC-basierte Erkennung beschädigter Frames |
| Interpacket Gap | 12 Bytezeiten | Mindestpause zwischen Übertragungen; kein Framefeld |
Ziel- und Quell-MAC-Adresse
Die Zieladresse steht zuerst, damit eine Netzwerkkarte beziehungsweise ein Switch früh entscheiden kann, ob der Frame relevant ist. Die Quelladresse folgt und muss bei gewöhnlichen Ethernet-Frames eine Individualadresse sein. Switches lernen aus ihr, an welchem Port eine MAC-Adresse innerhalb eines VLANs erreichbar ist.
Das niederwertigste Bit des ersten übertragenen Adressoktets kennzeichnet Individual- oder Gruppenadresse. Das nächsthöhere Bit unterscheidet universell und lokal verwaltete Adressen. Broadcast verwendet FF:FF:FF:FF:FF:FF. Moderne Betriebssysteme können beispielsweise aus Datenschutzgründen lokal verwaltete, wechselnde WLAN-MAC-Adressen einsetzen.
| Adressform | Beispiel | Bedeutung |
|---|---|---|
| Unicast | 00:1A:2B:3C:4D:5E | Eine individuelle Schnittstelle |
| Multicast | 01:00:5E:… | Eine Gruppe interessierter Empfänger |
| Broadcast | FF:FF:FF:FF:FF:FF | Alle Teilnehmer derselben Broadcast-Domäne |
| Lokal verwaltet | U/L-Bit gesetzt | Adresse wird lokal statt global durch eine Herstellerzuteilung verwaltet |
Length oder EtherType?
Das 2-Byte-Feld nach der Quelladresse wird abhängig vom Wert interpretiert. Werte bis einschließlich 1500 geben die Länge der folgenden MAC-Client-Daten an. Werte ab 1536, hexadezimal 0x0600, sind EtherTypes. Der Bereich 1501 bis 1535 ist für diese Unterscheidung nicht als regulärer Längen- oder EtherType-Wert vorgesehen.
Ethernet II verwendet einen EtherType und ist für IP-Verkehr heute die übliche Kapselung. IPv4 verwendet 0x0800, ARP 0x0806 und IPv6 0x86DD. Bei einer Längenangabe folgt typischerweise IEEE 802.2 LLC und gegebenenfalls SNAP, um das höhere Protokoll zu identifizieren.
| Wert | Interpretation | Beispiel |
|---|---|---|
| 0–1500 | Länge der MAC-Client-Daten | IEEE-802.3-Längenfeld mit LLC/SNAP |
| 1501–1535 | Reservierter Zwischenbereich | Nicht als gewöhnliche Length/Type-Kennung verwenden |
| ab 1536 / 0x0600 | EtherType | 0x0800 IPv4, 0x0806 ARP, 0x86DD IPv6 |
802.1Q-VLAN-Tag
Ein einfach getaggter IEEE-802.1Q-Frame erhält vier zusätzliche Byte. Der Tag Protocol Identifier, TPID, ist bei einem gewöhnlichen C-Tag 0x8100. Danach folgt die Tag Control Information mit drei Bit Priority Code Point, einem Bit Drop Eligible Indicator und zwölf Bit VLAN Identifier.
Die zwölf Bit erlauben 4096 Zahlenwerte. VLAN-ID 0 kennzeichnet nur Prioritätsinformation und VLAN-ID 4095 ist reserviert; für gewöhnliche VLAN-Zuordnungen bleiben 1 bis 4094. PCP stellt eine Layer-2-Prioritätsmarkierung bereit, garantiert aber ohne passende Warteschlangen- und Pfadkonfiguration keine Dienstgüte.
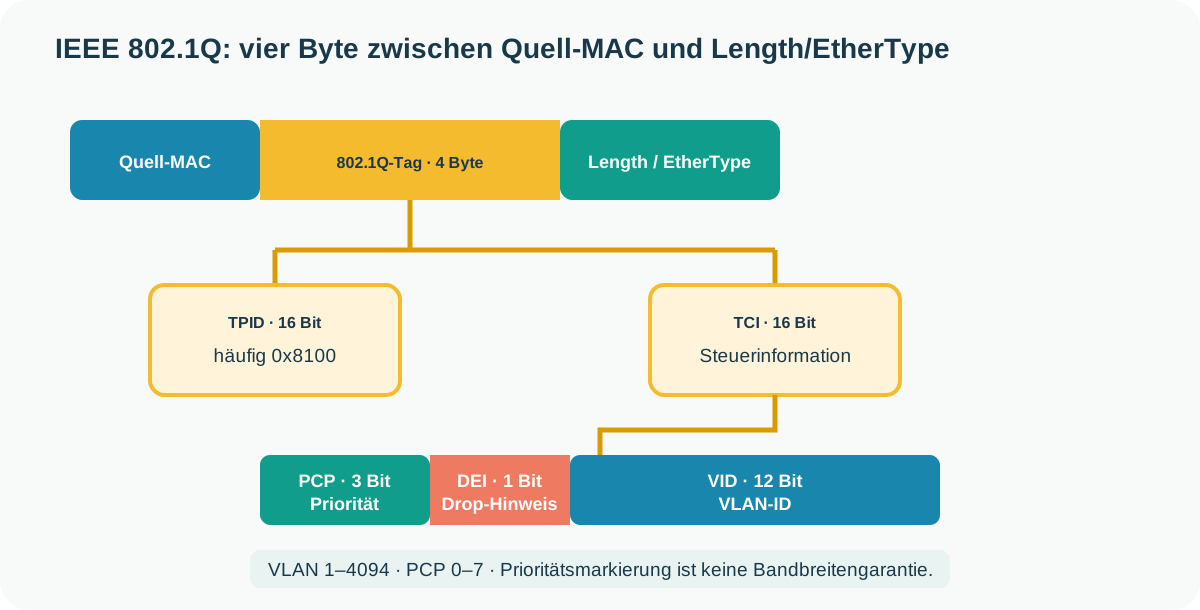
| Teilfeld | Breite | Bedeutung |
|---|---|---|
| TPID | 16 Bit | Kennzeichnet den folgenden 802.1Q-Tag, häufig 0x8100 |
| PCP | 3 Bit | Prioritätswert 0 bis 7 |
| DEI | 1 Bit | Hinweis auf bevorzugte Verwerfbarkeit bei Überlast |
| VID | 12 Bit | VLAN-Kennung; gewöhnlich 1 bis 4094 |
Nutzdaten, Padding und MTU
Die gewöhnliche Ethernet-MTU beträgt 1500 Byte. Sie bezeichnet die maximal ohne zusätzliche Ethernet-Sonderform in das Datenfeld passende Layer-3-PDU, beispielsweise ein IP-Paket. Ethernet-Header und FCS gehören nicht zur IP-MTU. Ist die Nutzlast zu kurz, ergänzt der Sender Padding, damit die Mindestframegröße erreicht wird.
Bei IPv4 enthält das Total-Length-Feld nur das IP-Paket und nicht das Ethernet-Padding. Der Empfänger erkennt deshalb, wo das IP-Paket endet. Jumbo Frames erlauben größere Datenfelder, sind aber nicht durch eine einzige universelle Ethernet-Größe vereinheitlicht. Alle Geräte und Links des Pfads müssen die gewählte Größe unterstützen; andernfalls entstehen Drops oder Fragmentierungsprobleme.
| Größe | Typischer Wert | Was wird gezählt? |
|---|---|---|
| Ethernet-MTU | 1500 Byte | Maximales Layer-3-Paket im gewöhnlichen Datenfeld |
| Minimales Datenfeld | 46 Byte | Nutzdaten und nötiges Padding beim ungetaggten Grundformat |
| Untagged MAC-Frame | 64–1518 Byte | Ziel-MAC bis FCS |
| Einfach getaggter Frame | 4 Byte zusätzlich | 802.1Q-Tag zwischen Quell-MAC und Length/EtherType |
| Jumbo Frame | Hersteller-/Netzdesign abhängig | Nur mit durchgängiger Unterstützung verwenden |
FCS und CRC
Die vier Byte lange Frame Check Sequence enthält das Ergebnis einer CRC-32-Berechnung. Sie schützt den Bereich von der Zieladresse über Header, Nutzdaten und Padding. Präambel und SFD gehören nicht zur Berechnung. Erkennt der Empfänger eine Abweichung, wird der Frame normalerweise verworfen und ein Fehlerzähler kann steigen.
Die FCS ist keine kryptografische Signatur: Ein Angreifer kann Daten und Prüfsumme gezielt neu berechnen. Außerdem wird die FCS von Netzwerkkarten häufig bereits geprüft und entfernt, bevor ein Paketmitschnitt das Betriebssystem erreicht. Dass Wireshark keine FCS anzeigt, beweist deshalb nicht, dass auf dem Medium keine übertragen wurde.
- CRC erkennt viele typische Übertragungsfehler, korrigiert die Nutzdaten aber nicht.
- Switches berechnen beim Weiterleiten einen neuen gültigen Frame für den Ausgangsport.
- Steigende FCS-Fehler können auf Medium, Stecker, Transceiver, Duplex-/PHY-Probleme oder Störungen hinweisen.
- Capture-Hardware und Treiber bestimmen, ob FCS und beschädigte Frames sichtbar sind.
Kapselung von TCP über IPv4
Ein typisches Beispiel ohne Optionen verwendet 1500 Byte IP-Paketgröße. Davon belegt der minimale IPv4-Header 20 Byte. Im verbleibenden TCP-Segment belegt der minimale TCP-Header weitere 20 Byte. Damit ergibt sich eine TCP Maximum Segment Size von 1460 Byte. TCP- oder IP-Optionen verringern den Platz für Anwendungsdaten.
Bei IPv6 beträgt der Basisheader 40 Byte. Ohne Erweiterungsheader und mit minimalem TCP-Header ergibt sich bei derselben 1500-Byte-MTU eine TCP-MSS von 1440 Byte. Die MSS bezeichnet TCP-Nutzdaten, nicht die Größe des TCP-Segments oder Ethernet-Frames.
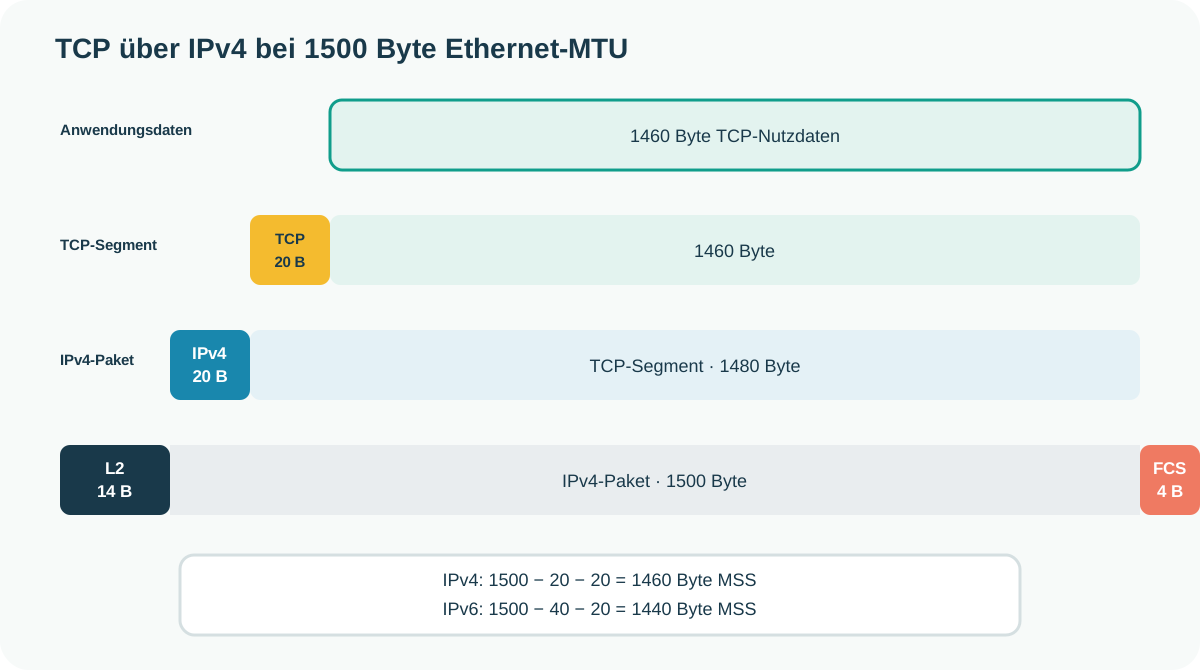
| Rechnung | Ergebnis |
|---|---|
| 1500 − 20 Byte IPv4 − 20 Byte TCP | 1460 Byte TCP-MSS |
| 1500 − 40 Byte IPv6 − 20 Byte TCP | 1440 Byte TCP-MSS |
| MSS + TCP-Header | TCP-Segment |
| TCP-Segment + IP-Header | IP-Paket |
| IP-Paket + Ethernet-Header + FCS | Ethernet-MAC-Frame |
Was belegt tatsächlich das Medium?
Bei einem ungetaggten Frame mit 1500 Byte Datenfeld umfasst der MAC-Frame 1518 Byte. Mit Präambel und SFD werden 1526 Byte übertragen; zusammen mit dem Interpacket Gap belegt die Übertragung 1538 Bytezeiten. Das Verhältnis von 1500 Byte Nutzdaten zu 1538 Bytezeiten beträgt ungefähr 97,5 Prozent. Weitere Protokollheader reduzieren den Anteil echter Anwendungsdaten zusätzlich.
Kleine Frames verursachen relativ mehr Overhead. Ein minimaler 64-Byte-MAC-Frame belegt zusammen mit Präambel, SFD und Gap 84 Bytezeiten. Durchsatzangaben müssen daher klären, ob sie Leitungsgeschwindigkeit, MAC-Frame-Rate, IP-Durchsatz oder Anwendungsdaten meinen.
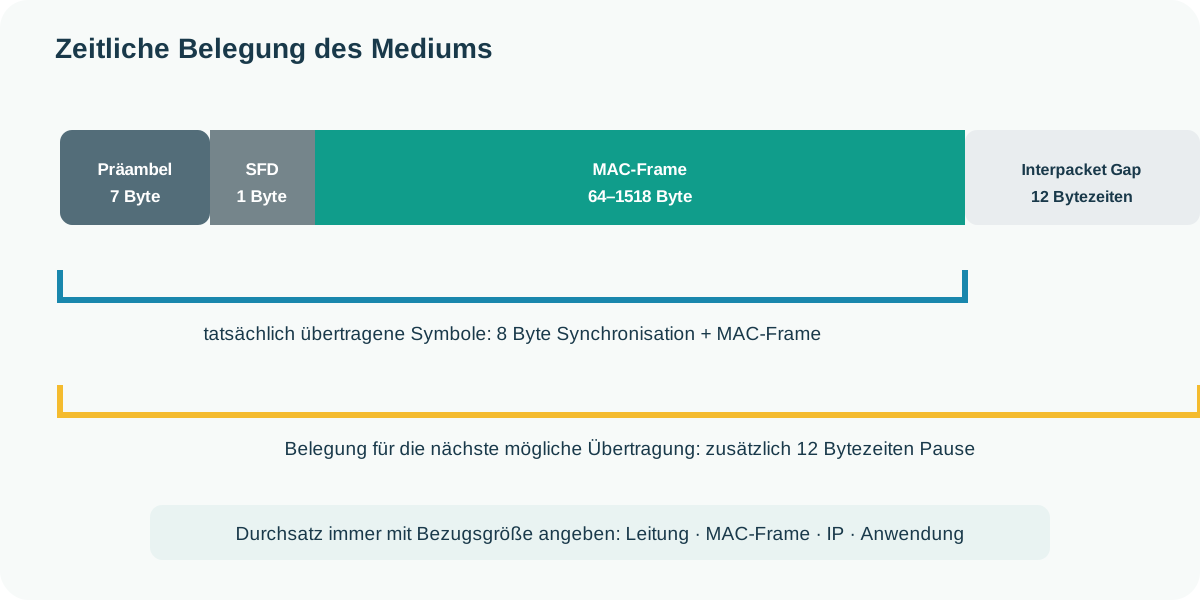
| Beispiel | MAC-Frame | Mit Präambel/SFD und Gap | Anteil des Datenfelds |
|---|---|---|---|
| Maximales ungetaggtes Grundformat | 1518 Byte | 1538 Bytezeiten | 1500 / 1538 ≈ 97,5 % |
| Minimales ungetaggtes Grundformat | 64 Byte | 84 Bytezeiten | 46 / 84 ≈ 54,8 % |
Frames im Paketmitschnitt lesen
- VLAN- und Prüfsummen-Offloading kann einen lokalen Mitschnitt anders aussehen lassen als den Frame auf dem Kabel.
- Preamble, SFD und Interpacket Gap erscheinen in gewöhnlichen Software-Captures nicht.
- Ein Router ersetzt den Ethernet-Header; die MAC-Adressen bleiben daher nicht Ende zu Ende gleich.
| Prüfschritt | Frage |
|---|---|
| 1. Capture-Punkt | Vor oder nach VLAN-Offload, Switch, Router oder Tunnel? |
| 2. MAC-Adressen | Passen lokaler Absender und nächster Layer-2-Empfänger? |
| 3. VLAN | Ist ein Tag sichtbar und stimmen VID, PCP und DEI? |
| 4. EtherType | Welches Protokoll folgt: IPv4, ARP, IPv6 oder etwas anderes? |
| 5. Länge / MTU | Sind Frame und Paket für den Link plausibel oder fragmentiert? |
| 6. FCS | Wird sie mitgeschnitten, bereits entfernt oder als fehlerhaft gemeldet? |
| 7. Padding | Gehören zusätzliche Bytes zum höheren Protokoll oder nur zum Mindestframe? |
Quellen zur fachlichen Prüfung
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.