
1.3 OSI-Modell
Das OSI-Referenzmodell ordnet Netzwerkkommunikation in sieben Schichten. Jede Schicht fasst bestimmte Aufgaben zusammen, nutzt Dienste der darunterliegenden Ebene und stellt der darüberliegenden Ebene Dienste bereit. Das Modell hilft beim Lernen, Planen und Eingrenzen von Fehlern; reale Protokollstapel setzen seine Grenzen jedoch nicht immer exakt um.
Warum ein Schichtenmodell?
Kommunikation funktioniert nur, wenn sich Systeme auf Schnittstellen, Formate und Abläufe verständigen. Ein Schichtenmodell zerlegt diese Gesamtaufgabe in überschaubare Bereiche. Dadurch lassen sich einzelne Techniken weiterentwickeln oder austauschen, solange ihre Schnittstellen und bereitgestellten Dienste kompatibel bleiben.
OSI steht für Open Systems Interconnection. Das Basic Reference Model ist in ISO/IEC 7498-1 beschrieben. Es dient als gemeinsamer Bezugsrahmen zur Einordnung von Standards und ausdrücklich nicht als detaillierte Implementierungsvorschrift. Offen bedeutet in diesem Zusammenhang, dass Systeme anhand vereinbarter Standards Informationen austauschen können - nicht, dass Software zwingend quelloffen sein muss.
Die sieben OSI-Schichten im Überblick
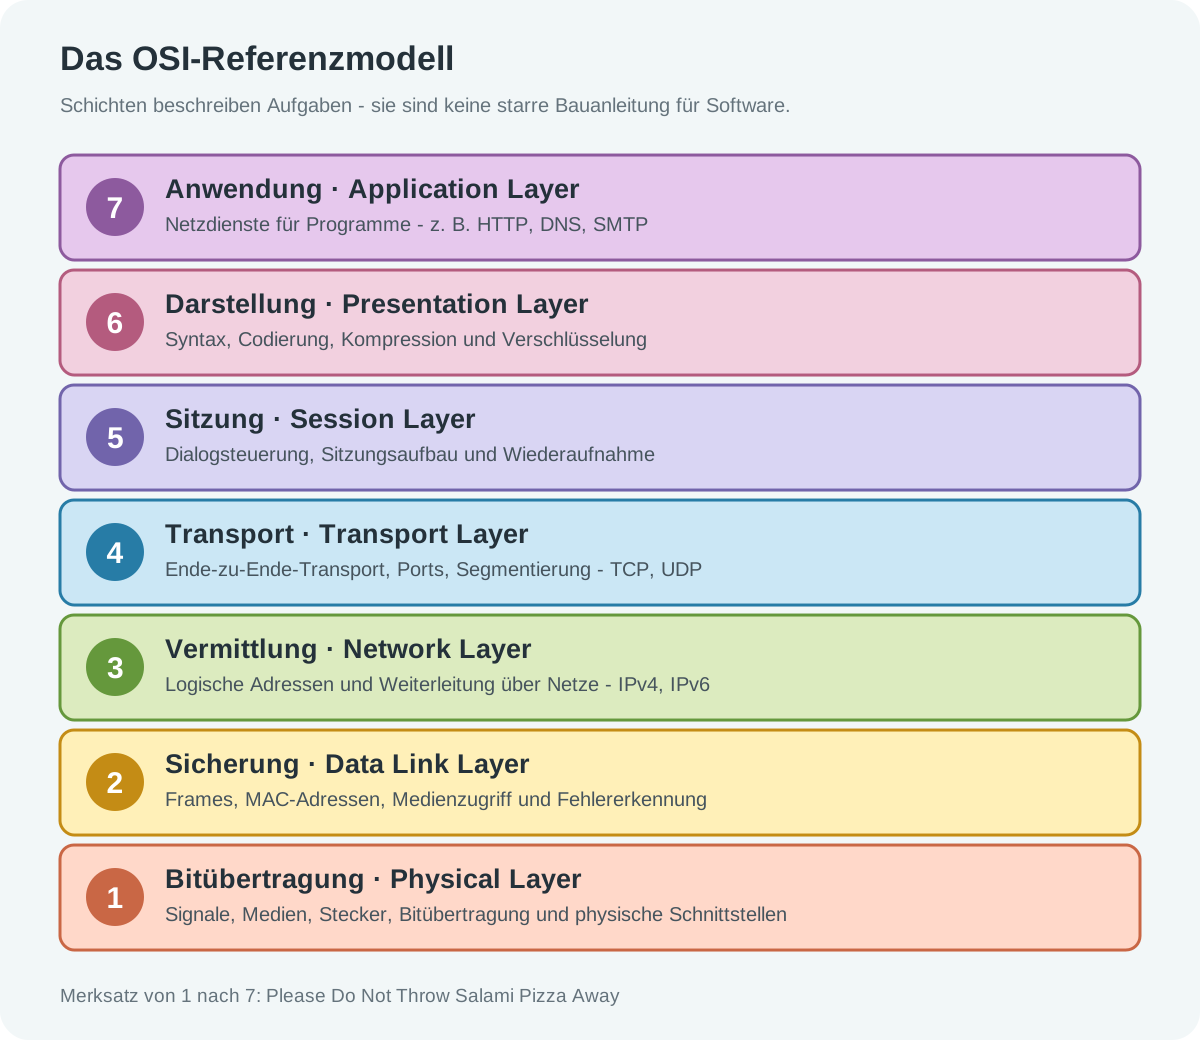
| Schicht | Kernaufgaben | Typische Begriffe und Beispiele |
|---|---|---|
| 7 Anwendung | Stellt Netzfunktionen für Anwendungsprozesse bereit und bildet die Schnittstelle zwischen Anwendung und Kommunikation. | HTTP, DNS, SMTP, IMAP, SSH, SNMP |
| 6 Darstellung | Vereinbart Syntax und Darstellung von Daten; übernimmt je nach System Codierung, Serialisierung, Kompression und Verschlüsselung. | UTF-8, JSON, ASN.1, Bildformate; TLS erfüllt mehrere Funktionen und lässt sich nicht sauber nur einer Schicht zuordnen |
| 5 Sitzung | Steuert Dialoge und Sitzungen, beispielsweise Aufbau, Synchronisation, Wiederaufnahme und geordnetes Beenden. | Sitzungsverwaltung in RPC- oder Anwendungsprotokollen; in TCP/IP meist Bestandteil der Anwendung |
| 4 Transport | Bietet Ende-zu-Ende-Transport zwischen Prozessen, nutzt Ports und kann segmentieren, ordnen, bestätigen sowie Fluss- und Überlastkontrolle bereitstellen. | TCP, UDP, SCTP, QUIC über UDP |
| 3 Vermittlung | Adressiert Endpunkte logisch und leitet Pakete über mehrere Netze weiter. Router entscheiden anhand von Routinginformationen über den nächsten Weg. | IPv4, IPv6, ICMP; Router und Layer-3-Switches |
| 2 Sicherung | Überträgt Frames über einen Link, verwendet Linkadressen, regelt den Medienzugriff und erkennt Übertragungsfehler. Eine erkannte Beschädigung bedeutet nicht automatisch, dass die Schicht selbst erneut überträgt. | Ethernet-MAC, IEEE 802.11 MAC, VLAN-Tags, PPP, Bridges und Switches |
| 1 Bitübertragung | Überträgt Bits als elektrische, optische oder elektromagnetische Signale und beschreibt physische beziehungsweise funktechnische Schnittstellen. | Kabel, Glasfaser, Funkkanal, Stecker, Transceiver, Leitungscodierung; Repeater und klassische Hubs |
Transportorientierte und anwendungsorientierte Sicht
Die Schichten 1 bis 4 werden häufig als transportorientiert zusammengefasst: Sie bringen Informationen über Links und Netze bis zum richtigen Prozess im Zielsystem. Die Schichten 5 bis 7 gelten als anwendungsorientiert und beschreiben Sitzungs-, Darstellungs- und Anwendungsfunktionen.
Diese Zweiteilung ist didaktisch nützlich, aber keine harte technische Grenze. Verschlüsselung, Tunnel, Proxys oder moderne Protokolle wie QUIC kombinieren Funktionen, die im OSI-Lernmodell verschiedenen Ebenen zugeordnet werden können.
Kapselung und Entkapselung
Beim Senden reicht eine Anwendung Daten nach unten weiter. Die beteiligten Protokolle ergänzen Steuerinformationen: Ein Transportprotokoll bildet beispielsweise ein TCP-Segment oder UDP-Datagramm, IP kapselt dieses in ein IP-Paket, und die Sicherungsschicht überträgt das Paket innerhalb eines Frames. Die Bitübertragungsschicht setzt den Frame als Signale auf dem Medium um.
Am Ziel läuft der Vorgang in umgekehrter Richtung. Header werden ausgewertet und die Nutzdaten an die nächsthöhere Instanz übergeben. Die Bezeichnungen Daten, Segment beziehungsweise Datagramm, Paket, Frame und Bits helfen dabei, die jeweils betrachtete Protokolldateneinheit auseinanderzuhalten.
| Ebene | Gebräuchliche Dateneinheit | Wichtige Identifikation |
|---|---|---|
| Schicht 7 bis 5 | Daten oder Nachricht | anwendungsabhängig, z. B. URL, Name oder Sitzungskennung |
| Schicht 4 | TCP-Segment / UDP-Datagramm | Quell- und Zielport |
| Schicht 3 | IP-Paket beziehungsweise IP-Datagramm | Quell- und Ziel-IP-Adresse |
| Schicht 2 | Frame | Linkadressen, bei Ethernet MAC-Adressen |
| Schicht 1 | Bits und Signale | physische oder funktechnische Übertragung |
Endsysteme und Vermittlungskomponenten
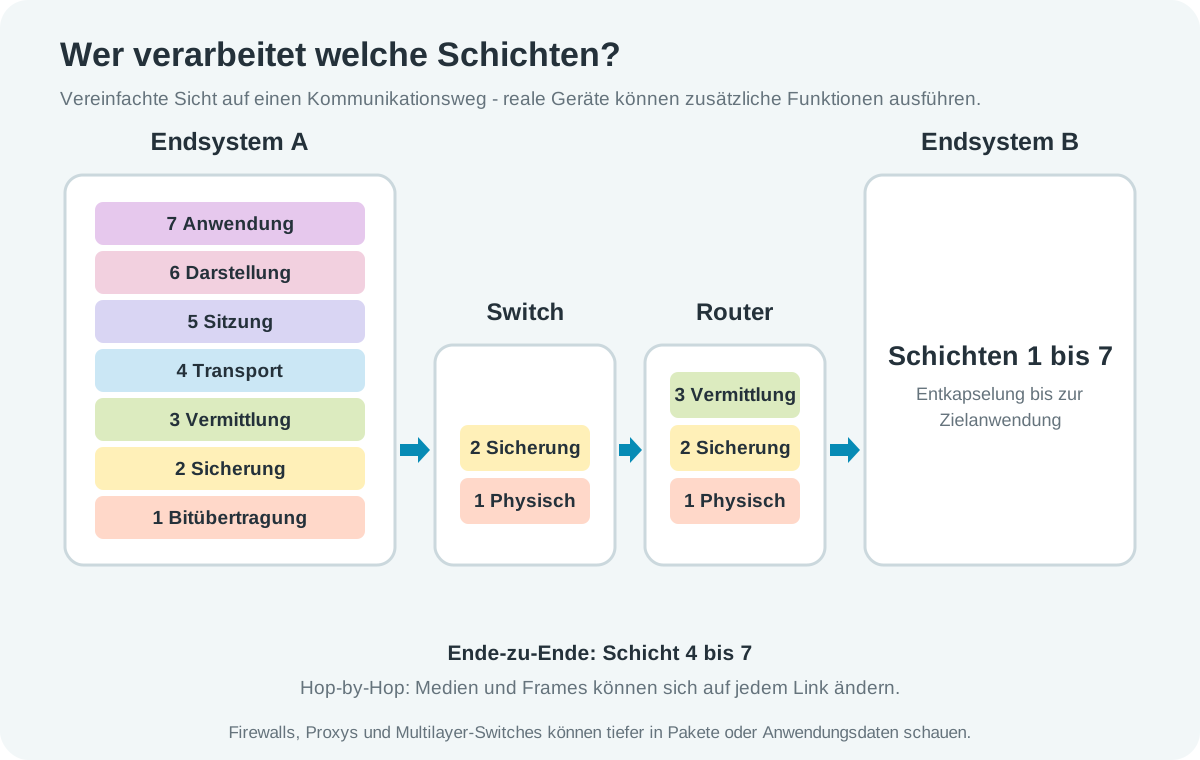
Ein Endsystem verarbeitet für eine normale Anwendung alle benötigten Ebenen. Ein klassischer Layer-2-Switch wertet vor allem Informationen der Sicherungsschicht aus und überträgt Signale über Schicht 1. Ein Router entfernt den eingehenden Link-Layer-Rahmen, verarbeitet das IP-Paket auf Schicht 3 und kapselt es für den nächsten Link in einen neuen Frame.
Gerätebezeichnungen geben nur die Hauptfunktion an. Multilayer-Switches, Firewalls, Load Balancer, VPN-Gateways und Proxys können Informationen aus mehreren Schichten auswerten. Ein teureres Gerät ist deshalb nicht einfach ein Switch, der pauschal „Schicht 3 bis 7 beherrscht“, sondern übernimmt konkret definierte Zusatzfunktionen.
Welche Informationen bleiben Ende-zu-Ende?
Transport- und Anwendungsinformationen sind grundsätzlich für die Endpunkte bestimmt. Router leiten IP-Pakete hop-by-hop weiter und verändern dabei notwendige Felder, beispielsweise den IPv4-TTL- beziehungsweise IPv6-Hop-Limit-Wert. Ethernet-MAC-Adressen und Frame-Prüfsummen gelten nur auf dem jeweiligen Link und werden beim Wechsel auf einen neuen Link ersetzt.
Middleboxes können diese einfache Sicht erweitern: NAT verändert Adress- und oft Portinformationen, Firewalls prüfen Header oder Sitzungszustände, Proxys beenden Anwendungsverbindungen und bauen neue auf. Das OSI-Modell bleibt trotzdem hilfreich, solange klar benannt wird, welche Funktion tatsächlich betrachtet wird.
OSI und TCP/IP sind nicht identisch
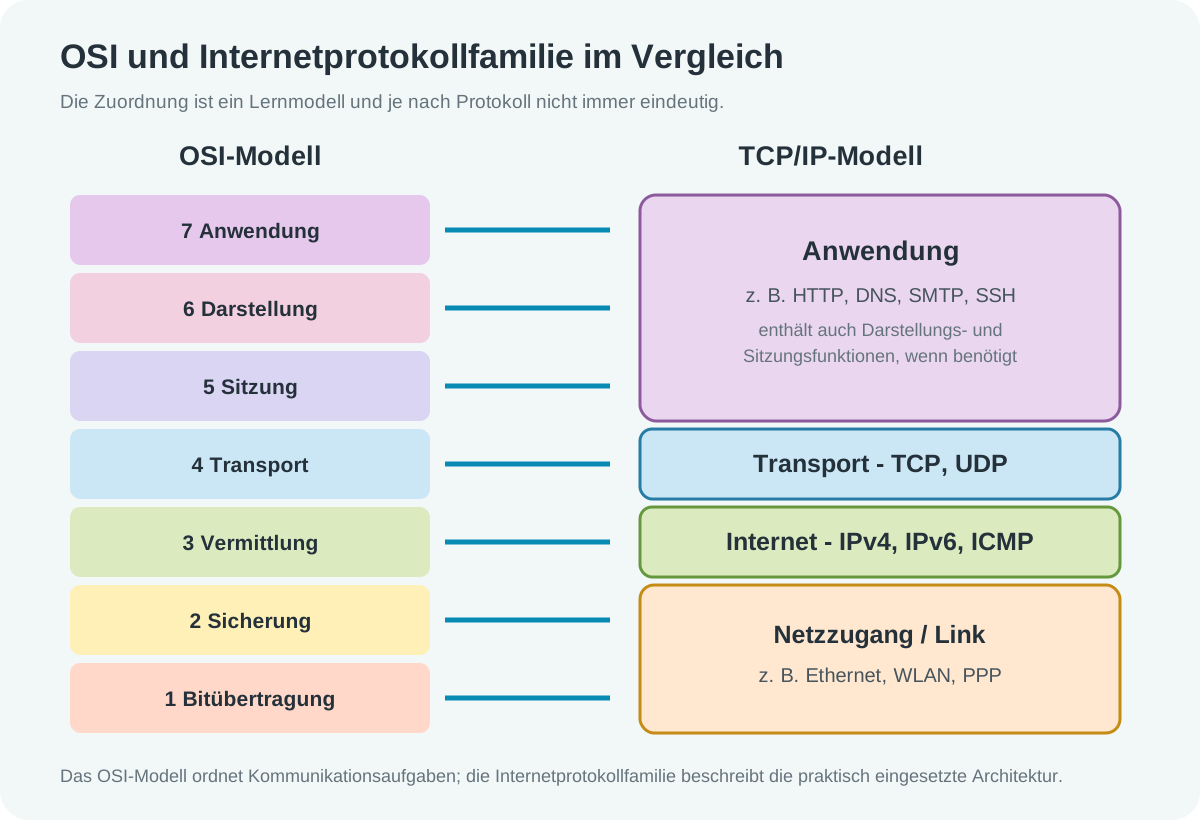
Die praktisch eingesetzte Internetarchitektur verwendet üblicherweise die Ebenen Netzzugang beziehungsweise Link, Internet, Transport und Anwendung. RFC 1122 beschreibt Link-, Internet- und Transportschicht; die Anwendungsebene wird zusammen mit RFC 1123 behandelt. Darstellungs- und Sitzungsfunktionen sind in dieser Architektur meist in Anwendungen oder Bibliotheken integriert.
Ethernet umfasst beispielsweise Funktionen aus OSI-Schicht 1 und 2. IEEE 802 unterteilt die Sicherungsschicht zusätzlich in MAC und LLC. ARP liegt funktional an der Grenze zwischen Link- und Internetebene und sollte nicht als unumstrittenes Musterbeispiel genau einer OSI-Schicht auswendig gelernt werden.
Protokolle lassen sich nicht immer exakt einsortieren
| Beispiel | Sinnvolle Einordnung | Warum die Grenze unscharf ist |
|---|---|---|
| Ethernet | OSI 1 und 2 | IEEE 802.3 beschreibt physische Varianten und MAC-Funktionen. CSMA/CD betrifft geteiltes Halbduplex-Ethernet; modernes geswitchtes Ethernet arbeitet üblicherweise vollduplex. |
| WLAN | OSI 1 und 2 | IEEE 802.11 enthält Funkverfahren der PHY und den WLAN-Medienzugriff der MAC. |
| ARP | Grenze Link / Internet | ARP löst IPv4-Adressen in Linkadressen auf und wird direkt in Link-Layer-Frames transportiert. |
| TLS | oberhalb Transport, mit Darstellungs- und Sitzungsfunktionen | TLS nutzt typischerweise einen Transportdienst, stellt Sicherheit aber Anwendungen bereit und passt nicht eindeutig nur in OSI-Schicht 5 oder 6. |
| QUIC | Transportfunktionen über UDP mit integrierter Sicherheit | QUIC nutzt UDP, enthält jedoch eigene zuverlässige Streams, Überlastkontrolle und TLS-basierte Sicherheit. |
| VPN und Tunnel | abhängig vom Verfahren | Ein Tunnel kapselt ein Protokoll in ein anderes; deshalb kann ein inneres Paket als Nutzlast einer niedrigeren oder gleichen Protokollebene erscheinen. |
Das OSI-Modell bei der Fehlersuche
In der Praxis ist das Modell besonders als strukturierte Prüfreihenfolge nützlich. Die Fehlersuche muss nicht starr unten beginnen, doch jede Beobachtung sollte einer überprüfbaren Funktion zugeordnet werden.
| Prüfebene | Beispielfragen |
|---|---|
| 1 Physisch | Ist das Medium verbunden? Besteht Link? Sind Funkpegel, Transceiver, Pinbelegung und Geschwindigkeit plausibel? |
| 2 Sicherung | Ist das richtige VLAN aktiv? Lernt der Switch MAC-Adressen? Gibt es Framefehler oder Probleme beim WLAN-Medienzugriff? |
| 3 Vermittlung | Sind IP-Adresse, Präfix, Gateway und Routing korrekt? Erreicht ein IP-Paket das Zielnetz? |
| 4 Transport | Ist der benötigte TCP- oder UDP-Port erreichbar? Kommt ein TCP-Verbindungsaufbau zustande? |
| 5 bis 7 Anwendung | Funktionieren Namensauflösung, Anmeldung, Zertifikatsprüfung, Protokollsyntax und der eigentliche Dienst? |
Merksätze richtig verwenden
Der englische Merksatz „Please Do Not Throw Salami Pizza Away“ führt von Schicht 1 bis 7: Physical, Data Link, Network, Transport, Session, Presentation, Application. Von oben nach unten wird häufig „All People Seem To Need Data Processing“ verwendet.
Merksätze helfen bei der Reihenfolge, ersetzen aber nicht das Verständnis der Aufgaben. Für Prüfungen ist wichtiger, anhand einer konkreten Funktion zu begründen, warum sie einer Ebene zugeordnet oder als schichtübergreifend eingeordnet wird.
Quellen zur fachlichen Prüfung
- ISO: ISO/IEC 7498-1 - OSI Basic Reference Model
- RFC Editor: RFC 1122 - Internet Hosts, Communication Layers
- RFC Editor: RFC 1123 - Application and Support
- IEEE: IEEE 802.3 Ethernet
- IEEE: IEEE 802.11 WLAN
- RFC Editor: RFC 8200 - IPv6 Specification
- RFC Editor: RFC 9293 - Transmission Control Protocol
- RFC Editor: RFC 768 - User Datagram Protocol
- RFC Editor: RFC 9000 - QUIC
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.