
1.2 Netzwerktopologien
Eine Netzwerktopologie beschreibt, wie Knoten und Verbindungen eines Netzes angeordnet sind und welche Wege Daten nehmen können. Sie beeinflusst Verkabelungsaufwand, Erweiterbarkeit, Leistung, Fehlertoleranz und Betrieb. Physische und logische Topologie müssen dabei nicht identisch sein.
Topologie als Modell aus Knoten und Kanten
In einer schematischen Darstellung stehen Knoten für Endgeräte oder Netzwerkkomponenten und Kanten für direkte Kommunikationsverbindungen. Das Modell abstrahiert von Kabellängen, Steckern und konkreten Produkten und macht Abhängigkeiten sowie alternative Wege sichtbar.
Eine Topologie allein garantiert noch keine Ausfallsicherheit. Entscheidend sind zusätzlich redundante Komponenten, unabhängige Leitungswege, geeignete Protokolle, ausreichende Kapazität und ein getestetes Wiederanlaufkonzept.
Physische und logische Topologie
Historisches Token Ring konnte mit einer zentralen Verkabelungseinheit physisch sternförmig aufgebaut sein, während die Stationen logisch einen Ring bildeten. Bei WLAN ist die Infrastruktur häufig physisch sternähnlich um einen Access Point organisiert; das Funkmedium bleibt jedoch gemeinsam genutzt. Die Bezeichnung „logischer Bus“ ist dafür nur ein vereinfachtes Lernmodell.
| Sichtweise | Beschreibt | Beispiele |
|---|---|---|
| Physische Topologie | Tatsächliche Geräte, Anschlüsse, Kabel- und Funkverbindungen. | Endgeräte sind sternförmig mit einem Switch oder Access Point verbunden. |
| Logische Topologie | Kommunikationsbeziehungen und Datenfluss unabhängig von der sichtbaren Verkabelung. | VLANs bilden mehrere logische Netze auf derselben physischen Infrastruktur; ein Overlay erzeugt virtuelle Verbindungen über ein anderes Netz. |
Peer-to-Peer und Punkt-zu-Punkt
Peer-to-Peer beschreibt primär ein Rollen- und Organisationsmodell: Teilnehmer können Dienste sowohl anfordern als auch selbst anbieten. Es ist keine einzelne physische Topologie. Ein Peer-to-Peer-System kann über Stern-, Mesh- oder Internetstrukturen betrieben werden.
Eine direkte Verbindung zwischen genau zwei Geräten heißt Punkt-zu-Punkt-Verbindung. Moderne Ethernet-Schnittstellen erkennen die Aderzuordnung üblicherweise automatisch; ein spezielles Crossover-Kabel ist deshalb meist nicht mehr erforderlich. VPNs können zwei Endpunkte verbinden, aber auch Hub-and-Spoke-, Remote-Access- oder vollständig vermaschte Strukturen bilden. Sie sind daher nicht grundsätzlich Peer-to-Peer-Netze.
| Stärken | Grenzen |
|---|---|
| Direkter Ressourcenaustausch, verteilte Last und bei kleinen Gruppen geringe Einstiegshürde. | Berechtigungen, Datensicherung, Updates und Verfügbarkeit müssen ohne zentrale Rolle konsequent organisiert werden. |
Bus, Ring und Stern
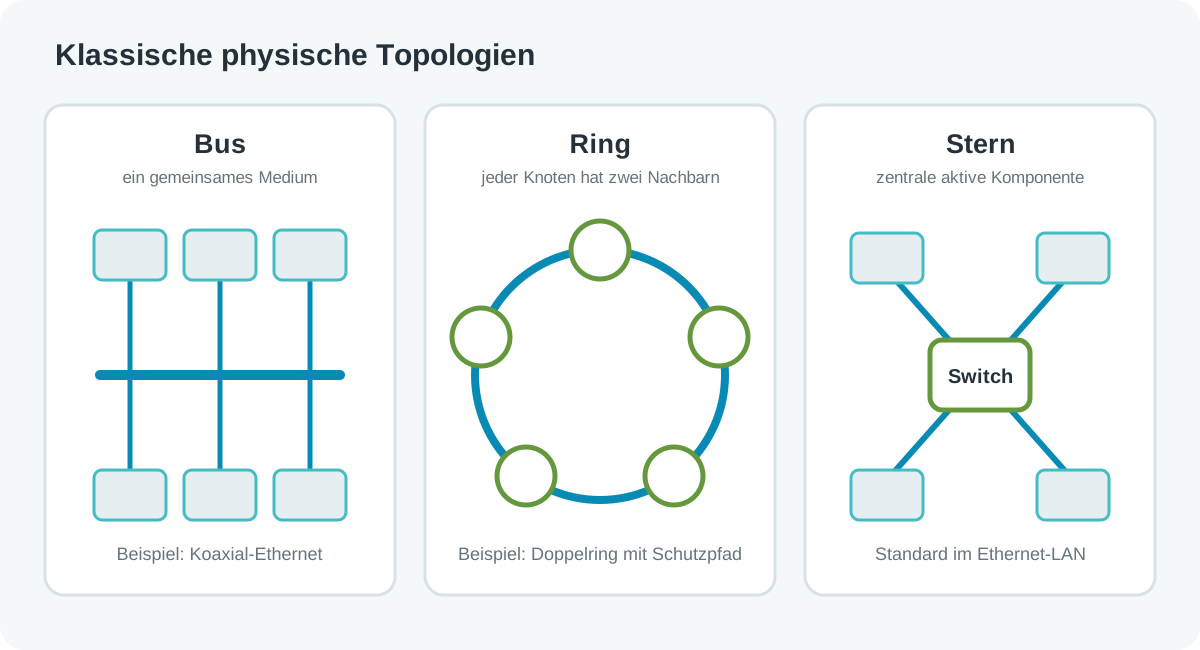
| Topologie | Aufbau und heutige Einordnung | Stärken | Grenzen |
|---|---|---|---|
| Bus | Alle Stationen teilen einen durchgehenden Übertragungsweg. Klassisches Koaxial-Ethernet mit 10BASE2 oder 10BASE5 arbeitete so; modernes geswitchtes Ethernet normalerweise nicht. | Wenig Kabel und einfacher Grundaufbau. | Unterbrechung oder fehlerhafte Terminierung kann das Segment stören; gemeinsames Medium begrenzt Kapazität und erzeugt Kollisionsmöglichkeiten. |
| Ring | Jeder Knoten beziehungsweise Netzkoppler ist mit zwei Nachbarn verbunden. Historische Beispiele sind Token Ring und FDDI; Ringe werden weiterhin in Industrie-, Campus-, Provider- und optischen Transportnetzen eingesetzt. | Geordnete Wege; mit Doppelring oder Schutzschaltung sind alternative Pfade möglich. | Ein einfacher Ring ist von Leitung oder Knoten abhängig; Redundanz benötigt Umschaltlogik und sorgfältige Planung. |
| Stern | Jede Station besitzt eine eigene Verbindung zu einer zentralen Komponente. Das ist der typische physische Aufbau moderner Ethernet-LANs und WLAN-Infrastrukturen. | Einzelne Teilnehmerleitungen sind unabhängig; Erweiterung, Fehlersuche und hohe Vollduplex-Datenraten sind gut beherrschbar. | Die zentrale Komponente und ihre Uplinks sind kritische Abhängigkeiten; Redundanz erhöht Kosten und Planungsaufwand. |
Mesh, Baum und Zellen
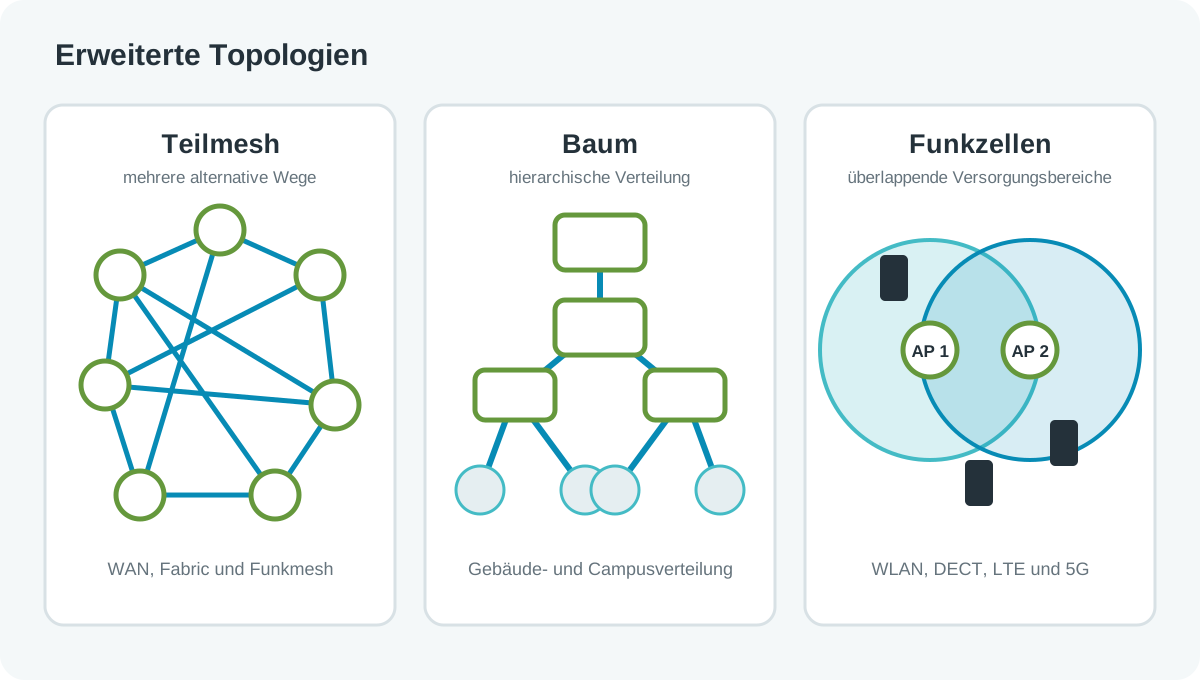
| Topologie | Aufbau und Einsatz | Stärken | Grenzen |
|---|---|---|---|
| Teil- oder Vollmesh | Bei Vollmesh ist jeder Knoten direkt mit jedem anderen verbunden; bei Teilmesh existieren nur ausgewählte Mehrfachwege. Vermaschung ist in WANs, Funknetzen, Provider-Netzen und zwischen Rechenzentrums-Switches verbreitet. | Alternative Pfade und hohe Fehlertoleranz. | Mehr Verbindungen, komplexeres Routing, höhere Kosten und größerer Betriebsaufwand. Vollmesh wächst mit n(n-1)/2 Verbindungen. |
| Baum / Hierarchie | Mehrere Sterne werden in Ebenen verbunden, beispielsweise Etagen-, Gebäude- und Campusverteilung. Auch Hub-and-Spoke-Strukturen besitzen hierarchische Eigenschaften. | Gut strukturierbar, skalierbar und schrittweise erweiterbar. | Ausfall eines übergeordneten Knotens oder Uplinks trennt ohne Redundanz einen ganzen Unterbaum; die Wurzel kann zum Engpass werden. |
| Zelle | Eine Basisstation oder ein Access Point versorgt einen räumlichen Funkbereich. Benachbarte Zellen können sich für Übergaben und lückenlose Versorgung überlappen. Beispiele sind DECT, WLAN, LTE und 5G. | Teilnehmer sind mobil; mehrere Zellen erweitern Abdeckung und Kapazität. | Reichweite und Qualität hängen unter anderem von Frequenz, Sendeleistung, Antennen, Hindernissen, Interferenzen und Teilnehmerlast ab. |
Topologien in heutigen Rechenzentren
Die pauschale Aussage, vermaschte Netze würden im Rechenzentrum nicht eingesetzt, ist überholt. Vollmesh zwischen allen Servern wäre unpraktisch, doch moderne Leaf-Spine-Fabrics bilden zwischen jeder Leaf- und jeder Spine-Ebene viele gleichwertige Pfade. Aus Sicht der Switches ist dies eine gezielte Teilvermaschung.
Redundante Links, Equal-Cost Multipath und geeignete Routing- oder Fabric-Protokolle verteilen Datenverkehr und erlauben den Weiterbetrieb bei einzelnen Ausfällen. Die physische Topologie, die logische Mandantentrennung und die darüberliegenden Overlay-Netze werden getrennt geplant.
Dämpfung und Signalqualität
Dämpfung ist die Abnahme der Signalleistung auf einem Übertragungsweg. Sie wird als Verhältnis typischerweise in Dezibel (dB) angegeben, nicht in Hertz. Hertz beschreibt eine Frequenz. Reale Datensignale bestehen außerdem nicht zwingend aus einer einzelnen Sinusschwingung, sondern können viele Frequenzanteile enthalten.
Mit zunehmender Strecke steigen Verluste durch Leiterwiderstand, dielektrische Effekte, Steckverbindungen, Faserabsorption, Biegungen oder Freiraumdämpfung. Empfänger benötigen einen ausreichenden Signalabstand. Standards begrenzen deshalb Segmentlängen und definieren Leistungsbudgets; Repeater, Switches oder optische Verstärker können je nach Technik neue Abschnitte ermöglichen.
| Größe | Einheit | Aussage |
|---|---|---|
| Frequenz | Hertz (Hz) | Schwingungen beziehungsweise Perioden pro Sekunde. |
| Dämpfung | Dezibel (dB) | Verhältnis zwischen Eingangs- und Ausgangsleistung eines Übertragungswegs. |
| Signal-Rausch-Abstand | Dezibel (dB) | Abstand zwischen Nutzsignal und Störanteilen. |
Bandbreite, Datenrate und Durchsatz
Der Begriff Bandbreite wird in zwei Bedeutungen verwendet. Physikalisch ist er der genutzte Frequenzbereich in Hertz. Im Netzwerkalltag meint „Bandbreite“ oft die nominelle Kapazität eines Links in bit/s. Für eindeutige technische Aussagen sollten die Begriffe und Einheiten ausdrücklich genannt werden.
Bitrate oder Leitungsdatenrate bezeichnet Bits pro Sekunde. Durchsatz ist die tatsächlich transportierte Datenmenge unter festgelegten Bedingungen. Goodput zählt nur die für die Anwendung nutzbaren Daten und lässt Protokollköpfe sowie Wiederholungen außen vor. Die tatsächliche Dateikopierrate ist daher normalerweise kleiner als die nominelle Linkrate.
| Schreibweise | Bedeutung | Beispiel |
|---|---|---|
| Mbit/s oder Mbps | Megabit pro Sekunde | 100 Mbit/s = 100.000.000 bit/s |
| MB/s oder MBps | Megabyte pro Sekunde | 1 MB/s = 1.000.000 Byte/s = 8 Mbit/s |
| MiB/s | Mebibyte pro Sekunde | 1 MiB/s = 1.048.576 Byte/s |
Symbolrate und Baud
Die Symbolrate gibt an, wie viele unterscheidbare Signalzustände pro Sekunde übertragen werden. Ihre Einheit ist Baud (Bd). Ein Symbol ist kein Byte. Je nach Modulation kann ein Symbol ein Bit, mehrere Bits oder zusammen mit Codierung nur einen Teil der Nutzinformation repräsentieren.
Für eine vereinfachte Modulation ohne zusätzliche Codierungsanteile gilt: Bitrate = Symbolrate x Bits pro Symbol. Überträgt eine Modulation beispielsweise vier mögliche Zustände, können diese log2(4) = 2 Bits je Symbol darstellen. 10 MBaud ergeben dann theoretisch 20 Mbit/s Rohbitrate.
Latenz und Round Trip Time
Latenz ist eine Verzögerungszeit. Sie entsteht durch Signalausbreitung, Serialisierung, Weiterleitung in Geräten und Warteschlangen. Große Entfernung erhöht die Ausbreitungsverzögerung, aber auch überlastete oder langsam verarbeitende Komponenten können einen erheblichen Anteil verursachen.
Die Round Trip Time (RTT) umfasst den Hinweg zum Ziel und den Rückweg zur Quelle. Sie ist nicht die einfache One-Way-Latenz. Das Werkzeug ping misst die Zeit zwischen ICMP Echo Request und Echo Reply einschließlich der Verarbeitung an Endsystemen. Priorisierung, Filterung oder asymmetrische Wege können das Ergebnis beeinflussen.
| Anteil | Bedeutung |
|---|---|
| Ausbreitungsverzögerung | Entfernung geteilt durch Ausbreitungsgeschwindigkeit im Medium; Funk in Luft nähert sich Lichtgeschwindigkeit, Kabel und Glasfaser sind langsamer. |
| Serialisierungsverzögerung | Zeit, um alle Bits eines Frames auf einen Link zu geben: Framegröße geteilt durch Linkrate. |
| Verarbeitungsverzögerung | Prüfen, Klassifizieren und Weiterleiten in End- und Netzgeräten. |
| Warteschlangenverzögerung | Wartezeit bei konkurrierendem Verkehr; stark lastabhängig und damit variabel. |
Warum Zugriffsverfahren nötig sind
Zugriffsverfahren regeln, wer ein gemeinsam genutztes Medium zu welchem Zeitpunkt verwenden darf. Nicht jedes heutige Netzwerk ist ein Shared Medium: Eine Vollduplex-Ethernet-Verbindung zwischen Endgerät und Switch besitzt einen exklusiven Punkt-zu-Punkt-Link und benötigt keine Kollisionsbehandlung.
Bei Funk, historischen Hubs oder Koaxialsegmenten konkurrieren dagegen mehrere Stationen um dieselbe Ressource. Verfahren können Senderechte geplant beziehungsweise deterministisch vergeben oder durch Konkurrenz und Wartezeiten koordinieren.
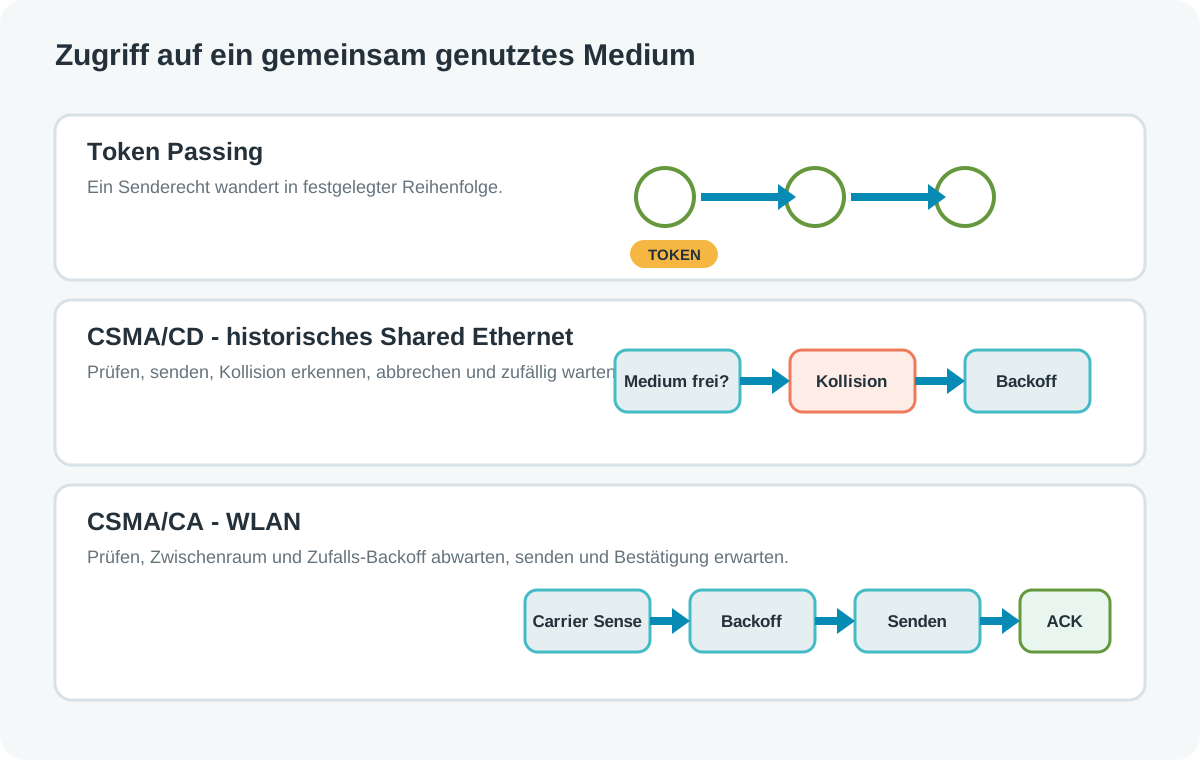
Deterministischer Zugriff und Token Passing
Bei deterministischen oder geplanten Verfahren lässt sich der Zugang zeitlich vorhersagbarer gestalten. Das bedeutet nicht automatisch, dass jede Station immer exakt denselben Nutzdatenanteil erhält; Prioritäten und unterschiedliche Sendebedarfe sind möglich.
Beim Token Passing wandert ein spezielles Senderecht logisch von Station zu Station. Nur der Token-Inhaber darf für eine begrenzte Zeit senden und gibt das Token anschließend weiter. Die maximale Wartezeit hängt unter anderem von Teilnehmerzahl, Token-Umlauf und erlaubter Sendezeit ab. Token Ring und FDDI sind bekannte historische Beispiele; geplante Verfahren bleiben in zeitkritischen Industrie- und Funkanwendungen relevant.
CSMA/CD bei gemeinsamem Ethernet
CSMA/CD steht für Carrier Sense Multiple Access with Collision Detection. Stationen prüfen ein gemeinsam genutztes Ethernet-Medium, senden bei erkanntem Leerlauf und überwachen währenddessen das Signal. Treffen Übertragungen zusammen, wird die Kollision erkannt, die Übertragung abgebrochen und nach einer zufälligen, mit weiteren Versuchen wachsenden Wartezeit wiederholt.
Das Verfahren gehört zu Halbduplex-Ethernet auf gemeinsamem Medium, beispielsweise 10BASE2, 10BASE5 oder Netzen mit Hubs. In modernem geswitchtem Vollduplex-Ethernet bildet jeder Switch-Port einen eigenen Punkt-zu-Punkt-Link; dort treten keine Ethernet-Kollisionen auf und CSMA/CD wird nicht verwendet.
CSMA/CA im WLAN
CSMA/CA steht für Carrier Sense Multiple Access with Collision Avoidance. Eine WLAN-Station prüft das Funkmedium. Ist es für den erforderlichen Zwischenraum frei, zählt sie zusätzlich einen zufälligen Backoff herunter und sendet erst bei null. Wird das Medium belegt, pausiert der Zähler. Erfolgreiche Unicast-Frames werden normalerweise bestätigt; fehlt die Bestätigung, folgt ein erneuter Versuch mit vergrößertem Konkurrenzfenster.
WLAN kann Kollisionen während des eigenen Sendens nicht zuverlässig erkennen. Das optionale RTS/CTS-Verfahren kann das Medium vor einer längeren Übertragung reservieren und hilft insbesondere bei verdeckten Stationen. Eine allgemeine Warnmeldung vor jedem Datenframe gibt es nicht. DIFS ist ein Distributed Interframe Space; die konkrete Dauer hängt von der verwendeten PHY ab.
Kollisions- und Konkurrenzbereiche
Bei historischem Shared Ethernet umfasst eine Kollisionsdomäne alle Stationen, deren gleichzeitige Übertragungen miteinander kollidieren können. Bridges und Switches trennen solche Bereiche. Bei Vollduplex-Switchports gibt es praktisch keine Kollisionen; jeder Port ist ein eigener, kollisionsfreier Link.
Ein WLAN-Kanal ist ein Konkurrenzbereich: Stationen innerhalb gegenseitiger Wahrnehmung teilen Airtime. Verdeckte Stationen, benachbarte Zellen auf demselben Kanal und fremde Sender können die nutzbare Kapazität beeinflussen. Kabelgebundenes LAN und WLAN besitzen getrennte Medienzugriffe, auch wenn ein Access Point Frames zwischen beiden weiterleitet.
Eine pauschale Aussage von etwa 70 Prozent Verlust durch nichtdeterministischen Zugriff ist nicht belastbar. Effizienz hängt von Auslastung, Framegrößen, Teilnehmerzahl, Signalqualität, Protokolloverhead und Wiederholungen ab.
Quellen zur fachlichen Prüfung
- IEEE: IEEE 802.3 Ethernet und CSMA/CD
- IEEE: IEEE 802.11 WLAN
- Cisco: 802.11 DCF, Interframe Spaces und Random Backoff
- Cisco: Netzwerkdesign und Topologien
- Cisco: Aktuelle Mesh-, Hub-and-Spoke- und benutzerdefinierte SD-WAN-Topologien
- RFC Editor: RFC 1242 - Latenz und Durchsatz
- RFC Editor: RFC 9065 - Goodput und RTT
- ITU: Einheit Baud und Symbolrate
- NIST: Symbolrate ist nicht automatisch Bitrate
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.