
9.1 BIOS und UEFI
BIOS und UEFI sind Plattformfirmware: Sie bringen einen ausgeschalteten Computer in einen definierten Zustand, initialisieren die Hardware und übergeben die Kontrolle an den Bootloader eines Betriebssystems. Bei aktuellen PCs und Servern ist UEFI der Standard. Der Ausdruck „BIOS“ wird im Alltag dennoch häufig als Sammelbegriff für das Firmware-Setup verwendet.
Firmware, BIOS und UEFI unterscheiden
Firmware ist Software, die eng mit einer Hardwareplattform oder einem Gerät verbunden ist. Die Plattformfirmware eines Mainboards liegt in nichtflüchtigem Flash-Speicher. Einstellungen wie Bootreihenfolge, aktivierte Controller oder Sicherheitsoptionen werden getrennt davon in nichtflüchtigen Variablen beziehungsweise batteriegepufferten Bereichen gespeichert.
Das klassische PC-BIOS - Basic Input/Output System - entstand für frühe IBM-kompatible PCs. Es initialisiert die Plattform und stellt einfache Dienste für den Start bereit. UEFI bedeutet Unified Extensible Firmware Interface und definiert eine modernere, erweiterbare Schnittstelle zwischen Plattformfirmware und Betriebssystemstart. Ein grafisches Setup oder Mausbedienung sind mögliche Herstellerfunktionen, aber nicht der entscheidende Unterschied zwischen BIOS und UEFI.
Die Knopfzelle speichert nicht die Firmware. Sie versorgt typischerweise die Echtzeituhr und bestimmte flüchtige Konfigurationsbereiche, wenn das System vom Strom getrennt ist. Die Firmware selbst bleibt auch ohne Batterie im Flash-Speicher erhalten; Einstellungen und Uhrzeit können jedoch zurückgesetzt werden.
| Begriff | Aufgabe | Typischer Speicherort |
|---|---|---|
| Plattformfirmware | Initialisiert und beschreibt die Hardware, stellt Pre-Boot-Funktionen bereit und startet den Bootmanager. | Flash-Baustein auf dem Mainboard |
| Firmware-Setup | Benutzeroberfläche zur Konfiguration der Plattformfirmware. | Programmteil der Firmware; Einstellungen separat gespeichert |
| Gerätefirmware | Steuert ein einzelnes Gerät, beispielsweise SSD, Netzwerkadapter oder Grafikkarte. | Flash-Speicher des jeweiligen Geräts |
| Bootloader | Lädt Betriebssystemkernel und weitere Startkomponenten. | Systemdatenträger, EFI-Systempartition oder Netzwerk |
Vom Einschalten bis zum Betriebssystem
Nach dem Einschalten stabilisiert das Netzteil seine Ausgänge. Die Plattform startet die CPU, initialisiert Arbeitsspeicher, Chipsatz beziehungsweise Plattformcontroller und notwendige Geräte. Dabei laufen Selbsttests und Hardwareerkennung ab. POST steht für Power-On Self-Test; sein Umfang und seine sichtbare Ausgabe sind herstellerabhängig.
Die Firmware stellt dem Betriebssystem Hardwareinformationen und Tabellen bereit, unter anderem ACPI-Daten. Der UEFI-Bootmanager liest Bootoptionen aus nichtflüchtigen Variablen wie BootOrder und lädt eine EFI-Anwendung. Diese ist häufig der Bootloader eines Betriebssystems auf der EFI-Systempartition. Nach ExitBootServices endet der größte Teil der UEFI-Bootdienste; das Betriebssystem übernimmt die Geräte- und Ressourcenverwaltung.
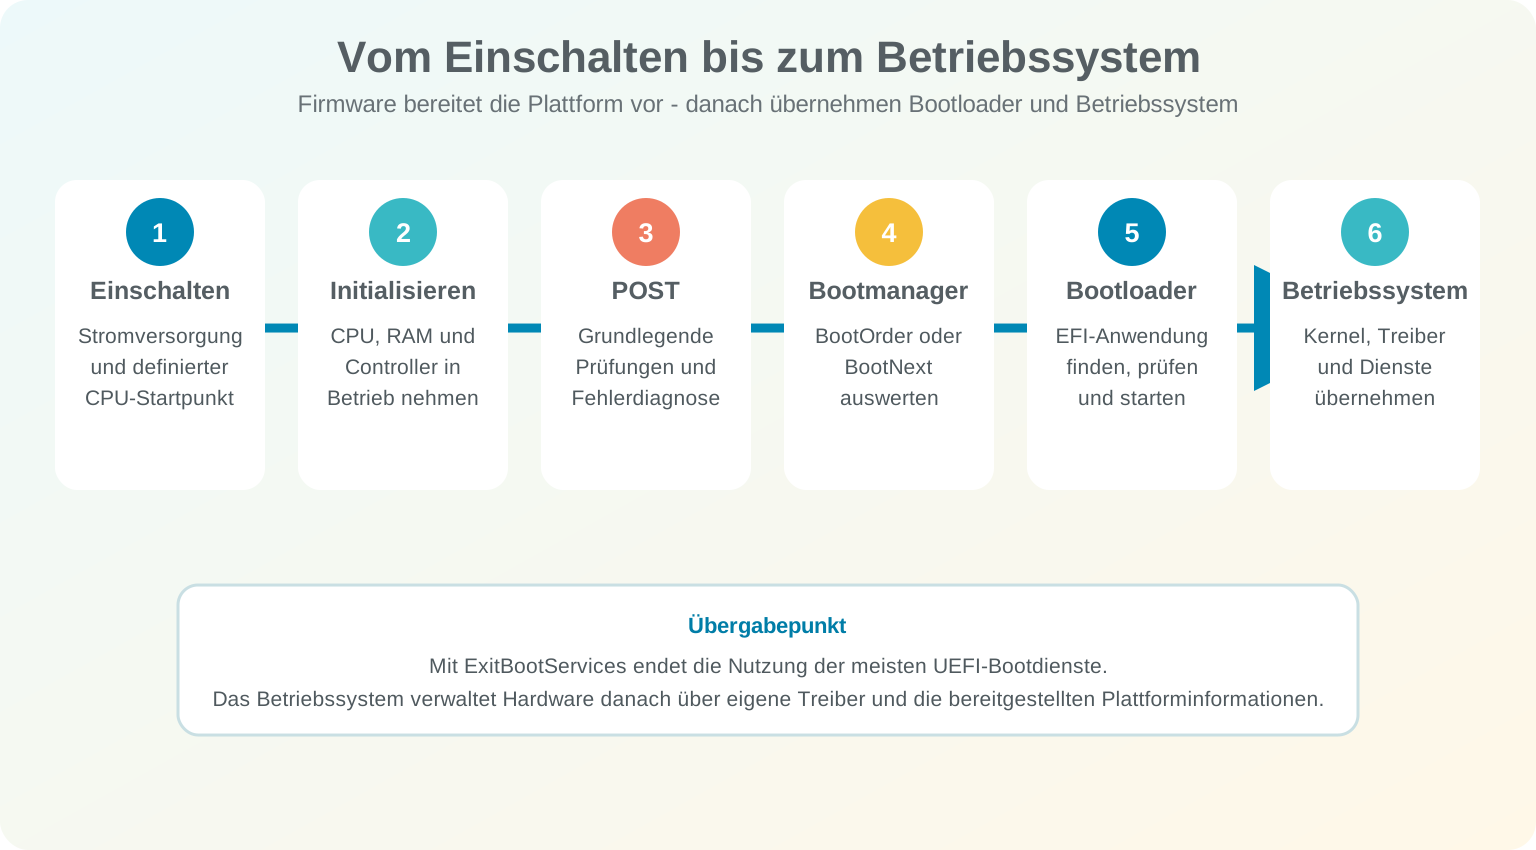
Stromversorgung stabilisieren, CPU an einem definierten Startpunkt beginnen lassen.
CPU, Arbeitsspeicher, Controller und für den Start notwendige Geräte erkennen und konfigurieren.
Grundlegende Funktionsprüfungen durchführen und Fehler über Anzeige, Status-LED oder Signaltöne melden.
BootOrder, BootNext oder eine Benutzerauswahl auswerten; bei Bedarf lokale, wechselbare oder netzwerkbasierte Quelle nutzen.
UEFI lädt eine EFI-Anwendung; bei Secure Boot wird deren Vertrauenswürdigkeit nach der konfigurierten Richtlinie geprüft.
Bootloader lädt Kernel und Startdaten; das Betriebssystem initialisiert seine Treiber und Dienste.
Legacy-BIOS und UEFI im Vergleich
Legacy bezeichnet ältere Technik, die vor allem aus Kompatibilitätsgründen weiter unterstützt wird. Ein Compatibility Support Module, kurz CSM, kann auf manchen UEFI-Systemen Teile eines klassischen BIOS-Starts nachbilden. Auf aktuellen Plattformen fehlt es häufig; für Neuinstallationen wird normalerweise der native UEFI-Modus verwendet.
UEFI ist nicht grundsätzlich auf 64-Bit-Prozessoren beschränkt. Architektur des Firmware-Images und Architektur des Bootloaders müssen jedoch zueinander passen. In der heutigen PC-Praxis dominieren 64-Bit-x86- und ARM64-Systeme.
| Merkmal | Legacy-BIOS | UEFI |
|---|---|---|
| Startlogik | Liest Bootcode aus dem Startbereich eines Datenträgers und führt weitere Bootstufen aus. | Integrierter Bootmanager lädt EFI-Anwendungen über definierte Geräte- und Dateipfade. |
| Bootkonfiguration | Bootreihenfolge und Datenträgercode | Boot####-, BootOrder- und weitere Firmwarevariablen |
| Typisches Partitionsschema beim Systemstart | MBR | GPT mit EFI-Systempartition; UEFI kann je nach Plattform weitere Startwege unterstützen. |
| Treiber vor dem Betriebssystem | Legacy Option ROMs | UEFI-Treiber und UEFI Option ROMs möglich |
| Secure Boot | Nicht standardisiert | Standardisierte Prüfung von UEFI-Treibern und Bootanwendungen möglich |
| Heutige Rolle | Alt- und Spezialfälle | Standard moderner PCs und Server |
MBR, GPT und der SATA-Modus sind getrennte Entscheidungen
MBR und GPT beschreiben die Partitionierung eines Datenträgers. IDE-Kompatibilitätsmodus, AHCI und RAID beschreiben dagegen, wie ein SATA-Controller dem Betriebssystem präsentiert wird. AHCI erzwingt weder GPT noch UEFI; ebenso setzt MBR keinen IDE-Modus voraus. Die in älteren Unterlagen häufig hergestellte Kopplung ist fachlich falsch.
Für einen modernen Windows-Systemstart werden normalerweise UEFI und GPT verwendet. GPT bietet redundante Verwaltungsdaten, Prüfsummen und wesentlich mehr Partitionseinträge. MBR ist auf vier primäre Einträge begrenzt; über eine erweiterte Partition sind logische Partitionen möglich. Bei 512-Byte-Sektoren liegt die adressierbare Grenze typischerweise bei 2 TiB.
Die EFI-Systempartition, kurz ESP, enthält EFI-Anwendungen und Startdateien. Eine Microsoft Reserved Partition, kurz MSR, ist eine reservierte Verwaltungsfläche auf Windows-GPT-Datenträgern; sie enthält nicht den Windows-Bootloader. Einzelheiten zu Aufbau, PMBR, GPT-Headern und Partitionstypen werden in Kapitel 7.3 behandelt.
Secure Boot und Vertrauenskette
Secure Boot prüft vor der Ausführung die Signaturen beziehungsweise Hashwerte von UEFI-Treibern und Bootanwendungen anhand der hinterlegten Vertrauens- und Sperrdatenbanken. Es kann dadurch viele manipulierte oder nicht autorisierte Pre-Boot-Komponenten blockieren. Es garantiert jedoch nicht, dass ein System frei von Schadsoftware ist, und ersetzt weder Sicherheitsupdates noch Laufwerksverschlüsselung oder Schutzmechanismen des Betriebssystems.
Die wichtigsten Datenbanken sind PK für den Plattformbesitz, KEK für autorisierte Änderungen, db für erlaubte Signaturen beziehungsweise Hashwerte und dbx für gesperrte Komponenten. Auch ein korrekt signierter Bootloader kann später als verwundbar erkannt und über dbx gesperrt werden. Deshalb gehören Firmware- und Secure-Boot-Zertifikatsupdates zur Systempflege.
Linux und andere Betriebssysteme sind nicht grundsätzlich ausgeschlossen. Entscheidend ist, ob ihre Bootkette nach der eingerichteten Richtlinie vertrauenswürdig ist. Viele Distributionen verwenden einen signierten Shim-Bootloader; Plattformen können je nach Implementierung auch eigene Schlüssel verwalten.
- Secure Boot prüft Vertrauen, verschlüsselt aber keine Daten.
- TPM und Measured Boot können Messwerte der Startkette erfassen; das ist eine andere Funktion als das Blockieren nicht vertrauenswürdiger Images.
- Vor Änderungen an Secure Boot oder TPM Wiederherstellungsschlüssel einer Laufwerksverschlüsselung sichern.
Häufige Firmwareoptionen richtig einordnen
| Option | Bedeutung | Wichtiger Hinweis |
|---|---|---|
| CPU-Virtualisierung | Intel VT-x beziehungsweise AMD-V unterstützen Hypervisoren beim sicheren Ausführen virtueller CPUs. | Für Geräte-Durchreichung können zusätzlich IOMMU-Funktionen wie Intel VT-d oder AMD-Vi notwendig sein. |
| SMT / Hyper-Threading | Ein physischer Prozessorkern stellt mehrere logische Prozessoren bereit und kann Ausführungseinheiten besser auslasten. | Es entstehen keine zusätzlichen vollständigen Kerne; Nutzen und Sicherheitsbewertung hängen vom Einsatz ab. |
| Turbo / Boost | Der Prozessor erhöht den Takt innerhalb seiner Temperatur-, Strom- und Leistungsgrenzen automatisch. | Kein fester Garantietakt für alle Kerne; Verhalten hängt von Plattform, Kühlung und Last ab. |
| XMP / EXPO | Gespeicherte Speicherprofile setzen Datenrate, Timings und Spannung für kompatible Module und Plattformen. | Das Aktivieren ist Speicherübertaktung. Stabilität testen und Herstellerfreigaben beachten. |
| SATA: AHCI / RAID | Legt die Betriebsart des SATA-Controllers fest. | Eine Änderung nach der Betriebssysteminstallation kann ohne passenden Treiber zu einem nicht startenden System führen. |
| Secure Boot / TPM | Schützt beziehungsweise misst Teile der Startkette und stellt kryptografische Funktionen bereit. | Vor Zurücksetzen oder Abschalten Verschlüsselungs- und Wiederherstellungsfolgen prüfen. |
| Fast Boot | Überspringt oder verkürzt bestimmte Initialisierungs- und Prüfabläufe. | Kann den Zugang zum Setup oder das Erkennen wechselbarer Geräte erschweren. |
Protected Mode ist keine UEFI-Funktion
Protected Mode ist ein Betriebsmodus der x86-Prozessorarchitektur. Er ermöglicht unter anderem Speicherschutz, Privilegstufen und virtuelle Adressierung. Seit dem Intel 80286 existiert eine frühe Form; der 80386 erweiterte ihn wesentlich um 32-Bit-Funktionen und Paging.
Die CPU beginnt auf klassischen x86-PCs in einem definierten, real-mode-kompatiblen Startzustand. Firmware und Bootsoftware wechseln im Verlauf in geeignete Ausführungsmodi. Protected Mode verhindert daher nicht pauschal den Zugriff eines Betriebssystems auf „das BIOS“, sondern trennt Adressräume und Privilegien. Moderne 64-Bit-Betriebssysteme verwenden den Long Mode.
Redundante Firmware und sichere Updates
Bezeichnungen wie DualBIOS beschreiben herstellerspezifische Redundanz- oder Wiederherstellungsverfahren. Ein Mainboard kann beispielsweise zwei Flash-Bausteine, einen geschützten Wiederherstellungsbereich oder eine Flashback-Funktion besitzen. Die Umschaltung kann automatisch, per Schalter oder über eine definierte Recovery-Prozedur erfolgen.
Redundanz schützt nicht vor jedem Fehler. Ein falsches Image, eine ungeeignete Boardrevision oder unterbrochene Stromversorgung kann das System unbrauchbar machen. Vor dem Update sind Modell, Revision, aktuelle Version, Änderungsbeschreibung, BitLocker-/LUKS-Wiederherstellung und die Herstelleranleitung zu prüfen.
Update wegen Sicherheitslücke, Fehlerkorrektur, Stabilität oder benötigter Hardwareunterstützung durchführen - nicht wahllos.
Hersteller, Modell, Boardrevision und aktuelle Firmwareversion kontrollieren.
Recovery-Verfahren, Verschlüsselungsschlüssel, stabile Stromversorgung und wichtige Einstellungen sichern.
Nur freigegebenes Image und Herstellerverfahren einsetzen; Update nicht unterbrechen.
Defaults und notwendige Einstellungen kontrollieren, Bootfähigkeit, Geräte, Sicherheit und Stabilität testen.
PXE und Netzwerkstart
PXE steht für Preboot eXecution Environment. Ein Client erhält üblicherweise über DHCP beziehungsweise ergänzende Mechanismen Netzwerkkonfiguration und Informationen über einen Bootdienst. Anschließend lädt er Startkomponenten über ein unterstütztes Protokoll. Bei UEFI werden EFI-Netzwerk-Bootloader verwendet; klassisches PXE und moderne HTTP-Boot-Verfahren sind zu unterscheiden.
Netzwerkstart eignet sich für automatisierte Betriebssysteminstallation, Thin Clients, zustandslose Systeme, Rettungsumgebungen und zentral verwaltete Rollouts. DHCP, Bootdienst, Firmwarearchitektur und Bootdatei müssen zusammenpassen. In produktiven Netzen sind Segmentierung, Zugriffsschutz, signierte Bootkomponenten und die Absicherung der Bereitstellungsserver wichtig.
ACPI: Zusammenarbeit von Firmware und Betriebssystem
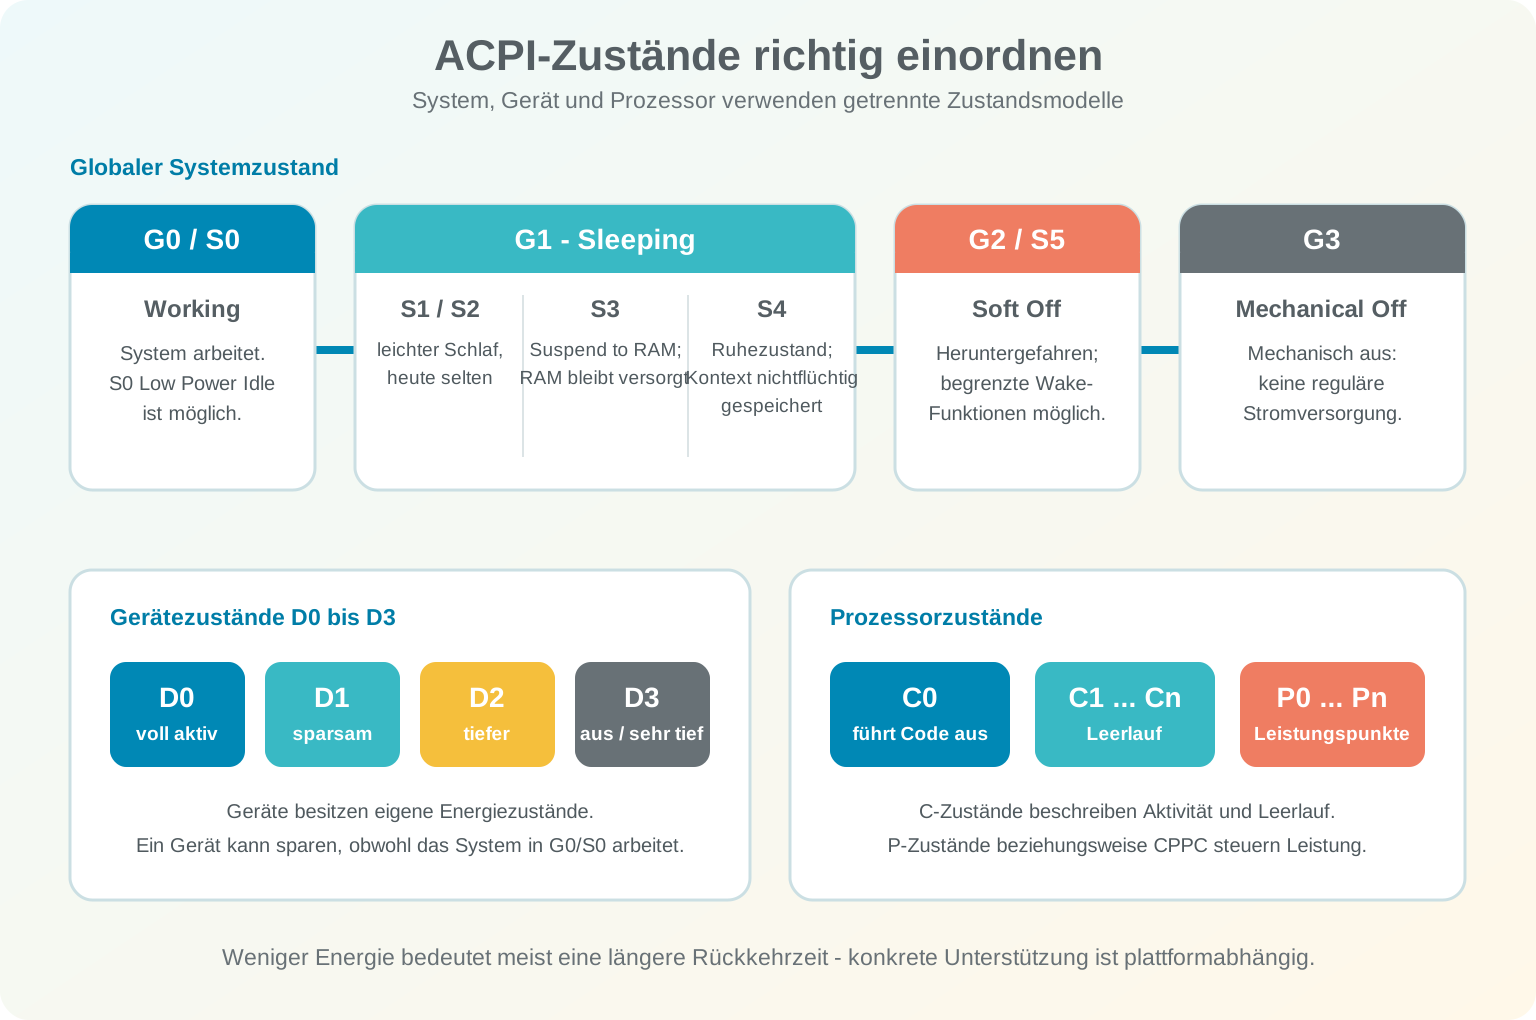
ACPI bedeutet Advanced Configuration and Power Interface. Die Firmware stellt Tabellen und definierte Methoden bereit, mit denen das Betriebssystem Plattformtopologie, Geräte, Energieversorgung, Akkus, thermische Zonen und Ereignisse wie Netzschalter oder das Schließen eines Notebookdeckels verwalten kann. Das Betriebssystem trifft dabei einen großen Teil der Energieverwaltungsentscheidungen.
Nicht jede Plattform unterstützt jeden klassischen Schlafzustand. Moderne Geräte verwenden häufig S0 Low Power Idle, auch Modern Standby genannt, statt S3. Sichtbare Bezeichnungen im Betriebssystem sind deshalb nicht immer eine direkte Eins-zu-eins-Abbildung der ACPI-Zustände.
| Ebene | Beispiele | Bedeutung |
|---|---|---|
| Globale Zustände | G0 Working, G1 Sleeping, G2 Soft Off, G3 Mechanical Off | Beschreiben den Gesamtzustand des Systems. |
| System-Schlafzustände | S1 bis S4; S5 ist Soft Off | Unterscheiden Energieverbrauch, erhaltenen Kontext und Aufwachzeit. |
| Gerätezustände | D0 bis D3 | Beschreiben den Energiezustand einzelner Geräte. |
| Prozessor-Leerlaufzustände | C0, C1 und tiefere C-Zustände | C0 arbeitet; tiefere Zustände sparen mehr Energie und benötigen länger zum Verlassen. |
| Leistungszustände | P0 bis Pn | Beschreiben Leistungs-/Frequenzpunkte; moderne Steuerung kann zusätzlich CPPC verwenden. |
Fehlerdiagnose und verantwortungsvolle Konfiguration
- Vor Änderungen aktuelle Werte fotografieren oder exportieren und immer nur eine Einstellung gleichzeitig ändern.
- Bei POST-Fehlern Herstellerhandbuch, Diagnose-LEDs, Codeanzeige und Signaltöne auswerten; Codes sind nicht herstellerübergreifend einheitlich.
- Nach einem Firmware-Reset Bootmodus, Bootreihenfolge, SATA-/RAID-Modus, Secure Boot, TPM, Lüftersteuerung und Speicherprofil kontrollieren.
- Clear CMOS nur nach Handbuch und im spannungsfreien Zustand durchführen. Es löscht Einstellungen, repariert aber keine beschädigte Firmware.
- Instabilität nach XMP/EXPO oder manueller Übertaktung zuerst mit Standardwerten gegenprüfen.
- Firmwarepasswort dokumentiert verwalten. Ein vergessenes Passwort lässt sich bei Business- und Serversystemen nicht immer durch Entfernen der Batterie löschen.
Zusammenfassung
UEFI ist heute die übliche Plattformfirmware-Schnittstelle. Sie initialisiert das System, beschreibt Hardware über Tabellen, verwaltet Bootoptionen und kann eine signaturgeprüfte Startkette unterstützen. BIOS, UEFI, Bootloader, Betriebssystem und Gerätefirmware bleiben dabei unterschiedliche Ebenen.
Für die Praxis ist besonders wichtig, unabhängige Einstellungen nicht miteinander zu vermischen: UEFI/Legacy betrifft den Startmodus, GPT/MBR die Partitionstabelle, AHCI/RAID den Storage-Controller und Secure Boot die Vertrauensprüfung. Änderungen an einer dieser Ebenen können ein installiertes System unbootbar machen und müssen vorbereitet, dokumentiert und getestet werden.
Quellen zur fachlichen Prüfung
- UEFI Forum: UEFI Specification 2.11
- UEFI Forum: UEFI Boot Manager und Bootvariablen
- UEFI Forum: ACPI Specification 6.6
- UEFI Forum: ACPI Schlaf- und Aufwachzustände
- Microsoft Learn: Secure Boot und Trusted Boot
- Microsoft Learn: Windows im UEFI- oder Legacy-BIOS-Modus starten
- Intel: Extreme Memory Profile (XMP)
- Intel: Boot Agent und PXE 2.1
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.