
13.4 Schadsoftware
Schadsoftware oder Malware ist Software, die Systeme, Anwendungen oder Daten gezielt beeinträchtigt, ausspäht, manipuliert oder unbefugt nutzbar macht. Die Bezeichnungen beschreiben unterschiedliche Verbreitungswege, Tarnungen und Schadfunktionen; eine konkrete Malware kann mehrere Kategorien gleichzeitig erfüllen.
Malware als Sammelbegriff
Malware umfasst unter anderem Viren, Würmer, Trojaner, Ransomware, Spyware, Rootkits, Backdoors, Bots und unerwünschte Kryptominer. Phishing, Pharming, Hoaxes und andere Täuschungen sind dagegen Methoden oder Inhalte, die Malware verbreiten beziehungsweise Menschen zu schädlichen Handlungen bewegen können.
„Antivirus“ ist ein historisch gewachsener Produktbegriff. Moderne Endpoint-Schutzlösungen kombinieren Signaturen, Verhaltensanalyse, Cloud-Reputation, Exploit-Schutz und häufig Endpoint Detection and Response, kurz EDR. Keine einzelne Technik erkennt jeden Angriff.
Virus, Wurm und Trojaner unterscheiden
Dateiviren verändern oder ergänzen ausführbare Dateien. Bootviren und Bootkits manipulieren startrelevante Bereiche. Makro- und Skriptviren bestehen nicht zwingend aus direkt ausführbarem Maschinencode: Sie nutzen die Makro- oder Skriptumgebung einer Anwendung.
Historische E-Mail-Würmer wie ILOVEYOU benötigten eine Benutzeraktion am Anhang und verbreiteten sich anschließend über Adressbücher. Peer-to-Peer-, IRC- und Instant-Messaging-Würmer zeigen frühere Verbreitungswege. Heute stehen zusätzlich kompromittierte Konten, Cloudfreigaben, Lieferketten und ungepatchte internetfähige Dienste im Mittelpunkt.
| Kategorie | Kennzeichen | Typische Verbreitung |
|---|---|---|
| Virus | Hängt sich an einen Wirt wie eine Datei, ein Dokument oder einen Bootbereich und wird bei dessen Ausführung aktiv. | Weitergabe infizierter Dateien, Wechselmedien, Downloads oder Dokumente |
| Wurm | Kann sich selbstständig oder weitgehend automatisiert auf weitere Systeme kopieren. | Ausgenutzte Netzwerkdienste, E-Mail, Nachrichtenplattformen, Freigaben oder Zugangsdaten |
| Trojaner | Tarnt sich als nützliche oder erwartete Software beziehungsweise wird zusammen mit ihr ausgeliefert. | Manipulierte Downloads, gefälschte Updates, Anhänge, Raubkopien oder Social Engineering |
Rootkit und Bootkit
Ein Rootkit dient vor allem dazu, privilegierten Zugriff und andere Schadkomponenten zu verbergen oder dauerhaft verfügbar zu halten. Es kann Funktionen des Betriebssystems, Treiber, Kernelstrukturen oder Firmware beeinflussen. Rootkits treten deshalb häufig als Bestandteil eines größeren Angriffs auf.
Ein Bootkit startet vor oder während des Betriebssystemstarts. Historische Varianten manipulierten den Master Boot Record; moderne Varianten können Bootloader, UEFI-Komponenten oder Firmware angreifen. Secure Boot und eine vertrauenswürdige Startkette erschweren solche Manipulationen, ersetzen aber keine Firmwareupdates und Überwachung.
Ransomware und Datenerpressung
Ransomware verschlüsselt oder sperrt Daten und Systeme, um Lösegeld zu erpressen. Moderne Angriffe beginnen häufig lange vor der sichtbaren Verschlüsselung: Angreifer beschaffen Zugang, erweitern Rechte, erkunden das Netzwerk, stehlen Daten und beeinträchtigen Backups.
Bei Double Extortion werden Daten zusätzlich entwendet und mit Veröffentlichung gedroht. Weitere Varianten setzen allein auf Datendiebstahl, Sabotage oder die Kontaktaufnahme mit Kunden und Partnern. Eine Bildschirmsperre wie bei historischen „BKA-“ oder „GEMA-Trojanern“ ist deshalb nur eine mögliche Erscheinungsform. Eine Zahlung garantiert weder Entschlüsselung noch Löschung gestohlener Daten.
Spyware, Adware und Keylogger
Überwachungssoftware für Eltern, Unternehmen oder Administration ist nicht pauschal „legale Spyware“. Rechtmäßigkeit und Zulässigkeit hängen von Zweck, Transparenz, Einwilligung, Arbeitsrecht, Datenschutz, Mitbestimmung und Verhältnismäßigkeit ab. Verdeckte Überwachung kann rechtswidrig sein.
| Begriff | Einordnung |
|---|---|
| Spyware | Sammelt ohne ausreichende Kenntnis oder Zustimmung Informationen über Benutzer, Geräte, Kommunikation oder Verhalten. |
| Adware | Blendet Werbung ein oder verändert Browser- und Suchverhalten; nicht jede werbefinanzierte Software ist automatisch Schadsoftware. |
| Keylogger | Zeichnet Tastatureingaben oder Eingabeereignisse auf, beispielsweise zum Diebstahl von Zugangsdaten. |
| Stalkerware | Überwacht Personen verdeckt über Standort, Kommunikation oder Gerätezugriff und kann erheblichen persönlichen Schaden verursachen. |
Bots, Botnets und Backdoors
Ein Bot führt automatisiert Befehle aus. Wird ein kompromittiertes Gerät durch Angreifer kontrolliert, kann es Teil eines Botnets werden. Die Steuerung erfolgt über Command-and-Control-Infrastruktur, die zentral, verteilt oder über legitime Dienste verborgen sein kann.
| Funktion | Mögliche Folgen |
|---|---|
| DDoS | Viele Geräte erzeugen gleichzeitig Verkehr gegen ein Ziel und beeinträchtigen dessen Verfügbarkeit. |
| Spam und Phishing | Kompromittierte Systeme oder Konten versenden massenhaft Nachrichten. |
| Datendiebstahl | Module sammeln Dateien, Zugangsdaten, Browserdaten oder andere Informationen. |
| Proxy und Weiterverkauf | Angreifer nutzen fremde IP-Adressen, vermieten Botnetzleistung oder verkaufen den Systemzugang. |
| Backdoor | Ein verdeckter Zugangsmechanismus umgeht den vorgesehenen Anmelde- oder Administrationsweg. |
Phishing und Pharming
Phishing versucht Menschen über gefälschte oder missbräuchlich verwendete E-Mails, Nachrichten, Webseiten, QR-Codes oder Anrufe zur Preisgabe von Daten, Freigabe einer Anmeldung oder Ausführung schädlicher Inhalte zu bewegen. Spear-Phishing richtet sich gezielt gegen ausgewählte Personen oder Organisationen.
Pharming leitet Benutzer trotz eingegebener oder erwarteter Adresse auf eine manipulierte Zielseite um, beispielsweise durch veränderte DNS-Antworten, Routerkonfigurationen oder lokale Namensauflösung. Transportverschlüsselung, Zertifikatsprüfung, sichere DNS- und Routerkonfiguration sowie phishingresistente Mehrfaktorverfahren erschweren solche Angriffe.
Kryptominer und Ressourcenmissbrauch
Ein unerwünschter Kryptominer verwendet CPU-, GPU-, Arbeitsspeicher- oder Cloudressourcen ohne Berechtigung zum Berechnen kryptografischer Aufgaben. Hinweise können dauerhaft hohe Auslastung, ungewöhnlicher Energieverbrauch, Lüfteraktivität, Kostenanstieg oder unbekannte Prozesse und Container sein.
Auch legitime Mining-Software wird zur Schadsoftware, wenn sie heimlich installiert, über kompromittierte Konten betrieben oder gegen vereinbarte Nutzungsregeln eingesetzt wird. In Cloudumgebungen können gestohlene Zugangsdaten innerhalb kurzer Zeit hohe Kosten verursachen.
Fileless Malware und Living off the Land
„Fileless“ bedeutet nicht, dass ein Angriff niemals Dateien verwendet oder nach einem Neustart keine Spuren hinterlässt. Gemeint ist meist, dass wesentliche Teile im Arbeitsspeicher laufen oder vorhandene Systemwerkzeuge, Skriptumgebungen, Registrybereiche, Verwaltungsfunktionen und legitime Cloud-Dienste missbraucht werden.
Signaturbasierte Dateiprüfung allein reicht dafür nicht. Verhaltensanalyse, Skript- und Speicherprüfung, AMSI, EDR, zentrale Protokolle sowie die Überwachung ungewöhnlicher Prozessketten und Netzwerkverbindungen können solche Angriffe sichtbar machen. Persistenz und Command-and-Control hinterlassen häufig weiterhin auswertbare Artefakte.
Hoax, Scareware und Rogueware
Ein Hoax ist normalerweise kein ausführbares Schadprogramm, kann aber reale Schäden verursachen, wenn Menschen Anweisungen befolgen, Dateien löschen, Zugangsdaten preisgeben oder Warnmeldungen massenhaft verbreiten.
| Begriff | Wirkungsweise | Richtige Reaktion |
|---|---|---|
| Hoax | Falschmeldung, die häufig zum Weiterleiten, Warnen oder zu schädlichen Handlungen auffordert. | Nicht weiterleiten; Quelle, Datum und Behauptung über vertrauenswürdige Stellen prüfen. |
| Scareware | Erzeugt mit alarmierenden Meldungen Angst und drängt zu Download, Anruf oder Zahlung. | Fenster nicht bedienen; Anwendung oder Browser kontrolliert schließen und System prüfen. |
| Rogueware | Gibt sich als Schutz- oder Reparaturprogramm aus und verlangt Geld oder installiert weitere Schadsoftware. | Keine Zahlung oder Installation; nur freigegebene Werkzeuge und vertrauenswürdige Bezugsquellen verwenden. |
Angriffskette und Schutzpunkte
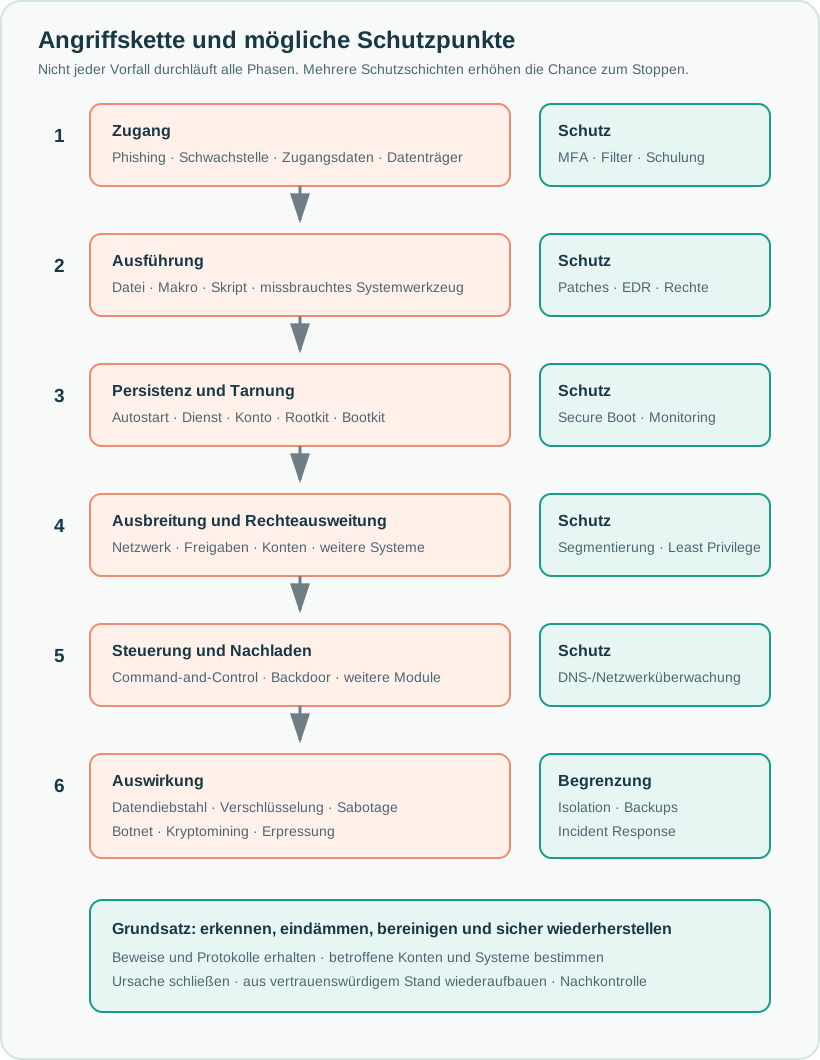
Technische und organisatorische Schutzmaßnahmen
- Betriebssysteme, Anwendungen, Browser, Firmware und öffentlich erreichbare Dienste zeitnah aktualisieren.
- Phishingresistente Mehrfaktor-Authentisierung einsetzen und administrative Konten von normalen Benutzerkonten trennen.
- Nur notwendige Rechte vergeben; Makros, Skripte, Anwendungssteuerung und lokale Administratorrechte nach Bedarf begrenzen.
- E-Mail-, Web-, DNS- und Dateifilter mit Endpoint-Schutz und EDR kombinieren.
- Netze segmentieren, unnötige Dienste abschalten und Verwaltungszugänge besonders schützen.
- Zentrale, manipulationsgeschützte Protokolle und Warnungen für Konten, Endpunkte, Netzwerk und Cloud einrichten.
- Backups getrennt, unveränderlich oder offline aufbewahren und die Wiederherstellung regelmäßig testen.
- Beschäftigte darin schulen, verdächtige Vorgänge früh und ohne Angst vor Schuldzuweisung zu melden.
Verdacht auf Malware: richtig reagieren
Bei Ransomware sollten betroffene Systeme zuerst isoliert werden. Ein sofortiges Ausschalten ist nur dann die beste Notmaßnahme, wenn eine Trennung vom Netzwerk nicht möglich ist und weiterer Schaden droht; andernfalls können wichtige flüchtige Spuren verloren gehen. Wiederherstellung beginnt erst, wenn Zugangsweg und Persistenz ausreichend verstanden und beseitigt sind.
Vorgesehenen Meldeweg und Incident-Response-Plan nutzen; nicht unkoordiniert experimentieren.
Betroffene Systeme kontrolliert vom Netzwerk isolieren und kritische Dienste priorisieren.
Protokolle, Speicherinhalte, Systemabbilder und flüchtige Informationen nach Zuständigkeit sichern. Ausschalten kann Beweise vernichten.
Betroffene Geräte, Konten, Daten, Zugangsweg, Persistenz und mögliche Seitwärtsbewegung untersuchen.
Schwachstellen schließen, kompromittierte Konten sperren, Persistenz entfernen und erforderliche Schlüssel oder Kennwörter erneuern.
Systeme bevorzugt aus vertrauenswürdigen Abbildern neu aufbauen und geprüfte Daten auf einem sauberen Netz zurückspielen.
Überwachung fortsetzen, Meldepflichten prüfen, Erkenntnisse dokumentieren und Schutzmaßnahmen verbessern.
Zusammenfassung
Malwarekategorien überschneiden sich: Ein Trojaner kann eine Backdoor installieren, ein Rootkit kann sie verbergen und das kompromittierte System kann anschließend als Bot, Kryptominer oder Ausgangspunkt für Ransomware dienen. Phishing, Pharming und Täuschungsmeldungen unterstützen Angriffe, sind aber nicht automatisch selbst Malware.
Wirksamer Schutz entsteht aus mehreren Ebenen: sichere Konfiguration, Updates, Identitätsschutz, minimale Rechte, Filter, EDR, Segmentierung, Protokollierung, getrennte Backups und eine geübte Vorfallsreaktion. Entscheidend ist nicht nur das Verhindern, sondern auch das frühe Erkennen, Begrenzen und sichere Wiederherstellen.
Quellen zur fachlichen Prüfung
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.