
13.3 Virtualisierung
Virtualisierung trennt die logische Nutzung einer Ressource von ihrer physischen Ausführung. Je nach Ebene werden Datenträgerbereiche, Netze, vollständige Computersysteme oder einzelne Anwendungsumgebungen logisch voneinander getrennt und kontrolliert bereitgestellt.
Virtualisierung ist ein Sammelbegriff
Der Begriff bezeichnet verschiedene Techniken mit einer gemeinsamen Grundidee: Eine physische Ressource wird abstrahiert, aufgeteilt, zusammengefasst oder in einer standardisierten Form bereitgestellt. Die technischen Eigenschaften unterscheiden sich jedoch stark. Eine Partition ist keine virtuelle Maschine, ein VLAN kein Hypervisor und ein Container kein vollständiges Gastbetriebssystem.
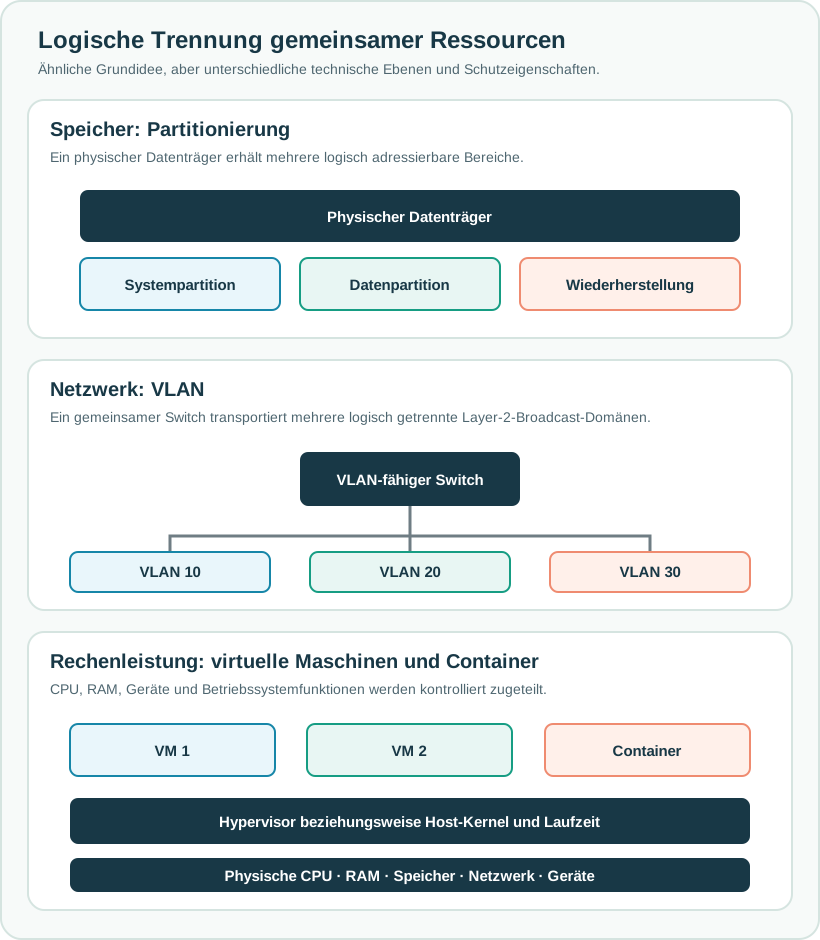
Partitionierung als logische Speicheraufteilung
Eine Partition beschreibt einen zusammenhängend adressierbaren Bereich eines Datenträgers. Betriebssysteme können darin ein Dateisystem, Auslagerungsraum, Startdaten oder Wiederherstellungsdaten ablegen. Partitionierung strukturiert Speicher, erzeugt aber keine Fehler- oder Sicherheitsisolation wie eine eigenständige virtuelle Maschine.
Die Begriffe primär, erweitert und logisch gehören zum MBR-Partitionsschema. MBR stellt vier Einträge in seiner primären Partitionstabelle bereit. Einer davon kann auf eine erweiterte Partition verweisen, in der weitere logische Laufwerke beschrieben werden. GPT verwendet dieses Konstrukt nicht und ist auf heutigen UEFI-Systemen der übliche Ansatz.
| Aspekt | Heutige Einordnung |
|---|---|
| Windows | Volumes können Laufwerksbuchstaben oder NTFS-Verzeichnissen als Bereitstellungspunkte zugeordnet werden. Nicht jede Partition benötigt einen Buchstaben. |
| Linux | Gerätenamen hängen von Gerätetyp und Treiber ab, etwa /dev/sda1 oder /dev/nvme0n1p1. Partitionen werden an Verzeichnissen eingehängt. |
| Bootfähigkeit | Nicht die Bezeichnung „primär“ allein entscheidet. Firmwaremodus, Partitionsschema, EFI-Systempartition beziehungsweise Bootcode und Bootkonfiguration müssen zusammenpassen. |
| Gründe | Betriebssystemstart, Wiederherstellung, getrennte Dateisysteme, Verschlüsselungsgrenzen, Dual Boot und vereinfachte Verwaltung. |
Dateisysteme, Cluster und Partitionsgrößen
Ein Dateisystem ordnet Dateien, Verzeichnisse, Metadaten und freie Bereiche innerhalb eines Volumes. Die Zuordnungseinheit wird häufig Cluster oder Allocation Unit genannt. Eine Datei belegt mindestens eine solche Einheit; bei vielen kleinen Dateien kann dadurch ungenutzter Platz innerhalb der jeweils letzten Einheit entstehen.
FAT16 und FAT32 besitzen historische Größen- und Funktionsgrenzen. Die konkrete Maximalgröße hängt von Sektor- und Clustergröße sowie Implementierung ab. Windows-Werkzeuge formatieren FAT32-Volumes standardmäßig nur bis 32 GB, obwohl das Format größere Volumes beschreiben kann. NTFS, ReFS, ext4, XFS und Btrfs sind Beispiele modernerer Dateisysteme für andere Einsatzbereiche. Partitionierung bleibt daher sinnvoll, aber nicht mehr primär als Umgehung alter FAT- oder Controllergrenzen.
VLAN: logische Netze auf gemeinsamer Infrastruktur
Ein VLAN bildet eine eigene Layer-2-Broadcast-Domäne. Endgeräte in unterschiedlichen VLANs können dieselben physischen Switches und Leitungen verwenden, sind auf der Sicherungsschicht aber logisch getrennt. Kommunikation zwischen VLANs benötigt eine Routingfunktion, beispielsweise einen Router oder Layer-3-Switch.
IEEE 802.1Q ergänzt bei getaggten Ethernet-Frames ein vier Byte großes Tag. Darin kennzeichnet die zwölf Bit große VLAN-ID das VLAN. Drei PCP-Bits können eine Verkehrsklasse beziehungsweise Priorität markieren; das ist nicht das IP-ToS-Feld. Ein Drop-Eligible-Bit kann die Verwerfungspräferenz signalisieren. Priorisierung kennzeichnet Verkehr, garantiert allein aber weder Bandbreite noch feste Verzögerung.
| 802.1Q-Feld | Breite | Bedeutung |
|---|---|---|
| TPID | 16 Bit | Kennzeichnet das nachfolgende VLAN-Tag, häufig mit dem Wert 0x8100. |
| PCP | 3 Bit | Ordnet Frames einer von acht Prioritätsklassen zu. |
| DEI | 1 Bit | Kann eine erhöhte Verwerfungswahrscheinlichkeit bei Überlastung markieren. |
| VLAN-ID | 12 Bit | Kennzeichnet die logische Broadcast-Domäne; nicht alle Werte sind für normale VLANs nutzbar. |
Beispiel: mehrere VLANs auf mehreren Switches
Endgeräte desselben VLANs können an unterschiedlichen Switches angeschlossen sein, wenn die Verbindung zwischen den Switches die benötigten VLANs transportiert. Access-Ports ordnen Endgeräte typischerweise einem VLAN zu; getaggte Verbindungen können mehrere VLANs führen.
IP-Subnetze werden in der Praxis meist eindeutig VLANs zugeordnet. Switches leiten Frames innerhalb eines VLANs weiter. Soll ein Paket ein anderes IP-Subnetz beziehungsweise VLAN erreichen, übernimmt ein Router oder eine Layer-3-Funktion das Inter-VLAN-Routing. VLANs und Subnetze sind dennoch unterschiedliche Konzepte der Schichten 2 und 3.
Virtuelle Maschinen
Eine virtuelle Maschine stellt einem Gastbetriebssystem virtuelle Prozessoren, Arbeitsspeicher, Firmware, Datenträger, Netzwerkkarten und weitere Geräte bereit. Der Hypervisor ordnet diese virtuellen Ressourcen physischen Ressourcen zu und kontrolliert privilegierte Zugriffe.
Geräte können vollständig emuliert, paravirtualisiert oder direkt durchgereicht werden. Moderne paravirtualisierte Treiber und GPU-Virtualisierung beziehungsweise Passthrough ermöglichen deutlich mehr Leistung als frühere rein emulierte Geräte. Die Aussage, 3D- oder Videobearbeitung sei in VMs grundsätzlich zu langsam, ist deshalb nicht mehr allgemeingültig.
Container und virtuelle Maschinen im Vergleich
Container-Images sind schichtweise aufgebaute, unveränderliche Vorlagen; ein laufender Container erhält zusätzlich einen beschreibbaren Zustand. Konfigurationen, Volumes und Secrets werden getrennt verwaltet. Container sind keine automatisch sichere Sandbox: Kernel, Laufzeit, Rechte, Images, Netzwerke und eingebundene Hostpfade müssen geschützt werden.
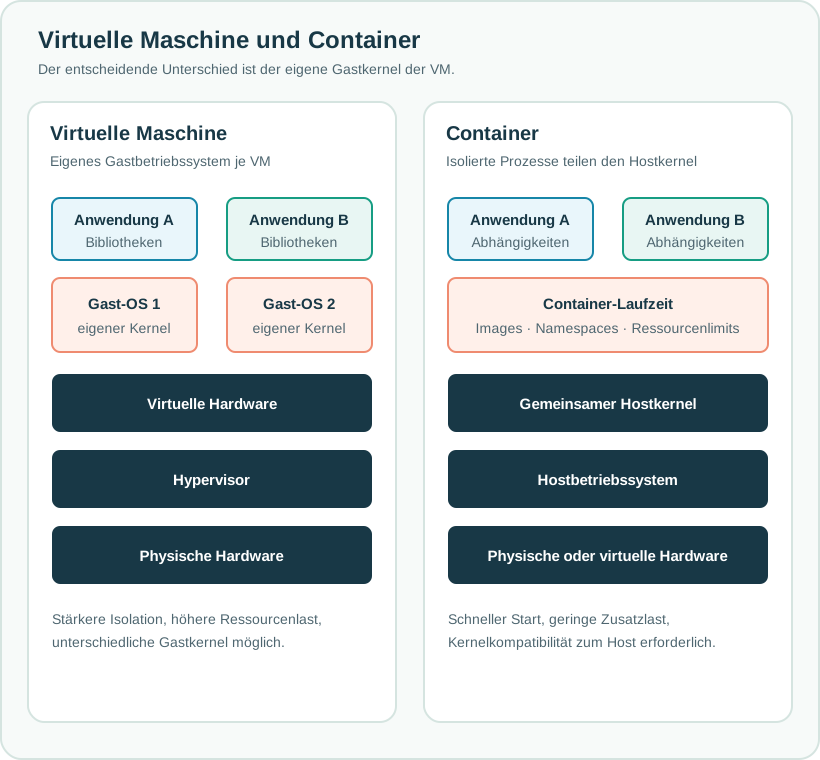
| Merkmal | Virtuelle Maschine | Container |
|---|---|---|
| Betriebssystemkern | Eigener Gastkernel je VM | Gemeinsamer Kernel der Containerplattform |
| Start und Ressourcenbedarf | Meist höher, da ein vollständiges Gastbetriebssystem startet | Meist geringer und schneller, weil isolierte Prozesse gestartet werden |
| Isolation | Hypervisorgrenze zwischen Gast und Host | Prozess-, Namespace-, Rechte- und Ressourcengrenzen innerhalb eines Kernels |
| Betriebssystemwahl | Gastkernel kann sich vom Host unterscheiden, sofern Plattform und Hypervisor ihn unterstützen | Container benötigt einen zum gemeinsamen Kernel passenden Benutzerraum |
| Typischer Einsatz | Altsysteme, unterschiedliche Betriebssysteme, starke Mandantentrennung, vollständige Server | Anwendungsbereitstellung, Microservices, CI/CD, skalierbare kurzlebige Workloads |
Hypervisor und Virtual Machine Monitor
Hypervisor und Virtual Machine Monitor, kurz VMM, werden häufig synonym verwendet. Der Hypervisor erstellt und verwaltet VMs, plant virtuelle CPUs ein, ordnet Speicher zu, virtualisiert Interrupts und Geräte und hält die Zustände der Gäste voneinander getrennt.
Isolation verringert die gegenseitige Beeinflussung, garantiert aber keine Ausfallsicherheit. Ein Hostausfall, gemeinsamer Storagefehler, Konfigurationsfehler oder eine Schwachstelle im Hypervisor kann mehrere VMs betreffen. Hochverfügbarkeit erfordert zusätzliche Hosts, redundante Infrastruktur, Überwachung, Neustartmechanismen und getestete Wiederherstellung.
Typ-1- und Typ-2-Hypervisor
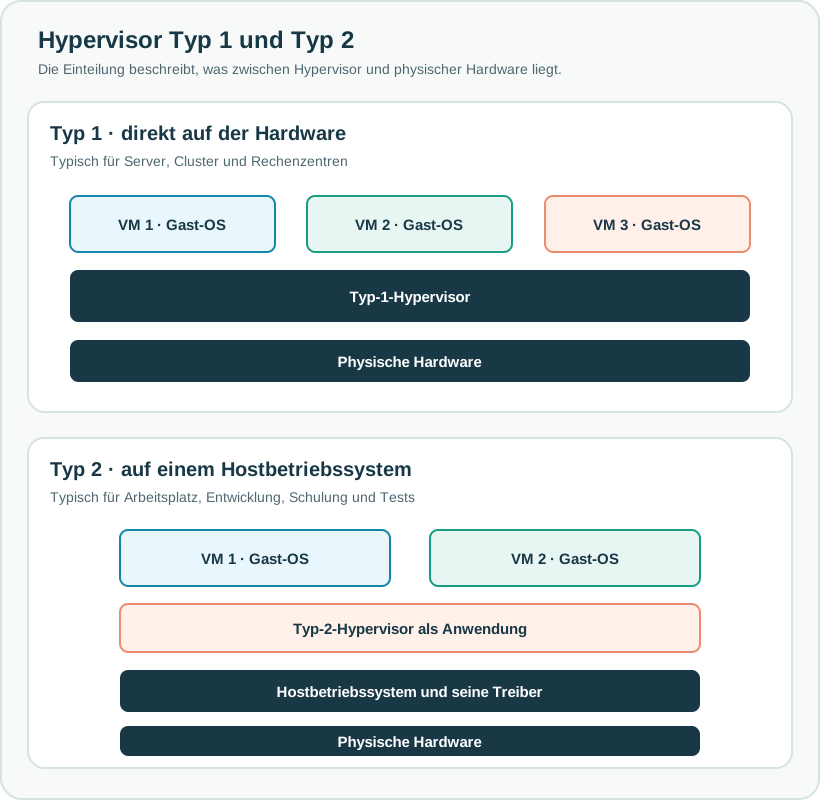
| Klasse | Typische Produkte und Einordnung |
|---|---|
| Typ 1 | Microsoft Hyper-V, VMware ESXi, Xen/Citrix Hypervisor und IBM PowerVM. KVM macht den Linux-Kernel zur Virtualisierungsbasis; Plattformen wie Proxmox VE kombinieren KVM mit Verwaltung und weiteren Diensten. |
| Typ 2 | Oracle VirtualBox, VMware Workstation, Parallels Desktop und ähnliche Arbeitsplatzlösungen laufen auf einem vorhandenen Hostbetriebssystem. |
| Emulation und Beschleunigung | QEMU kann Hardware emulieren und wird unter Linux häufig mit KVM zur hardwarebeschleunigten Ausführung kombiniert. Es ist deshalb nicht pauschal nur einer Produktklasse zuzuordnen. |
Hardwareunterstützung
Intel VT-x beziehungsweise VMX und AMD-V beziehungsweise SVM stellen Prozessorbetriebsarten für die kontrollierte Ausführung von Gästen bereit. Der Hypervisor kann dadurch sensible Ereignisse gezielt behandeln, ohne Gastcode grundsätzlich vor jeder Ausführung umzuschreiben.
Second Level Address Translation übersetzt Gastadressen effizient über eine zweite Tabellenebene. Intel nennt seine Umsetzung Extended Page Tables, AMD verwendet Nested Page Tables. Moderne Hypervisoren setzen diese Funktionen für zahlreiche Szenarien voraus. 64 Bit und mehrere Kerne sind nützlich, bilden aber nicht selbst die Virtualisierungsfunktion.
| Funktion | Intel | AMD | Zweck |
|---|---|---|---|
| CPU-Virtualisierung | VT-x / VMX | AMD-V / SVM | Kontrollierte Ausführung privilegierter Gastoperationen |
| Zweite Adressübersetzung | EPT | NPT | Effiziente Übersetzung von Gastadressen in Hostspeicher |
| I/O-Virtualisierung | VT-d | AMD-Vi / IOMMU | DMA-Remapping, Geräteisolation und Grundlage für Passthrough |
Virtuelle Geräte und Passthrough
Virtuelle Standardgeräte bieten hohe Kompatibilität, verursachen aber je nach Implementierung Zusatzaufwand. Paravirtualisierte Geräte teilen dem Gast mit, dass er virtualisiert läuft, und verwenden dafür optimierte Schnittstellen. Beispiele sind Virtio-Geräte in KVM/QEMU-Umgebungen.
Beim PCIe-Passthrough wird ein physisches Gerät einer VM direkt zugeordnet. Eine IOMMU begrenzt dabei Speicherzugriffe des Geräts. Für teilbare Geräte existieren hersteller- und gerätespezifische Verfahren. Passthrough kann Leistung und Funktionsumfang verbessern, schränkt aber häufig Migration, Snapshots oder die gemeinsame Nutzung ein.
Warum virtualisieren?
| Ziel | Nutzen und notwendige Einschränkung |
|---|---|
| Konsolidierung | Mehrere Systeme teilen Hardware; Überbelegung muss überwacht werden, damit CPU, RAM, Storage und Netzwerk nicht zum Engpass werden. |
| Isolation | Unverträgliche oder unterschiedlich vertrauenswürdige Anwendungen werden getrennt; die Trennung ersetzt kein Patch- und Rechtekonzept. |
| Entwicklung und Test | Reproduzierbare Umgebungen, Snapshots und mehrere Betriebssysteme erleichtern Tests. Snapshots sind kein vollständiges Backup. |
| Altsysteme | Ältere Anwendungen können in einer kontrollierten Gastumgebung weiterlaufen; fehlender Herstellersupport und Sicherheitsrisiken bleiben bestehen. |
| Bereitstellung | Vorlagen und Automatisierung beschleunigen neue Systeme und ermöglichen einheitliche Konfigurationen. |
| Energie und Fläche | Konsolidierung kann Hardware, Strom und Platz sparen; zusätzliche Redundanz und Storage beeinflussen die Gesamtbilanz. |
Virtualisierung in Server- und Desktopumgebungen
Auf Servern gehören virtuelle Maschinen heute zum Standard. Sie bilden Cluster, private Clouds und viele Hostingangebote. Am Arbeitsplatz unterstützen sie Schulung, Softwaretests, isolierte Laborumgebungen, Betriebssystementwicklung und den kontrollierten Weiterbetrieb einzelner Altanwendungen.
Eine VM schützt den Host nicht automatisch vor jeder Schadsoftware. Gemeinsame Zwischenablage, Ordnerfreigaben, Netzwerke, USB-Durchreichung, Managementschnittstellen und Hypervisorschwachstellen verbinden Gast und Umgebung. Für riskante Tests sind minimale Freigaben, getrennte Netze, aktuelle Software und ein definierter Rücksetzweg erforderlich.
Betrieb im größeren Maßstab
Live-Migration kann eine laufende VM zwischen geeigneten Hosts verschieben und erleichtert Wartung und Lastverteilung. Sie ersetzt weder Hochverfügbarkeitsplanung noch Backup. Bei vielen VMs oder Containern werden Inventar, Identitäten, Netzsegmentierung, Protokollierung, Kostenkontrolle und Lebenszyklusmanagement zu zentralen Aufgaben.
CPU, RAM, Storage-IOPS, Kapazität, Netzwerk und Reserven passend zur Last dimensionieren.
Images, Baselines und automatisierte Bereitstellung versionieren und regelmäßig aktualisieren.
Auslastung, Latenz, Fehler, Kapazität, Zeitabweichung und Zustand der Gäste und Hosts beobachten.
Hypervisor, Firmware, Management, Gastbetriebssysteme, Container-Images und Anwendungen kontrolliert aktualisieren.
Cluster, Live-Migration, redundante Netze und Storage sowie automatische Neustarts nach Anforderungen einsetzen.
Applikationskonsistente Backups, getrennte Kopien und regelmäßige Wiederherstellungstests vorsehen.
Zusammenfassung
Partitionen, VLANs, virtuelle Maschinen und Container abstrahieren Ressourcen auf unterschiedlichen Ebenen. MBR-Begriffe und 802.1Q-Tagging bleiben wichtig, müssen aber korrekt von moderner GPT-Partitionierung, IP-Routing und Prozessorvirtualisierung abgegrenzt werden.
VMs besitzen eigene Gastkernel und werden durch einen Hypervisor verwaltet. Container teilen einen Kernel und starten meist schneller. Hardwareunterstützung, optimierte Treiber und IOMMUs ermöglichen heute leistungsfähige und flexible Systeme; Verfügbarkeit, Sicherheit, Backup und Betrieb entstehen trotzdem erst durch die gesamte Architektur.
Quellen zur fachlichen Prüfung
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.