
5.3 Paketvermittlungsverfahren
Paketvermittelte Netze zerlegen Datenströme in handhabbare Übertragungseinheiten, die sich Übertragungswege und Netzwerkkomponenten mit vielen anderen Kommunikationsbeziehungen teilen. Entscheidend ist die Unterscheidung zwischen verbindungsloser Datagrammvermittlung, virtuellen Verbindungen und einer Transportverbindung zwischen Anwendungen. Diese Begriffe beschreiben unterschiedliche Ebenen und dürfen nicht gleichgesetzt werden.
Warum Daten in Paketen übertragen werden
Bei der Paketvermittlung wird eine Übertragungsressource nicht dauerhaft exklusiv für genau eine Kommunikation reserviert. Viele Teilnehmer können einen Link zeitlich nacheinander nutzen. Netzwerkkomponenten empfangen Übertragungseinheiten, prüfen die für ihre Aufgabe relevanten Steuerinformationen und leiten sie über einen geeigneten Ausgang weiter. Dieses Prinzip wird Store-and-Forward genannt.
Die Aufteilung ermöglicht eine flexible gemeinsame Nutzung vorhandener Kapazität. Gleichzeitig können Warteschlangen entstehen. Ist ein Ausgang ausgelastet, werden Pakete zwischengespeichert, verzögert oder bei gefülltem Puffer verworfen. Paketvermittlung garantiert daher nicht automatisch eine konstante Laufzeit oder Datenrate.
| Eigenschaft | Auswirkung |
|---|---|
| gemeinsam genutzte Links | Kapazität kann dynamisch zwischen vielen Kommunikationsbeziehungen verteilt werden |
| Store-and-Forward | jede beteiligte Komponente benötigt Zeit zum Empfangen, Prüfen und Weiterleiten |
| Warteschlangen | Auslastung führt zu zusätzlicher und schwankender Verzögerung |
| begrenzte Puffer | bei Überlast können Pakete verworfen werden |
| Header je Übertragungseinheit | Adressierung und Steuerung erzeugen Protokoll-Overhead |
Datagrammvermittlung und virtuelle Verbindungen
Bei einem verbindungslosen Datagrammdienst wird vor dem Senden kein Pfad im Netz eingerichtet. Jedes IP-Paket trägt die für die Weiterleitung benötigte Zieladresse. Router behandeln Pakete grundsätzlich einzeln. Änderungen am Routing oder eine Lastverteilung können dazu führen, dass Pakete derselben Kommunikation unterschiedliche Wege nehmen. Daraus folgt keine Garantie für Zustellung, Reihenfolge oder konstante Laufzeit.
Bei einer virtuellen Verbindung beziehungsweise einem verbindungsorientierten Paketdienst wird zunächst ein logischer Pfad oder Zustand im Netz eingerichtet. Nachfolgende Übertragungseinheiten können eine kürzere Kennung statt einer vollständigen Endadresse für jede interne Weiterleitungsentscheidung verwenden. ATM verwendete dafür unter anderem VPI und VCI. MPLS verwendet Labels und bildet Label-Switched Paths. Die physische Leitung bleibt dennoch mit anderem Verkehr geteilt.
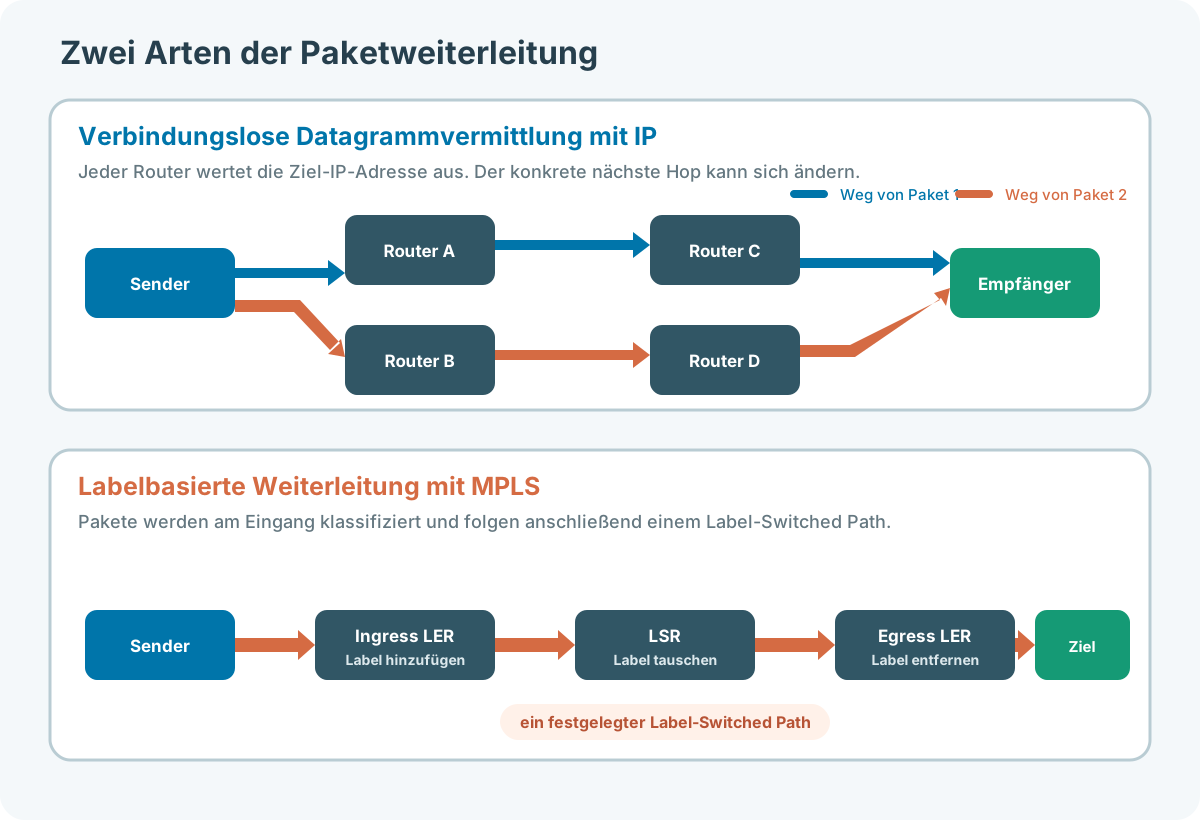
| Merkmal | Verbindungslose Datagrammvermittlung | Virtuelle Verbindung / Labelpfad |
|---|---|---|
| Vorbereitung im Netz | kein Verbindungsaufbau für den Datenpfad | logischer Pfad oder Weiterleitungszustand wird eingerichtet |
| Weiterleitungsinformation | beispielsweise vollständige Ziel-IP-Adresse | kurze Verbindungskennung oder Label |
| Pfad | kann sich zwischen Paketen ändern | folgt innerhalb des Gültigkeitsbereichs dem eingerichteten Pfad |
| Reihenfolge | nicht durch den Datagrammdienst garantiert | gemeinsamer Pfad begünstigt Reihenfolge, ist aber keine allgemeine Ende-zu-Ende-Garantie |
| Beispiele | IPv4 und IPv6 | ATM sowie MPLS-Label-Switched Paths |
Netzwerkverbindung und Transportverbindung trennen
TCP ist verbindungsorientiert, aber kein Paketvermittlungsverfahren innerhalb von Routern. Eine TCP-Verbindung besteht als Zustand zwischen zwei Transportendpunkten. Die TCP-Segmente werden weiterhin in verbindungslosen IP-Paketen transportiert. Router im Internet müssen den TCP-Zustand für die normale IP-Weiterleitung nicht kennen.
UDP stellt keinen Verbindungszustand bereit. Seine Datagramme werden ebenfalls in IP-Paketen transportiert. Ethernet ist auf einem einzelnen Link ein Frame-basiertes Sicherungsprotokoll und nicht mit einer IP-Ende-zu-Ende-Verbindung gleichzusetzen. Die Begriffe „verbindungslos“ und „verbindungsorientiert“ müssen deshalb immer zusammen mit der betrachteten Schicht und dem konkreten Protokoll genannt werden.
| Ebene | Beispiel | Was „Verbindung“ hier bedeutet |
|---|---|---|
| Transport zwischen Anwendungen | TCP | Endpunkte bauen einen gemeinsamen Transportzustand mit Sequenzierung und Bestätigung auf. |
| Internet-/Vermittlungsschicht | IPv4, IPv6 | Pakete werden ohne vorher eingerichtete IP-Verbindung weitergeleitet. |
| Weiterleitung in einer Providerdomäne | MPLS | Labels ordnen Pakete einem Label-Switched Path zu. |
| historische zellbasierte Vermittlung | ATM | Zellen werden anhand von VPI/VCI einer virtuellen Verbindung zugeordnet. |
| lokaler Link | Ethernet | Frames werden innerhalb eines Layer-2-Netzes anhand von MAC-Adressen vermittelt. |
Was ein Router mit einem IP-Paket macht
Ein Router empfängt einen Link-Layer-Frame und entnimmt daraus das IP-Paket. Er prüft die IP-Zieladresse, sucht eine passende Route nach dem Longest-Prefix-Match-Prinzip, reduziert bei IPv4 die TTL beziehungsweise bei IPv6 den Hop Limit und kapselt das Paket für den nächsten Link in einen neuen Frame. Der Router stellt dabei keine Zuverlässigkeit für TCP oder UDP her.
Existieren mehrere gleichwertige Pfade, kann ein Router Verkehr verteilen. In der Praxis wird dafür häufig ein Hash über Felder einer Kommunikation verwendet, damit zusammengehörige Pakete möglichst denselben Pfad nehmen. Eine Garantie des verbindungslosen IP-Dienstes ist dies trotzdem nicht.
| Schritt | Typische Aktion |
|---|---|
| 1. Empfangen | Frame prüfen und IP-Paket entnehmen |
| 2. Ziel auswerten | passendsten Routingeintrag für die Ziel-IP-Adresse bestimmen |
| 3. Weiterleitbarkeit prüfen | Hop Limit beziehungsweise TTL und weitere Richtlinien auswerten |
| 4. Nächsten Hop bestimmen | Ausgangsschnittstelle und gegebenenfalls Nachbaradresse auswählen |
| 5. Neu kapseln | neuen Link-Layer-Frame für die nächste Teilstrecke erzeugen |
ATM und MPLS heute einordnen
ATM überträgt Zellen mit fester Länge und war in Telekommunikations- und Zugangsnetzen bedeutend. In aktuellen Ethernet- und IP-Umgebungen spielt es für neue Installationen meist keine zentrale Rolle, bleibt aber zum Verständnis älterer Infrastrukturen und des Konzepts virtueller Verbindungen relevant.
MPLS wird weiterhin in Provider- und Unternehmens-WANs eingesetzt. Ein Eingangsrouter ordnet ein Paket einer Forwarding Equivalence Class zu und fügt ein Label hinzu. Label Switch Router leiten anhand des Labels weiter und können es austauschen; am Ausgang wird das Label entfernt. MPLS selbst verschlüsselt die Nutzdaten nicht und ist nicht automatisch ein VPN-Sicherheitsmechanismus.
- LER: Label Edge Router am Rand einer MPLS-Domäne
- LSR: Label Switch Router innerhalb der MPLS-Domäne
- LSP: Label-Switched Path, dem gelabelte Pakete folgen
- FEC: Gruppe von Paketen, die gleich behandelt und über denselben LSP weitergeleitet werden können
Paketvermittlung bei der Fehlersuche
| Beobachtung | Mögliche Erklärung | Geeignetes Werkzeug |
|---|---|---|
| Laufzeit schwankt stark | wechselnde Warteschlangen oder Auslastung | Ping-Reihen, Interfaceauslastung und Telemetrie vergleichen |
| Pakete erreichen das Ziel nicht | fehlende Route, Filter, Schleife oder erschöpfter Hop-Zähler | Routingtabelle, Traceroute und Paketmitschnitt prüfen |
| Reihenfolge stimmt nicht | parallele Pfade oder unterschiedliche Verzögerungen | Mitschnitt an mehreren Punkten und ECMP-Konfiguration untersuchen |
| TCP wiederholt Daten | IP-Paket oder Bestätigung ging verloren | TCP-Analyse mit dem zugrunde liegenden Pfad und Interfacezählern verbinden |
| MPLS-Ziel nicht erreichbar | Labelverteilung oder LSP gestört | Provider-/Routerdiagnose für Labels und LSP verwenden |
Quellen zur fachlichen Prüfung
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.