
10.2 Datensicherung und Sicherungsmethoden
Datensicherung überführt ausgewählte Daten und Systemzustände in getrennte Wiederherstellungspunkte. Vollständige, inkrementelle und differenzielle Sicherungen unterscheiden sich darin, welche Änderungen sie aufnehmen und welche Sicherungssätze für einen Restore benötigt werden. Entscheidend ist nicht nur eine kurze Sicherungszeit, sondern eine zuverlässig beherrschte Wiederherstellungskette.
Ursachen für Datenverlust
Die prozentuale Verteilung von Datenverlustursachen aus alten Schulungsunterlagen ist heute nicht mehr belastbar. Geräte, Cloudnutzung, Bedrohungen und Erhebungsmethoden haben sich grundlegend verändert. Für ein Sicherungskonzept ist ohnehin wichtiger, alle relevanten Schadensklassen zu berücksichtigen, statt eine einzelne historische Statistik zu übernehmen.
| Ursache | Beispiele | Was ein Backup leisten kann |
|---|---|---|
| Bedienungs- und Administrationsfehler | versehentliches Löschen, Überschreiben, falsches Skript oder fehlerhafte Berechtigung | Früheren Datenstand bereitstellen, wenn ausreichend Versionen vorhanden sind. |
| Hardware- und Medienfehler | defektes Laufwerk, Controllerfehler, beschädigtes Dateisystem oder Head-Crash | Daten auf unabhängiger Hardware wiederherstellen. |
| Software- und Anwendungsfehler | fehlerhaftes Update, beschädigte Datenbank oder Synchronisationsfehler | Konsistenten Zustand vor der fehlerhaften Änderung zurückholen. |
| Schadsoftware und Sabotage | Ransomware, kompromittierte Konten, absichtliche Löschung | Nur ausreichend getrennte, geschützte und saubere Sicherungen helfen. |
| Physische Ereignisse | Brand, Wasser, Diebstahl, Überspannung oder Standortausfall | Kopie in einer anderen Fehlerdomäne beziehungsweise an einem anderen Ort nutzen. |
| Verlust von Cloud- oder SaaS-Daten | Fehlkonfiguration, Benutzerlöschung, Kontoübernahme oder abgelaufene Aufbewahrung | Export oder unabhängige Sicherung nach Verantwortungsmodell wiederherstellen. |
Backup, Archiv, Image, Snapshot und Replikation
| Begriff | Zweck | Wichtige Abgrenzung |
|---|---|---|
| Backup | Zeitlich getrennte Sicherung für eine spätere Wiederherstellung | Benötigt Aufbewahrung, Schutz, Kontrolle und getesteten Restore. |
| Archivierung | Langfristige, regelgebundene Aufbewahrung von Informationen | Dient Nachweis und Wiederauffindbarkeit; ist nicht automatisch ein kurzfristiges Betriebsbackup. |
| Image-Sicherung | Sichert ein vollständiges System, Volume oder virtuelle Maschine einschließlich Struktur und Startinformationen. | Moderne Images sind nicht zwingend sektorweise 1:1-Klone und können leere Blöcke auslassen. |
| Snapshot | Hält einen Datenstand innerhalb eines Storage-, Dateisystem- oder Virtualisierungssystems fest. | Kann von derselben Plattform und demselben Administratorzugang abhängen; nicht automatisch eine unabhängige Kopie. |
| Replikation | Überträgt Daten laufend oder zeitversetzt auf ein anderes System. | Kann Löschung, Verschlüsselung und logische Fehler ebenfalls replizieren. |
| Synchronisation | Gleicht aktuelle Dateien oder Datenstände zwischen Zielen ab. | Ohne Versionierung entsteht häufig kein älterer Wiederherstellungspunkt. |
Was heute gesichert werden muss
Eigene Dokumente, Bilder und Datenbanken bleiben wichtig. Für eine zuverlässige Wiederherstellung reichen Nutzdateien allein jedoch häufig nicht aus. Moderne Systeme bestehen aus Konfigurationen, Identitäten, Secrets, Zertifikaten, Anwendungen, Abhängigkeiten und externen Diensten.
Installationspakete lassen sich nicht immer erneut aus dem Internet beziehen. Versionen können verschwinden, Repositories ändern sich und Lizenzen oder Herstellerportale sind im Notfall möglicherweise nicht erreichbar. Deshalb muss bewusst entschieden werden, welche Installationsmedien, Pakete, Container-Images, Quelltexte und Lizenzinformationen für den Wiederaufbau benötigt werden.
- Benutzer- und Unternehmensdaten einschließlich Datenbanken und Dateifreigaben
- Betriebssystem- und Anwendungskonfiguration, Gruppenrichtlinien und Verzeichnisdienste
- Virtuelle Maschinen, Containerdefinitionen und Infrastructure-as-Code-Dateien
- Zertifikate, Schlüssel und Secrets mit getrenntem, geschütztem Wiederherstellungsweg
- Netzwerk-, Firewall-, Switch-, Router- und Storage-Konfigurationen
- Quellcode, Builddefinitionen, Abhängigkeiten und benötigte Installationspakete
- Dokumentation, Notfallpläne, Kontakt- und Lizenzinformationen
Vollsicherung
Eine Vollsicherung übernimmt bei jedem Lauf alle für den Sicherungssatz ausgewählten Daten. Sie bildet einen eigenständigen Ausgangspunkt für die Wiederherstellung. Das bedeutet nicht zwingend, dass das Ziel jedes Mal alle Blöcke erneut physisch speichert: Deduplizierung und andere Repositoryfunktionen können identische Daten intern gemeinsam ablegen.
| Vorteile | Nachteile und Grenzen |
|---|---|
| Einfache Wiederherstellung aus einem Sicherungssatz | Hohe zu übertragende Datenmenge und längeres Sicherungsfenster |
| Kurze und übersichtliche Restore-Kette | Mehr Speicherbedarf ohne Deduplizierung oder Kompression |
| Guter neuer Ausgangspunkt nach langer Änderungskette | Belastet Quelle, Netzwerk und Repository stärker |
Inkrementelle Sicherung
Eine inkrementelle Sicherung übernimmt Änderungen seit der jeweils letzten erfolgreichen Sicherung - unabhängig davon, ob diese vollständig oder inkrementell war. Klassisch benötigt ein Restore die letzte Vollsicherung und alle danach erforderlichen Inkremente in der richtigen Reihenfolge.
Moderne Backupprodukte können eine synthetische Vollsicherung im Repository erzeugen oder einen gewünschten Stand direkt präsentieren. Intern bleiben trotzdem Abhängigkeiten zwischen Datenblöcken, Metadaten und Wiederherstellungspunkten bestehen. Ein beschädigtes Glied kann mehrere spätere Punkte betreffen.
| Vorteile | Nachteile und Grenzen |
|---|---|
| Kleine tägliche Datenmenge und meist kurzes Sicherungsfenster | Klassisch längere und komplexere Restore-Kette |
| Geringerer Speicherbedarf für Änderungen | Abhängigkeit von Vollsicherung und benötigten Inkrementen |
| Häufige Wiederherstellungspunkte wirtschaftlich möglich | Kette, Katalog und Repository müssen regelmäßig geprüft werden |
Differenzielle Sicherung
Eine differenzielle Sicherung übernimmt bei jedem Lauf alle Änderungen seit der letzten Vollsicherung. Der erste Lauf ist meist klein; danach wächst die Datenmenge bis zur nächsten Vollsicherung. Für den klassischen Restore werden die letzte Vollsicherung und nur die gewünschte beziehungsweise jüngste passende differenzielle Sicherung benötigt.
| Vorteile | Nachteile und Grenzen |
|---|---|
| Kürzere Restore-Kette als bei klassischer inkrementeller Sicherung | Differenzsicherung wächst bis zur nächsten Vollsicherung |
| Nur Vollsicherung und eine Differenzsicherung erforderlich | Wiederholt bereits seit der Vollsicherung erfasste Änderungen |
| Einfacher Kompromiss zwischen Voll- und Inkrementalsicherung | Täglicher Transfer und Speicherbedarf steigen im Sicherungszyklus |
Sicherungsverfahren und Restore-Ketten
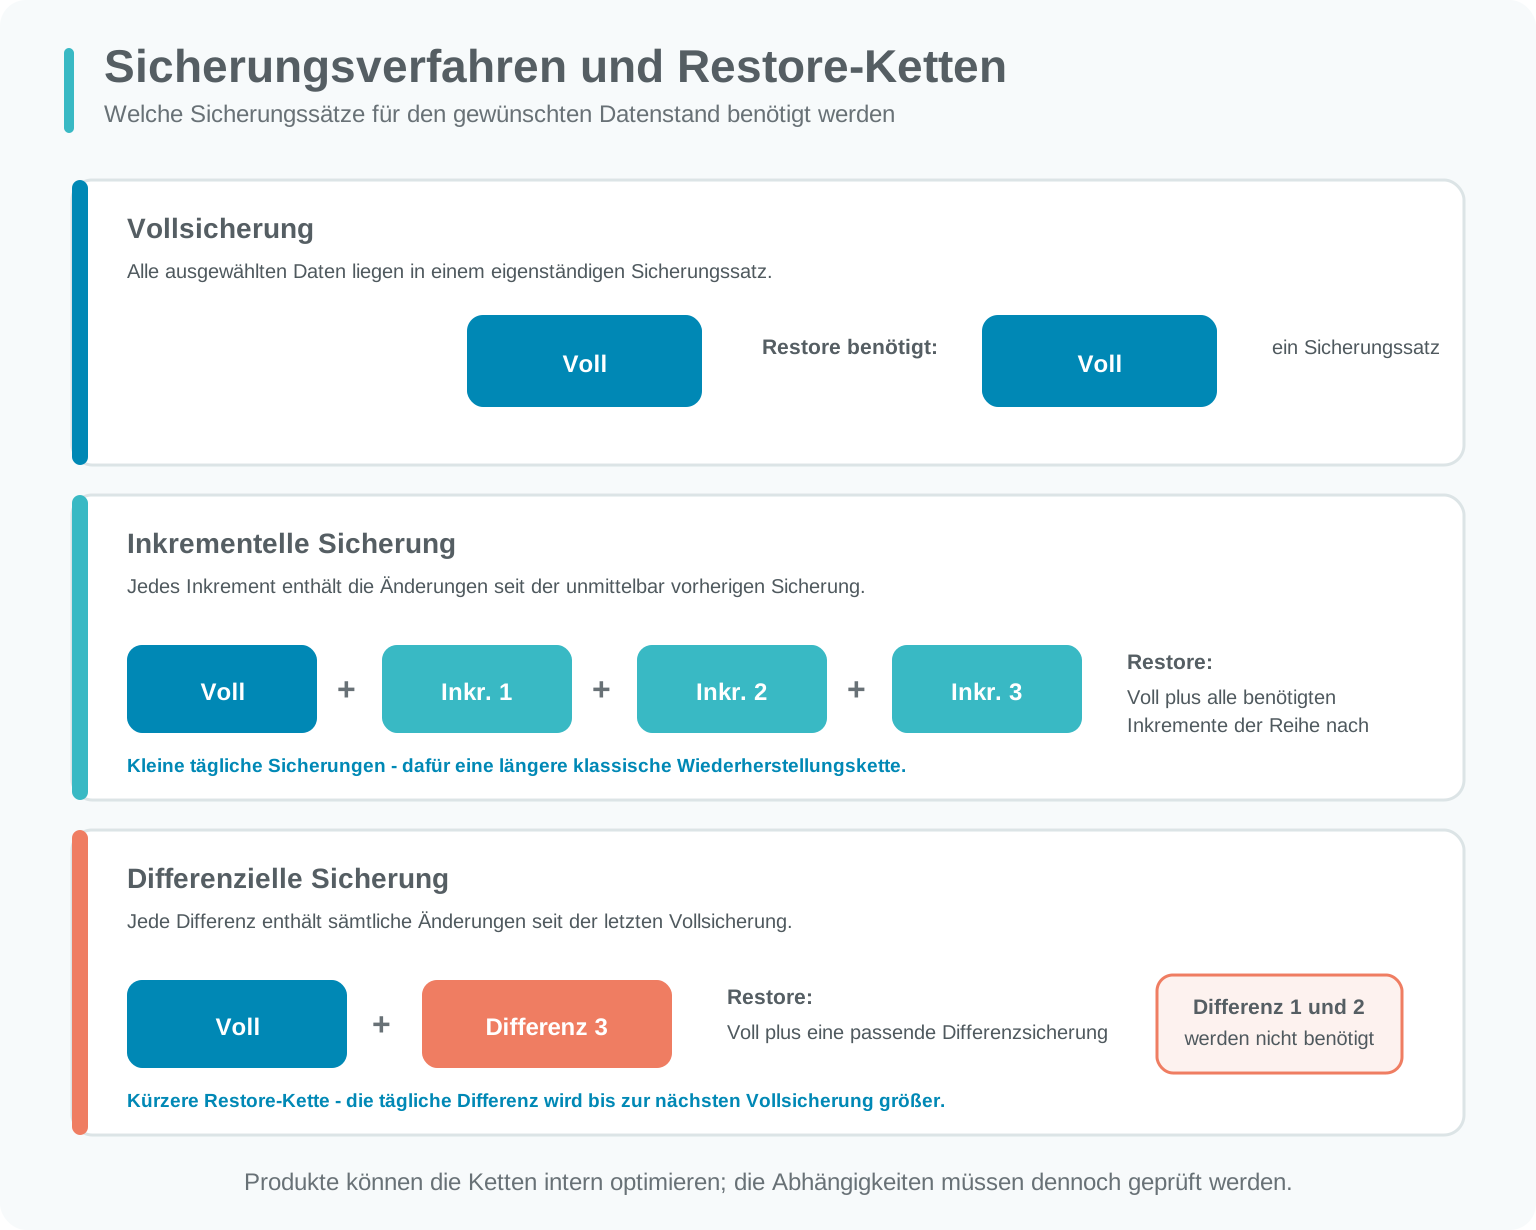
| Verfahren | Gesichert wird | Klassisch für den Restore benötigt |
|---|---|---|
| Voll | Alle ausgewählten Daten | Gewünschte Vollsicherung |
| Inkrementell | Änderungen seit der letzten Sicherung | Letzte Vollsicherung plus alle erforderlichen Inkremente bis zum Zielzeitpunkt |
| Differenziell | Änderungen seit der letzten Vollsicherung | Letzte Vollsicherung plus die gewünschte beziehungsweise jüngste Differenzsicherung |
Beispielhafter Sicherungsplan
Ein Zeitplan muss aus RPO, Datenmenge, Änderungsrate, Sicherungsfenster und gewünschter Restore-Zeit entstehen. Die folgende Woche ist daher ein Beispiel und keine allgemeine Vorgabe.
- Sohn: häufige kurzfristige Sicherungen, beispielsweise täglich.
- Vater: länger aufbewahrte Wochensicherungen.
- Großvater: ausgewählte Monats- oder Jahressicherungen.
- Das Generationenprinzip beschreibt Aufbewahrungsstufen. Mediennamen, Zeitpunkte und Anzahl müssen zum Unternehmen passen.
| Zeitpunkt | Beispielaktion | Zweck |
|---|---|---|
| Sonntag | Vollsicherung | Neuer eigenständiger Ausgangspunkt |
| Montag bis Samstag | Tägliche inkrementelle Sicherung | Änderungen mit geringerer täglicher Datenmenge sichern |
| Monatsende | Zusätzlicher länger aufbewahrter Stand | Monatlichen Wiederherstellungspunkt nach Aufbewahrungsplan bilden |
| Regelmäßig | Synthetische Vollsicherung oder neuer aktiver Vollsatz je nach Produkt | Kettenlänge begrenzen und Repository pflegen |
| Nach Plan | Objekt-, System- und Notfall-Restore testen | Wiederherstellbarkeit und benötigte Zeit nachweisen |
Wie Backupsoftware Änderungen erkennt
Das Windows-Archivattribut existiert weiterhin. Eine Anwendung kann FILE_ATTRIBUTE_ARCHIVE verwenden, um Dateien für Sicherung oder andere Verarbeitung zu markieren. Es ist jedoch kein verlässliches allgemeines Modell für moderne plattformübergreifende Backups.
Aktuelle Produkte verwenden je nach Quelle unter anderem Zeitstempel, Dateigröße, Dateisystemjournale, Änderungsblockverfolgung, Snapshots, Datenbankprotokolle, Objektversionen, APIs, Hashwerte oder eigene Kataloge. Nur das Änderungsdatum kann problematisch sein, etwa bei zurückgesetzter Uhrzeit, kopierten Metadaten oder nicht erkannten Anwendungsabhängigkeiten.
| Mechanismus | Geeignet für | Zu beachten |
|---|---|---|
| Archivbit | Bestimmte Windows-Dateisicherungen und ältere Verfahren | Andere Programme können es verändern; nicht plattformübergreifend. |
| Zeitstempel und Größe | Einfache Dateivergleiche | Erkennt nicht jede inhaltliche Änderung zuverlässig. |
| Dateisystemjournal | Effiziente Ermittlung geänderter Dateien | Journalverlust, Überlauf und unterstützte Dateisysteme berücksichtigen. |
| Changed Block Tracking | VM- und Block-Backups | Metadatenkonsistenz und produktspezifische Resetverfahren beachten. |
| Hash / Prüfsumme | Inhaltliche Identifikation und Integritätskontrolle | Benötigt Rechenleistung und beweist allein keine Anwendungskonsistenz. |
| Anwendungs-API / Transaktionslog | Datenbanken und SaaS-Dienste | Restore-Reihenfolge und unterstützte Konsistenzverfahren einhalten. |
Konsistenz laufender Systeme
Eine gewöhnliche Dateikopie kann geöffnete oder sich gleichzeitig ändernde Daten in einem uneinheitlichen Zustand erfassen. Crash-konsistent bedeutet, dass der Datenstand ungefähr einem unerwarteten Systemausfall entspricht. Anwendungskonsistent bedeutet, dass die Anwendung Schreibpuffer und Transaktionen für den Sicherungszeitpunkt koordiniert.
Unter Windows koordiniert der Volume Shadow Copy Service, VSS, Backupanwendung, Writer und Snapshot-Provider. Unterstützte Anwendungen können Transaktionen abschließen, Protokolle wechseln und Schreibvorgänge kurz einfrieren. Andere Plattformen und Anwendungen besitzen eigene Snapshot-, Dump- oder Log-Backup-Verfahren. Ein Snapshot liefert dabei den konsistenten Zeitpunkt; die dauerhafte Kopie auf ein geschütztes Ziel bleibt eine getrennte Aufgabe.
- Dateiserver: geöffnete Dateien, Berechtigungen und Dateisystemmetadaten berücksichtigen.
- Datenbank: herstellerunterstütztes Backup, Transaktionslogs und Restore-Reihenfolge verwenden.
- Virtuelle Maschine: Hypervisor- und Gastintegration prüfen; ein VM-Snapshot allein ist kein Langzeitbackup.
- Verzeichnisdienst: Systemzustand, Replikation und autoritative beziehungsweise nicht autoritative Wiederherstellung beachten.
Validierung ist mehr als „Bit für Bit“
Nicht jedes Backupprogramm vergleicht nach der Sicherung automatisch jedes Bit mit der Quelle. Je nach Produkt werden Prüfsummen beim Lesen, Übertragen oder Speichern erzeugt, Datenblöcke stichprobenartig oder vollständig gelesen, Kataloge geprüft oder Hintergrund-Scrubs ausgeführt. Diese Funktionen müssen konfiguriert und überwacht werden.
Ein identischer Datenblock kann dennoch fachlich unbrauchbar sein, wenn bereits die Quelle inkonsistent war, Daten fehlten, der falsche Umfang gewählt wurde oder Schlüssel und Abhängigkeiten nicht verfügbar sind. Deshalb ergänzen sich technische Integritätsprüfung und praktischer Restore-Test.
| Prüfung | Aussage |
|---|---|
| Job erfolgreich | Der geplante Ablauf endete ohne gemeldeten Fehler. |
| Prüfsumme / Lesetest | Gespeicherte Daten sind technisch lesbar und seit der Erfassung nicht unbemerkt verändert. |
| Katalogprüfung | Wiederherstellungspunkte und zugehörige Objekte sind auffindbar. |
| Objekt-Restore | Eine Datei, Nachricht oder ein Anwendungsobjekt kann zurückgeholt werden. |
| System- oder Anwendungs-Restore | Abhängigkeiten, Startfähigkeit und fachliche Konsistenz funktionieren gemeinsam. |
Wiederherstellung vorbereiten und durchführen
Das Ablageformat beeinflusst die Wiederherstellung. Lose Dateien lassen sich einfach prüfen, proprietäre Container ermöglichen oft Deduplizierung, Verschlüsselung und Katalogfunktionen, benötigen aber kompatible Software. Offene Archivformate wie ZIP sind verbreitet, bilden jedoch nicht automatisch alle Dateisystemmetadaten oder anwendungskonsistenten Zustände ab.
Benötigte Daten, Zielzeitpunkt, Ursache und weiterhin bestehende Gefährdung klären.
RPO, Datenintegrität, Malwareverdacht und Abhängigkeiten berücksichtigen.
Ausreichend Kapazität, passende Softwareversionen, Konten, Schlüssel und isoliertes Netz bereitstellen.
Voll-, inkrementelle beziehungsweise differenzielle Sätze in der vom Produkt vorgesehenen Form einlesen.
Dateien, Berechtigungen, Datenbanken, Anwendungen und Schnittstellen kontrollieren.
Produktionsübergabe, Datenstand, Abweichungen, Dauer und Folgemaßnahmen festhalten.
Aktuelle Sicherungsmedien
| Medium oder Ziel | Heutige Rolle | Wichtige Punkte |
|---|---|---|
| Backup-Repository auf HDD/SSD | Schnelle zentrale Sicherung und Wiederherstellung | RAID, Kapazität, Segmentierung, unveränderbare Bereiche und getrennte Konten einplanen. |
| Bandbibliothek / LTO | Hohe Kapazität, Medienrotation und physisch offline lagerbare Kopien | Kompatible Laufwerke, Katalog, Lagerung, Transport und regelmäßige Lesetests sichern. |
| Cloud-Objektspeicher / Backupdienst | Externer Standort, Skalierung und mögliche Immutability-Funktionen | Identitäten, Datenstandort, Egresskosten, Verschlüsselung, Bandbreite und Exit-Strategie prüfen. |
| Externe HDD/SSD | Kleine Umgebungen, Transport und Offlinekopie | Nur während der Sicherung verbinden, verschlüsseln, rotieren und sicher lagern. |
| NAS | Dateibasiertes lokales oder zweites Sicherungsziel | Snapshots und Replikation allein reichen nicht; Zugriff und Löschung gesondert schützen. |
| Optische Medien | Kleine unveränderliche Datensätze und Spezialfälle | Kapazität, Alterung, Laufwerksverfügbarkeit und tatsächliche Medienqualität beachten. |
| USB-Stick | Transport kleiner Datenmengen oder Notfallunterlagen | Nicht als alleinige Unternehmenssicherung: Verlust, Verschleiß und geringe Zustandskontrolle. |
| Diskette, ZIP, JAZ, MOD | Historische Wechselmedien | Für neue Konzepte ungeeignet; bei Altdaten rechtzeitig migrieren und Lesegeräte vorhalten. |
Medienbetrieb und Aufbewahrung
- Sicherungen nicht dauerhaft mit denselben beschreibbaren Rechten wie das Produktivsystem erreichbar lassen.
- Transport und Lagerung gegen Verlust, Diebstahl, Feuchtigkeit, Temperatur, Magnetfelder und mechanische Schäden absichern.
- Medien beschriften oder inventarisieren, aber keine vertraulichen Inhalte offen auf dem Etikett nennen.
- Lebensdauer nicht nur nach Herstellerwert annehmen: Zustandskontrolle, Migration und rechtzeitigen Austausch planen.
- Verschlüsselungsschlüssel und Zugangsdaten getrennt, redundant und getestet wiederherstellbar halten.
- Aufbewahrungsfristen technisch erzwingen und nach Ablauf kontrolliert löschen beziehungsweise Medien sicher ausmustern.
Zusammenfassung
Vollsicherungen vereinfachen die Restore-Kette, inkrementelle Sicherungen reduzieren die tägliche Datenmenge und differenzielle Sicherungen bilden einen Mittelweg. Moderne Produkte können intern synthetische Vollsicherungen, Deduplizierung und Blocktracking verwenden; die logischen Abhängigkeiten der Wiederherstellung müssen trotzdem verstanden und getestet werden.
Ein Backup ist erst belastbar, wenn Umfang, Konsistenz, Integrität, Schutz und Wiederherstellung zusammen funktionieren. Historische Medien und das Archivbit bleiben für die Einordnung relevant, bestimmen aber kein modernes plattformübergreifendes Sicherungskonzept mehr.
Quellen zur fachlichen Prüfung
PDF-Download nach Anmeldung
Zum Schutz der Unterrichtsunterlagen steht der PDF-Download ausschließlich angemeldeten Nutzern zur Verfügung.